


В ChatGPT нашли семь уязвимостей, сливающих данные пользователей

В ChatGPT нашли семь уязвимостей, сливающих данные пользователей

В ChatGPT нашли семь уязвимостей, сливающих данные пользователей

Исследователи из компании Tenable сообщили о серии уязвимостей, затрагивающих модели GPT-4o и GPT-5, которые лежат в основе ChatGPT. Эти дыры позволяют злоумышленникам похищать личные данные пользователей из памяти и истории переписки бота — без ведома самих пользователей.

Всего специалисты выявили семь векторов атак, часть из которых OpenAI уже устранила. Главная проблема — так называемые «непрямые инъекции промпта» (indirect prompt injection).

С их помощью можно обмануть искусственный интеллект и заставить его выполнять вредоносные инструкции, даже если пользователь ничего не подозревает.

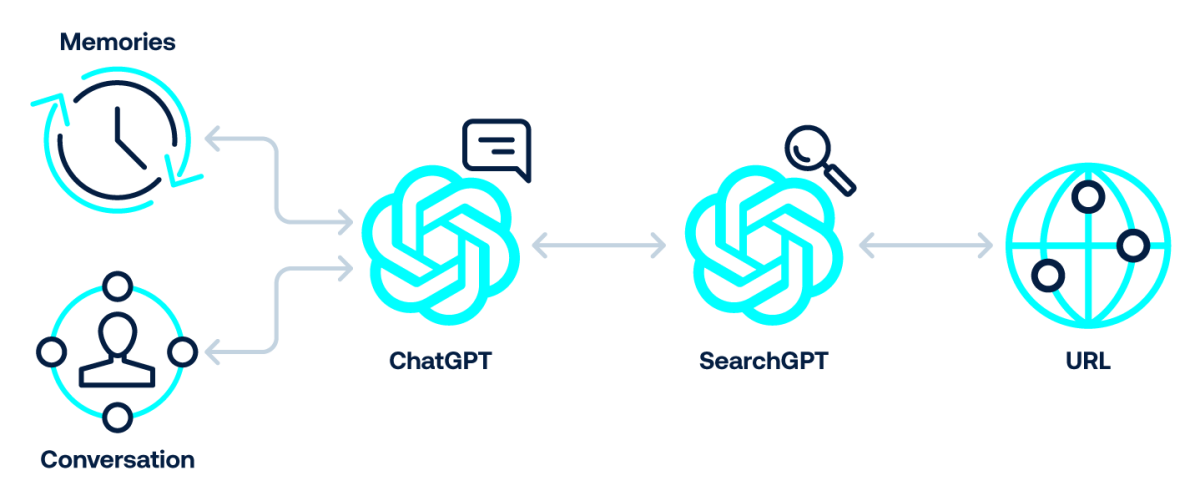
Среди найденных методов — внедрение команд через вредоносные сайты, запросы к ChatGPT с поддельными ссылками или командами, маскированными под разрешённые домены (например, через bing.com), а также скрытие вредоносных инструкций в коде веб-страниц. В одном из сценариев атаки злоумышленник мог «отравить» память ChatGPT, добавив туда свои команды через сайт, который пользователь попросил бота кратко пересказать.

Подобные инъекции не требуют от пользователя кликов или загрузки файлов — достаточно обычного запроса вроде «расскажи, что написано на этом сайте». Если страница уже проиндексирована поисковиком, ИИ мог выполнить вредоносный код автоматически.


Tenable отмечает, что такие атаки — проблема не только OpenAI. За последние месяцы исследователи обнаруживали похожие уязвимости в Claude, Copilot, и других ИИ-инструментах. Некоторые позволяли похищать данные, обходить фильтры безопасности или подменять ответы модели.

По словам экспертов, полностью устранить угрозу инъекций промпта в ближайшее время вряд ли удастся. Они рекомендуют разработчикам ИИ-сервисов тщательнее проверять механизмы безопасности и фильтры URL, чтобы свести риски к минимуму.

Не так давно мы рассуждали на тему «можно ли доверять GenAI». Рассматривали галлюцинации и контроль достоверности ИИ.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru