


В ChatGPT нашли семь уязвимостей, сливающих данные пользователей

В ChatGPT нашли семь уязвимостей, сливающих данные пользователей

В ChatGPT нашли семь уязвимостей, сливающих данные пользователей

Исследователи из компании Tenable сообщили о серии уязвимостей, затрагивающих модели GPT-4o и GPT-5, которые лежат в основе ChatGPT. Эти дыры позволяют злоумышленникам похищать личные данные пользователей из памяти и истории переписки бота — без ведома самих пользователей.

Всего специалисты выявили семь векторов атак, часть из которых OpenAI уже устранила. Главная проблема — так называемые «непрямые инъекции промпта» (indirect prompt injection).

С их помощью можно обмануть искусственный интеллект и заставить его выполнять вредоносные инструкции, даже если пользователь ничего не подозревает.

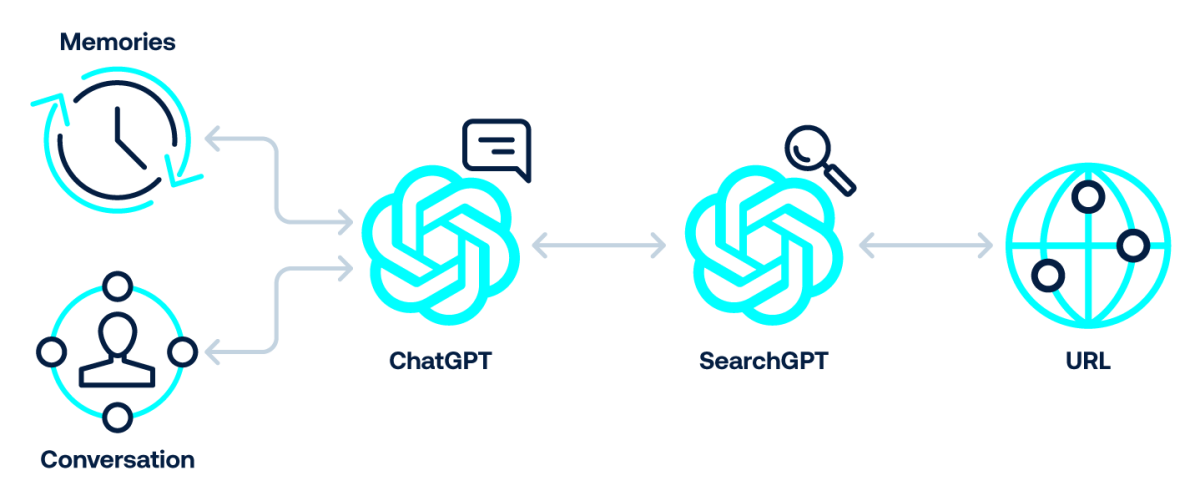
Среди найденных методов — внедрение команд через вредоносные сайты, запросы к ChatGPT с поддельными ссылками или командами, маскированными под разрешённые домены (например, через bing.com), а также скрытие вредоносных инструкций в коде веб-страниц. В одном из сценариев атаки злоумышленник мог «отравить» память ChatGPT, добавив туда свои команды через сайт, который пользователь попросил бота кратко пересказать.

Подобные инъекции не требуют от пользователя кликов или загрузки файлов — достаточно обычного запроса вроде «расскажи, что написано на этом сайте». Если страница уже проиндексирована поисковиком, ИИ мог выполнить вредоносный код автоматически.


Tenable отмечает, что такие атаки — проблема не только OpenAI. За последние месяцы исследователи обнаруживали похожие уязвимости в Claude, Copilot, и других ИИ-инструментах. Некоторые позволяли похищать данные, обходить фильтры безопасности или подменять ответы модели.

По словам экспертов, полностью устранить угрозу инъекций промпта в ближайшее время вряд ли удастся. Они рекомендуют разработчикам ИИ-сервисов тщательнее проверять механизмы безопасности и фильтры URL, чтобы свести риски к минимуму.

Не так давно мы рассуждали на тему «можно ли доверять GenAI». Рассматривали галлюцинации и контроль достоверности ИИ.

Подпишитесь на новости

5G на российских iPhone всё-таки включили через уязвимость в iOS

Apple не спешит открывать российским iPhone доступ к сетям пятого поколения, поэтому энтузиасты пошли в обход. Скрипт CarrierSIM активирует 5G с помощью профиля венгерского Vodafone и исследовательского эксплойта AirLift.

Схема действительно работает, её проверила «Российская газета».

CarrierSIM не меняет сим-карту, тариф или настройки сети оператора. Вместо этого скрипт заставляет iOS связать российскую симку с уже встроенным профилем Vodafone Hungary, где поддержка 5G разрешена.

В редакции способ протестировали на iPhone 15 Pro Max и iPhone 18 Pro с iOS 26.5 и iOS 27: заработали не только сети пятого поколения, но также VoWiFi и кодек EVS.

Однако бесплатный 5G принесли не на блюдечке, а на эксплойте. Для настройки смартфон необходимо подключить к компьютеру и запустить сторонние скрипты. Этим наверняка воспользуются мошенники: под видом активатора 5G они могут распространять стилеры, шпионский софт и другие цифровые подарки.

Сам AirLift вредоносной программой не считается, пояснили в «Соларе». Но инструмент умеет обходить ограничения файловой системы iPhone, читать и записывать данные в обычно недоступных каталогах.

Полного root-доступа, доступа ко всему Keychain или Secure Enclave он автоматически не даёт, однако пространство для неприятностей всё равно приличное.

Есть и риск сломать сетевые настройки. Ошибка скрипта, несовместимая версия iOS или обрыв соединения способны вывести из строя мобильную связь и режим модема, а в худшем случае закончиться сбросом iPhone.

МегаФон тоже не гарантирует корректную работу: венгерский профиль не тестировался в российских сетях, поэтому возможны проблемы с диапазонами и переключением между LTE и 5G.

Напомним, ранее мы сообщали, что энтузиасты уже предлагают подключаться к 5G. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

RSS: Новости на портале Anti-Malware.ru