


В ChatGPT нашли семь уязвимостей, сливающих данные пользователей

В ChatGPT нашли семь уязвимостей, сливающих данные пользователей

В ChatGPT нашли семь уязвимостей, сливающих данные пользователей

Исследователи из компании Tenable сообщили о серии уязвимостей, затрагивающих модели GPT-4o и GPT-5, которые лежат в основе ChatGPT. Эти дыры позволяют злоумышленникам похищать личные данные пользователей из памяти и истории переписки бота — без ведома самих пользователей.

Всего специалисты выявили семь векторов атак, часть из которых OpenAI уже устранила. Главная проблема — так называемые «непрямые инъекции промпта» (indirect prompt injection).

С их помощью можно обмануть искусственный интеллект и заставить его выполнять вредоносные инструкции, даже если пользователь ничего не подозревает.

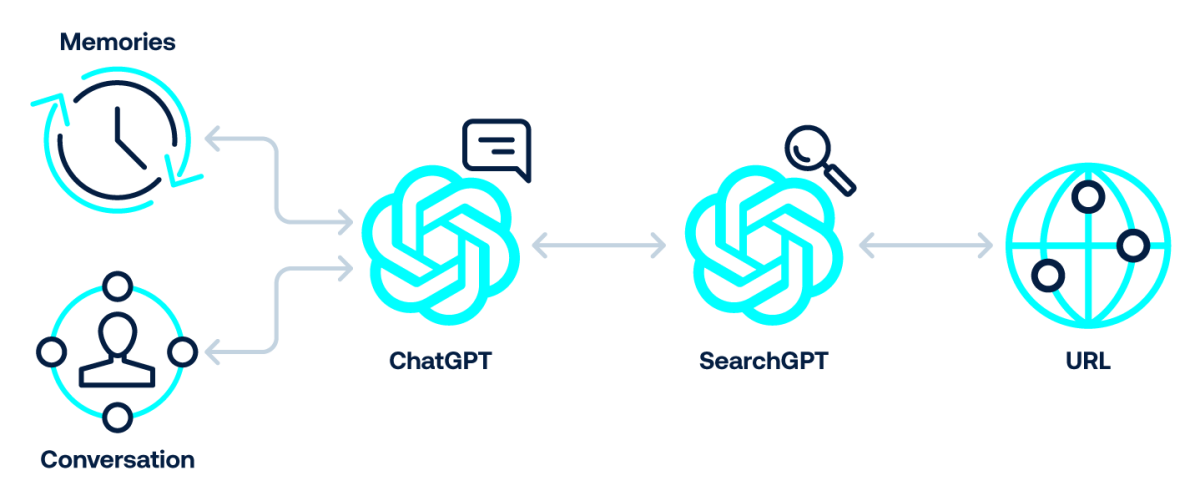
Среди найденных методов — внедрение команд через вредоносные сайты, запросы к ChatGPT с поддельными ссылками или командами, маскированными под разрешённые домены (например, через bing.com), а также скрытие вредоносных инструкций в коде веб-страниц. В одном из сценариев атаки злоумышленник мог «отравить» память ChatGPT, добавив туда свои команды через сайт, который пользователь попросил бота кратко пересказать.

Подобные инъекции не требуют от пользователя кликов или загрузки файлов — достаточно обычного запроса вроде «расскажи, что написано на этом сайте». Если страница уже проиндексирована поисковиком, ИИ мог выполнить вредоносный код автоматически.


Tenable отмечает, что такие атаки — проблема не только OpenAI. За последние месяцы исследователи обнаруживали похожие уязвимости в Claude, Copilot, и других ИИ-инструментах. Некоторые позволяли похищать данные, обходить фильтры безопасности или подменять ответы модели.

По словам экспертов, полностью устранить угрозу инъекций промпта в ближайшее время вряд ли удастся. Они рекомендуют разработчикам ИИ-сервисов тщательнее проверять механизмы безопасности и фильтры URL, чтобы свести риски к минимуму.

Не так давно мы рассуждали на тему «можно ли доверять GenAI». Рассматривали галлюцинации и контроль достоверности ИИ.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru