


Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

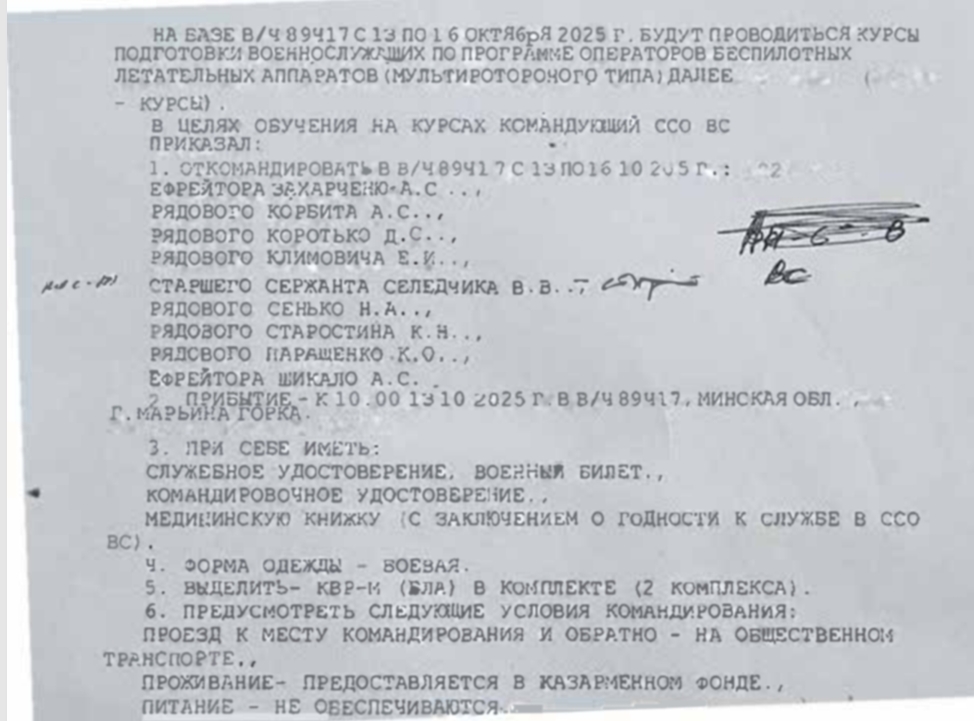
Исследователи из Cyble обнаружили необычный Windows-бэкдор, раздаваемый под видом уведомления о переподготовке белорусских военнослужащих для нужд недавно созданных войск беспилотных авиационных комплексов.

Целью атак с применением зловреда, открывающего SSH-доступ через Tor, по всей видимости, является шпионаж.

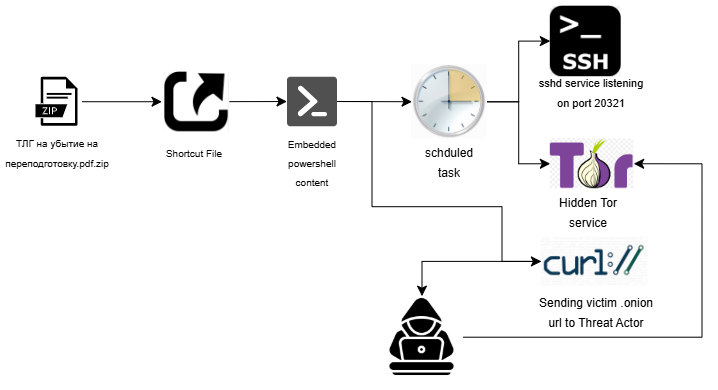
Анализ показал, что распространяемый злоумышленниками документ «ТЛГ на убытие на переподготовку.pdf» на самом деле является архивным файлом, содержащим LNK с тем же русскоязычным именем и скрытую папку FOUND.000.

Ее содержимым оказался вложенный persistentHandlerHashingEncodingScalable.zip, который с помощью PowerShell-команд, встроенных в LNK, распаковывается в специально созданную папку %appdata%\logicpro.

При запуске вредонос вначале проверяет систему на наличие песочниц и автоматизированных средств анализа. При обнаружении враждебной среды дальнейшее исполнение откатывается; при благоприятном стечении обстоятельств жертве отображается маскировочный PDF-документ, а остальные действия выполняются в фоне.


Чтобы обеспечить себе постоянное присутствие, зловред с помощью командлета Register-ScheduledTask создает запланированные задания — на свой запуск при первом же входе жертвы в систему, а потом ежедневно в 10:21 AM UTC (13:21 по Москве).

Когда он активен, на порту 20321оживает служба SSH стараниями githubdesktop.exe, подписанного Microsoft (Windows-версия OpenSSH); удаленный доступ при этом возможен лишь по ключу RSA (публичный вшит в код зловреда). Дополнительно запускается SFTP с кастомными настройками для вывода данных.

Параллельно создается скрытый сервис Tor и организуется проброс портов для ряда Windows-служб с тем, чтобы обеспечить оператору анонимный доступ к различным системным ресурсам (в том числе по RDP и SMB).

Подключение к Tor реализовано через транспортный протокол obfs4, использующий шифрование. Подобный трюк позволяет скрыть вредоносный трафик, выдав его за обычную сетевую активность.


Найденный образец, по словам аналитиков, несколько похож на инструменты, используемые APT-группы Sandworm. Попыток загрузки дополнительного пейлоада или постэксплуатации тестирование не выявило.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru