


Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

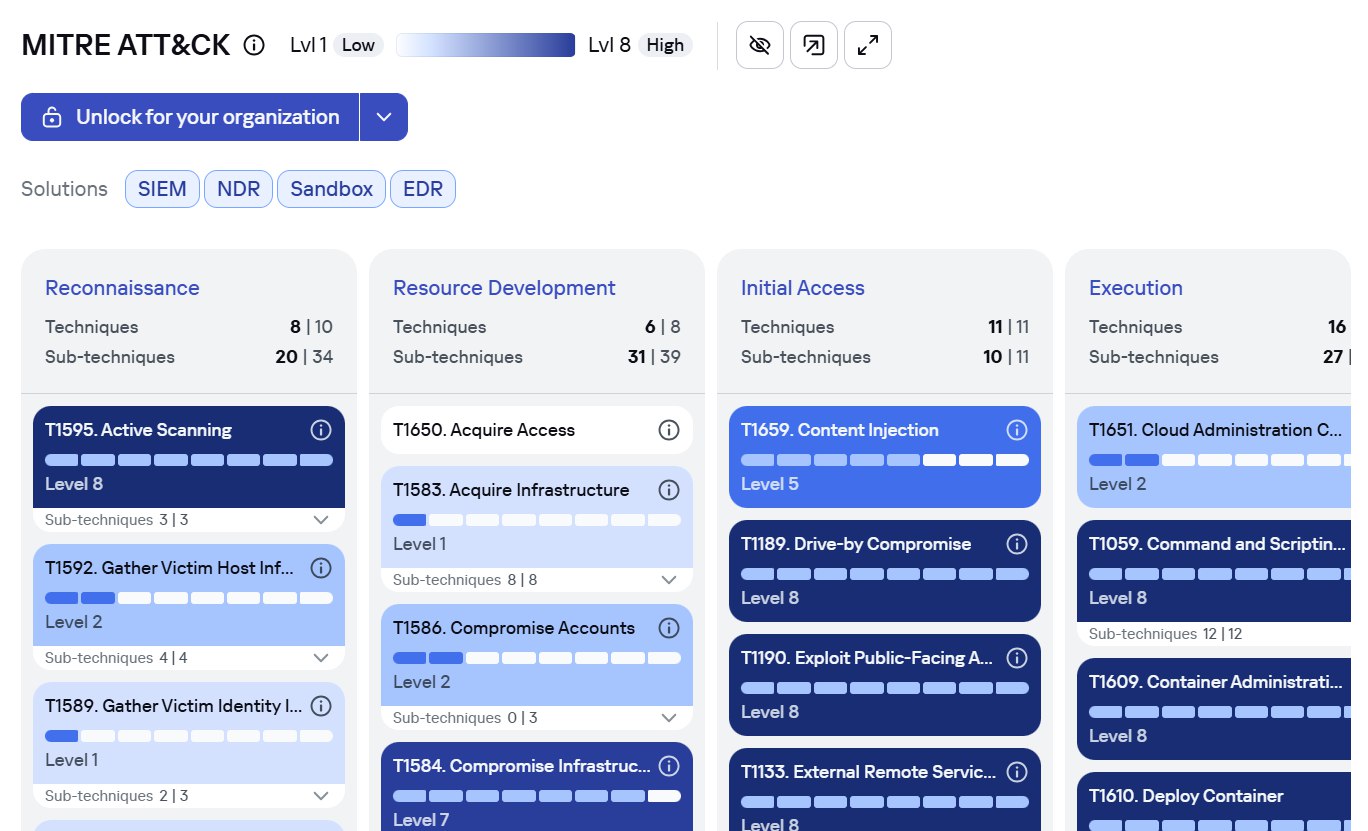
«Лаборатория Касперского» обновила бесплатную версию портала Kaspersky Threat Intelligence Portal (OpenTIP), добавив в него новый инструмент — карту покрытия MITRE ATT&CK. Она показывает, как продукты компании защищают организации от реальных киберугроз и какие техники атак они способны обнаруживать.

Карта построена по собственной методологии «Лаборатории Касперского» и учитывает не только количество техник, которые детектирует продукт (ширину покрытия), но и качество обнаружения (глубину).

Оценка ведётся по 8-ступенчатой шкале, что позволяет наглядно понять, насколько эффективно решения компании работают на разных этапах атаки.

В методологию включены такие продукты, как Kaspersky Endpoint Detection and Response, Kaspersky Anti Targeted Attack с модулем NDR, Sandbox и Kaspersky Unified Monitoring and Analysis Platform (UMAP).


По словам компании, новая визуализация поможет специалистам по кибербезопасности лучше понять, как разные решения дополняют друг друга и где могут быть «дыры» в защите. Это позволит заранее определить, какие продукты нужны для комплексного закрытия конкретных сценариев атак.

В сочетании с инструментом Threat Landscape, который уже доступен в Kaspersky TIP, карта покрытия поможет организациям анализировать, какие техники атак наиболее актуальны для их отрасли и региона, и какие продукты помогут от них защититься.

«Мы хотим, чтобы ИБ-специалисты могли принимать решения на основе точных данных, — объяснил Никита Назаров, руководитель отдела расширенного исследования угроз в „Лаборатории Касперского“. — Карта покрытия MITRE ATT&CK делает процесс оценки прозрачным и показывает, где система защиты действительно сильна, а где стоит усилить меры до того, как этим воспользуются злоумышленники».

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru