


Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

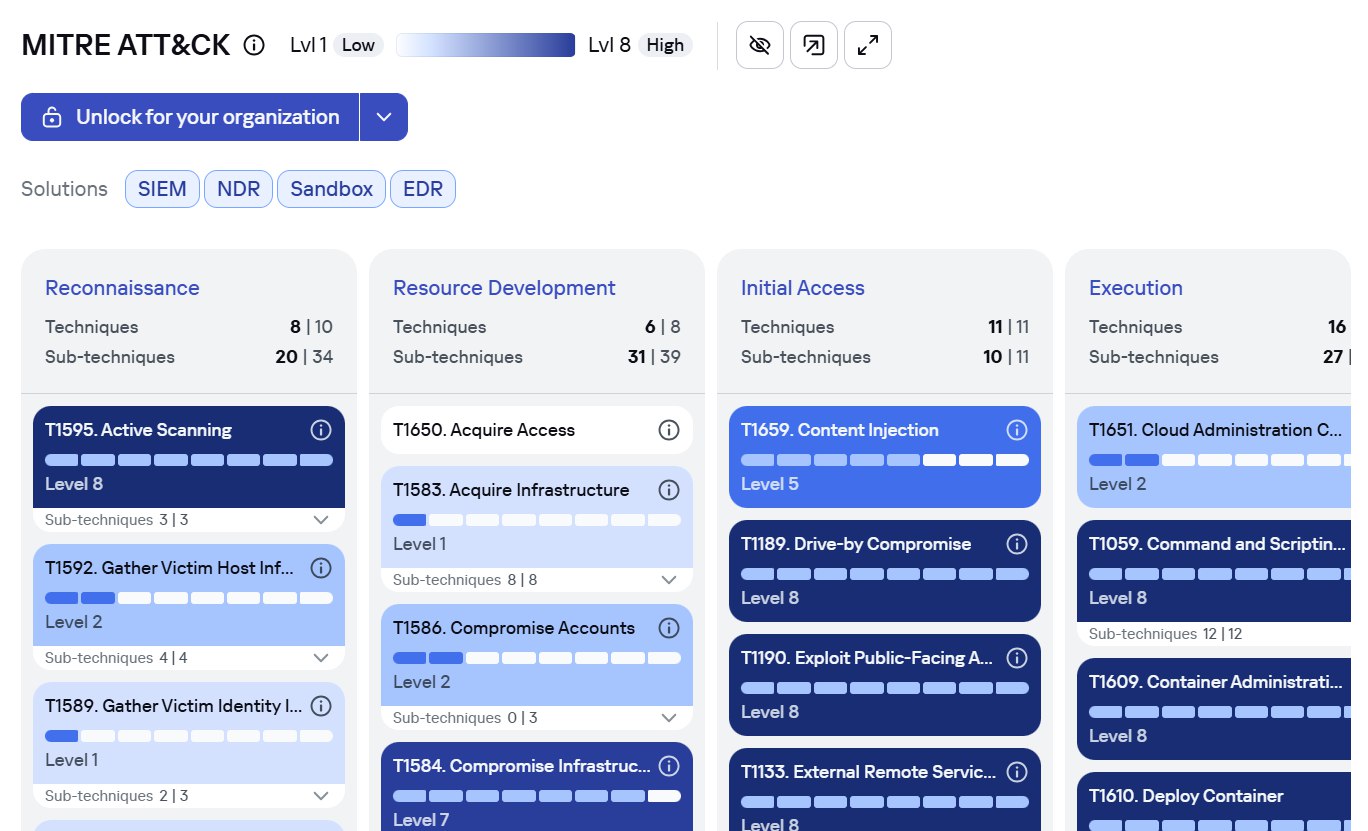
«Лаборатория Касперского» обновила бесплатную версию портала Kaspersky Threat Intelligence Portal (OpenTIP), добавив в него новый инструмент — карту покрытия MITRE ATT&CK. Она показывает, как продукты компании защищают организации от реальных киберугроз и какие техники атак они способны обнаруживать.

Карта построена по собственной методологии «Лаборатории Касперского» и учитывает не только количество техник, которые детектирует продукт (ширину покрытия), но и качество обнаружения (глубину).

Оценка ведётся по 8-ступенчатой шкале, что позволяет наглядно понять, насколько эффективно решения компании работают на разных этапах атаки.

В методологию включены такие продукты, как Kaspersky Endpoint Detection and Response, Kaspersky Anti Targeted Attack с модулем NDR, Sandbox и Kaspersky Unified Monitoring and Analysis Platform (UMAP).


По словам компании, новая визуализация поможет специалистам по кибербезопасности лучше понять, как разные решения дополняют друг друга и где могут быть «дыры» в защите. Это позволит заранее определить, какие продукты нужны для комплексного закрытия конкретных сценариев атак.

В сочетании с инструментом Threat Landscape, который уже доступен в Kaspersky TIP, карта покрытия поможет организациям анализировать, какие техники атак наиболее актуальны для их отрасли и региона, и какие продукты помогут от них защититься.

«Мы хотим, чтобы ИБ-специалисты могли принимать решения на основе точных данных, — объяснил Никита Назаров, руководитель отдела расширенного исследования угроз в „Лаборатории Касперского“. — Карта покрытия MITRE ATT&CK делает процесс оценки прозрачным и показывает, где система защиты действительно сильна, а где стоит усилить меры до того, как этим воспользуются злоумышленники».

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru