


Яндекс 360 запустит on-premises-версию сервисов для корпоративных клиентов

Яндекс 360 запустит on-premises-версию сервисов для корпоративных клиентов

Яндекс 360 запустит on-premises-версию сервисов для корпоративных клиентов

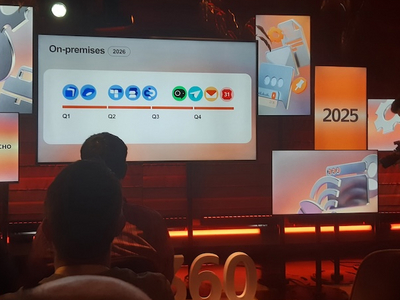
Компания Yandex B2B Tech объявила, что предоставит организациям возможность развернуть основные сервисы Яндекс 360 на собственной инфраструктуре — по модели on-premises. Об этом рассказали на конференции Yandex Connect.

Первые сервисы уже готовы к использованию: Документы и Диск проходят пилотное тестирование и станут доступны всем клиентам в начале следующего года. До конца 2026 года в on-premises-версии планируется запустить 11 сервисов Яндекс 360, включая Мессенджер, Телемост, Почту, Календарь, Трекер, Вики и Формы.

Сервис Документы объединит редакторы текстов и таблиц, которые вместе с Диском уже внесены в Единый реестр российского ПО. В 2026 году эти редакторы также выйдут как отдельные приложения для Windows, macOS и Linux.

Модель on-premises позволяет компаниям полностью контролировать хранение и обработку данных: информация не выходит за пределы корпоративного периметра, а управление доступом и обновлениями остаётся на стороне заказчика. Такой подход востребован у организаций с повышенными требованиями к информационной безопасности — банков, промышленных предприятий и госструктур.

Кроме сервисов Яндекс 360, по той же модели уже работают и продукты Yandex Cloud — включая базу данных YDB, технологии распознавания речи SpeechKit, хранилище Object Storage, аналитический сервис DataLens и платформу YTsaurus для работы с большими данными.

При этом облачные и on-premises-версии сервисов будут развиваться синхронно, чтобы компании могли выбирать подходящий вариант без потери функциональности.

Сегодня мы также опубликовали подробный разбор представленных на Yandex Connect 2025 нововведений. Модель on-premises, защищённый клиент, ИИ-ассистент Алиса Про — читайте обо всём этом в нашей статье.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru