


Яндекс 360 запустит on-premises-версию сервисов для корпоративных клиентов

Яндекс 360 запустит on-premises-версию сервисов для корпоративных клиентов

Яндекс 360 запустит on-premises-версию сервисов для корпоративных клиентов

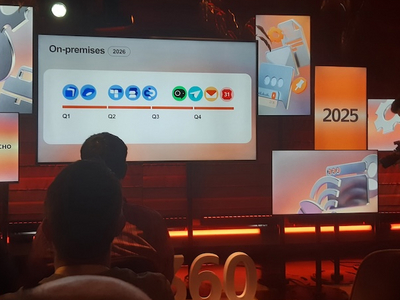
Компания Yandex B2B Tech объявила, что предоставит организациям возможность развернуть основные сервисы Яндекс 360 на собственной инфраструктуре — по модели on-premises. Об этом рассказали на конференции Yandex Connect.

Первые сервисы уже готовы к использованию: Документы и Диск проходят пилотное тестирование и станут доступны всем клиентам в начале следующего года. До конца 2026 года в on-premises-версии планируется запустить 11 сервисов Яндекс 360, включая Мессенджер, Телемост, Почту, Календарь, Трекер, Вики и Формы.

Сервис Документы объединит редакторы текстов и таблиц, которые вместе с Диском уже внесены в Единый реестр российского ПО. В 2026 году эти редакторы также выйдут как отдельные приложения для Windows, macOS и Linux.

Модель on-premises позволяет компаниям полностью контролировать хранение и обработку данных: информация не выходит за пределы корпоративного периметра, а управление доступом и обновлениями остаётся на стороне заказчика. Такой подход востребован у организаций с повышенными требованиями к информационной безопасности — банков, промышленных предприятий и госструктур.

Кроме сервисов Яндекс 360, по той же модели уже работают и продукты Yandex Cloud — включая базу данных YDB, технологии распознавания речи SpeechKit, хранилище Object Storage, аналитический сервис DataLens и платформу YTsaurus для работы с большими данными.

При этом облачные и on-premises-версии сервисов будут развиваться синхронно, чтобы компании могли выбирать подходящий вариант без потери функциональности.

Сегодня мы также опубликовали подробный разбор представленных на Yandex Connect 2025 нововведений. Модель on-premises, защищённый клиент, ИИ-ассистент Алиса Про — читайте обо всём этом в нашей статье.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru