


Российские компании всё ещё полагаются на IDS вместо NDR

Российские компании всё ещё полагаются на IDS вместо NDR

Российские компании всё ещё полагаются на IDS вместо NDR

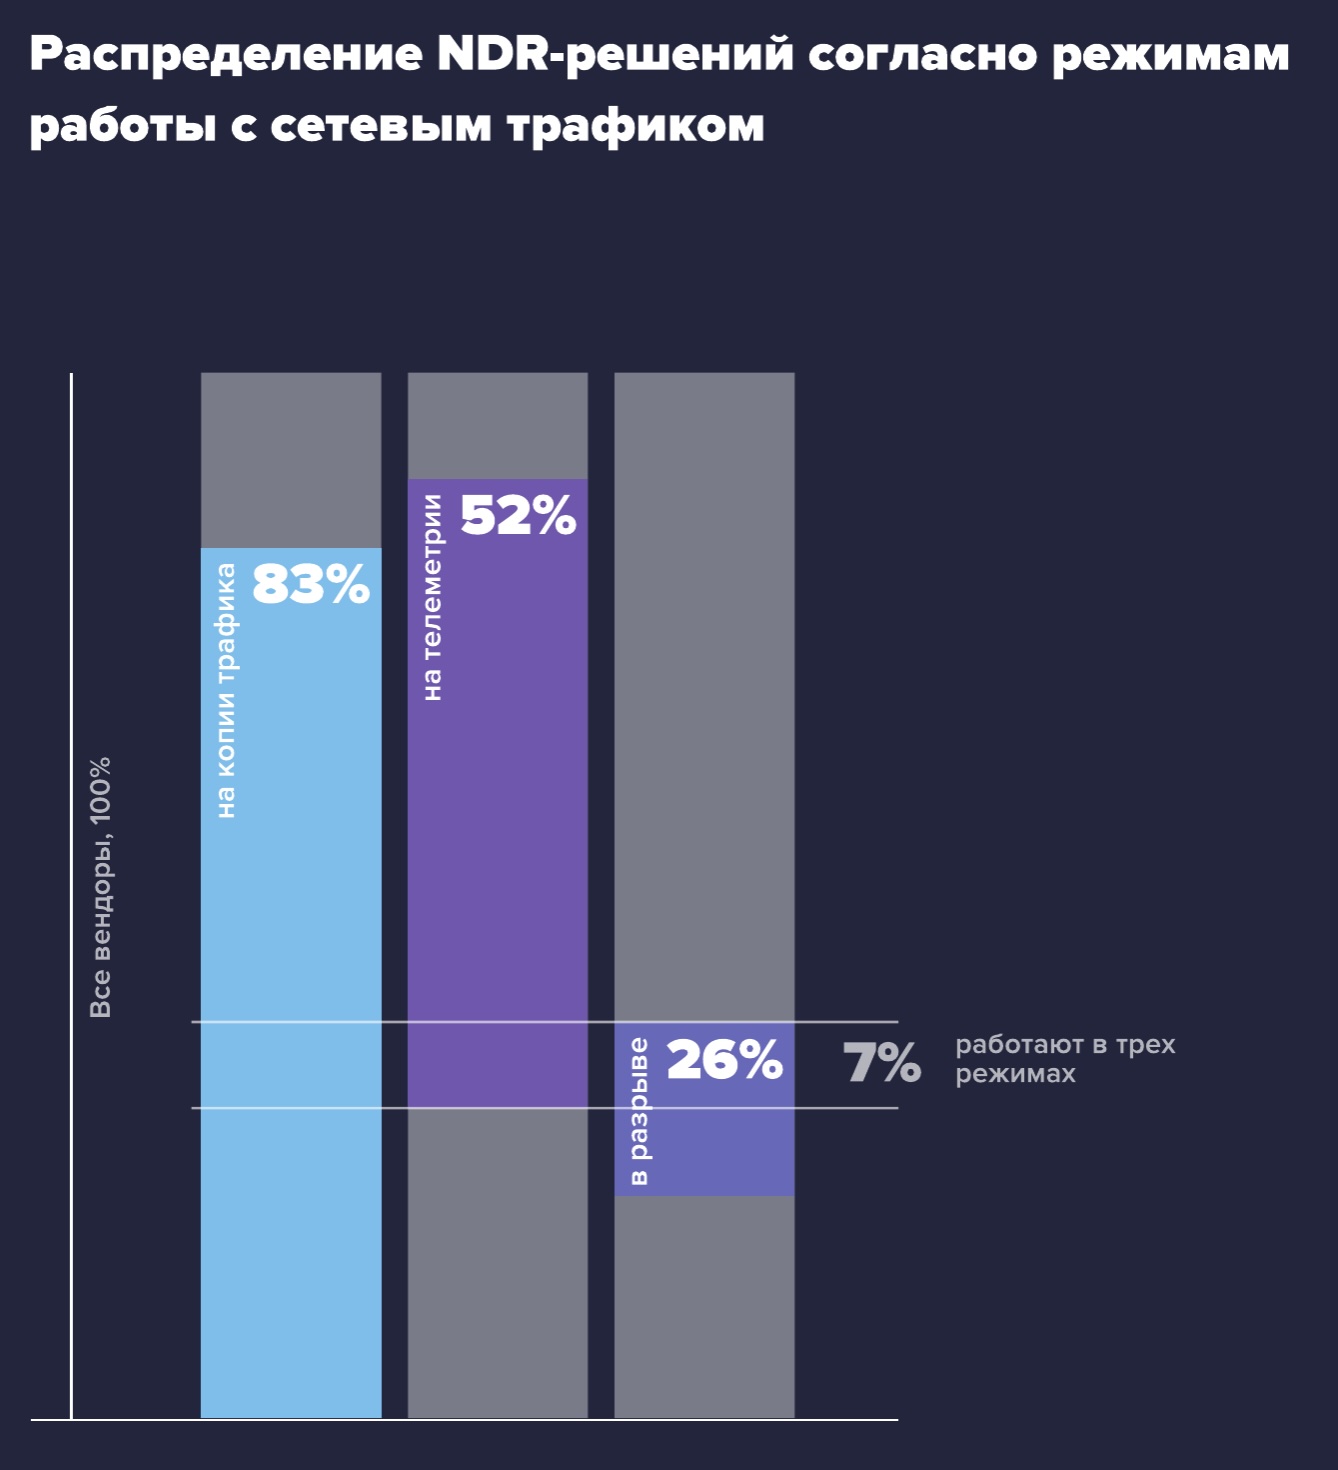
Аналитики компании «Гарда» изучили мировые тренды в области защиты сетей и пришли к выводу: российские компании пока слабо используют продвинутые методы анализа трафика и автоматизацию реагирования на инциденты. Большинство по-прежнему полагаются на сигнатурные решения и IDS-системы, тогда как во всём мире NDR (Network Detection and Response) уже стал стандартом сетевой безопасности.

NDR-платформы позволяют выявлять аномалии в трафике с помощью поведенческого анализа и машинного обучения, а также автоматически реагировать на угрозы — например, изолировать заражённые хосты или блокировать соединения без участия человека.

За счёт этого бизнес получает более прозрачный контроль над сетевыми коммуникациями и быстрее реагирует даже на неизвестные типы атак.

В России же подход к сетевой защите остаётся консервативным: компании часто используют NGIDS и NTA, ограничиваясь базовыми интеграциями с SIEM и песочницами. Между тем, в мире NDR-платформы уже тесно связаны с другими системами безопасности — SIEM, SOAR, NGFW, NAC, EDR — и поддерживают функции риск-скоринга, временных шкал и автоматических расследований.


«Мы видим, что российские заказчики пока недостаточно используют технологии несигнатурного детектирования, хотя именно они позволяют сократить время реакции и снизить нагрузку на аналитиков SOC», — отметил Станислав Грибанов, руководитель продукта «Гарда NDR».

По его словам, внедрение NDR приносит бизнесу тройную выгоду: минимизирует финансовые потери, освобождает ресурсы специалистов и ускоряет принятие критически важных решений. Всё это, по мнению эксперта, становится основой для перехода на следующий уровень киберзащиты.

Подпишитесь на новости

ИТ-инфраструктуру Следственного комитета предлагают поручить Минцифры

Правительство внесло в Госдуму законопроект, который позволит централизованно обеспечивать Следственный комитет информационными системами, программами и ИТ-инфраструктурой через Минцифры. Разработку и снабжение предлагают организовать с опорой на компетенции министерства.

Документ № 23203-9 опубликован в электронной базе Госдумы. Он внесён 30 октября и предусматривает изменения в закон о Следственном комитете и законодательство о контрактной системе.

Предлагаемые полномочия охватывают создание и развитие информационных систем, информационно-телекоммуникационных сетей и необходимой инфраструктуры, а также обеспечение программными и программно-техническими средствами.

Аргумент правительства — эффективнее использовать федеральный бюджет за счёт опыта Минцифры в управлении проектами информатизации.

Дополнительно проект предусматривает возможность централизованных закупок для одного или нескольких федеральных государственных органов, включая Следственный комитет.

Пока это законодательное предложение. Говорить, что Минцифры уже приняло на обслуживание всю ИТ-инфраструктуру СК, рано: документу ещё предстоит парламентское рассмотрение.

Для поставщиков ПО и оборудования потенциально меняется организация закупок и проектов. А вот выводы о конкретных подрядчиках, продуктах или размере экономии из опубликованной инициативы сделать нельзя.

RSS: Новости на портале Anti-Malware.ru