


Российские компании всё ещё полагаются на IDS вместо NDR

Российские компании всё ещё полагаются на IDS вместо NDR

Российские компании всё ещё полагаются на IDS вместо NDR

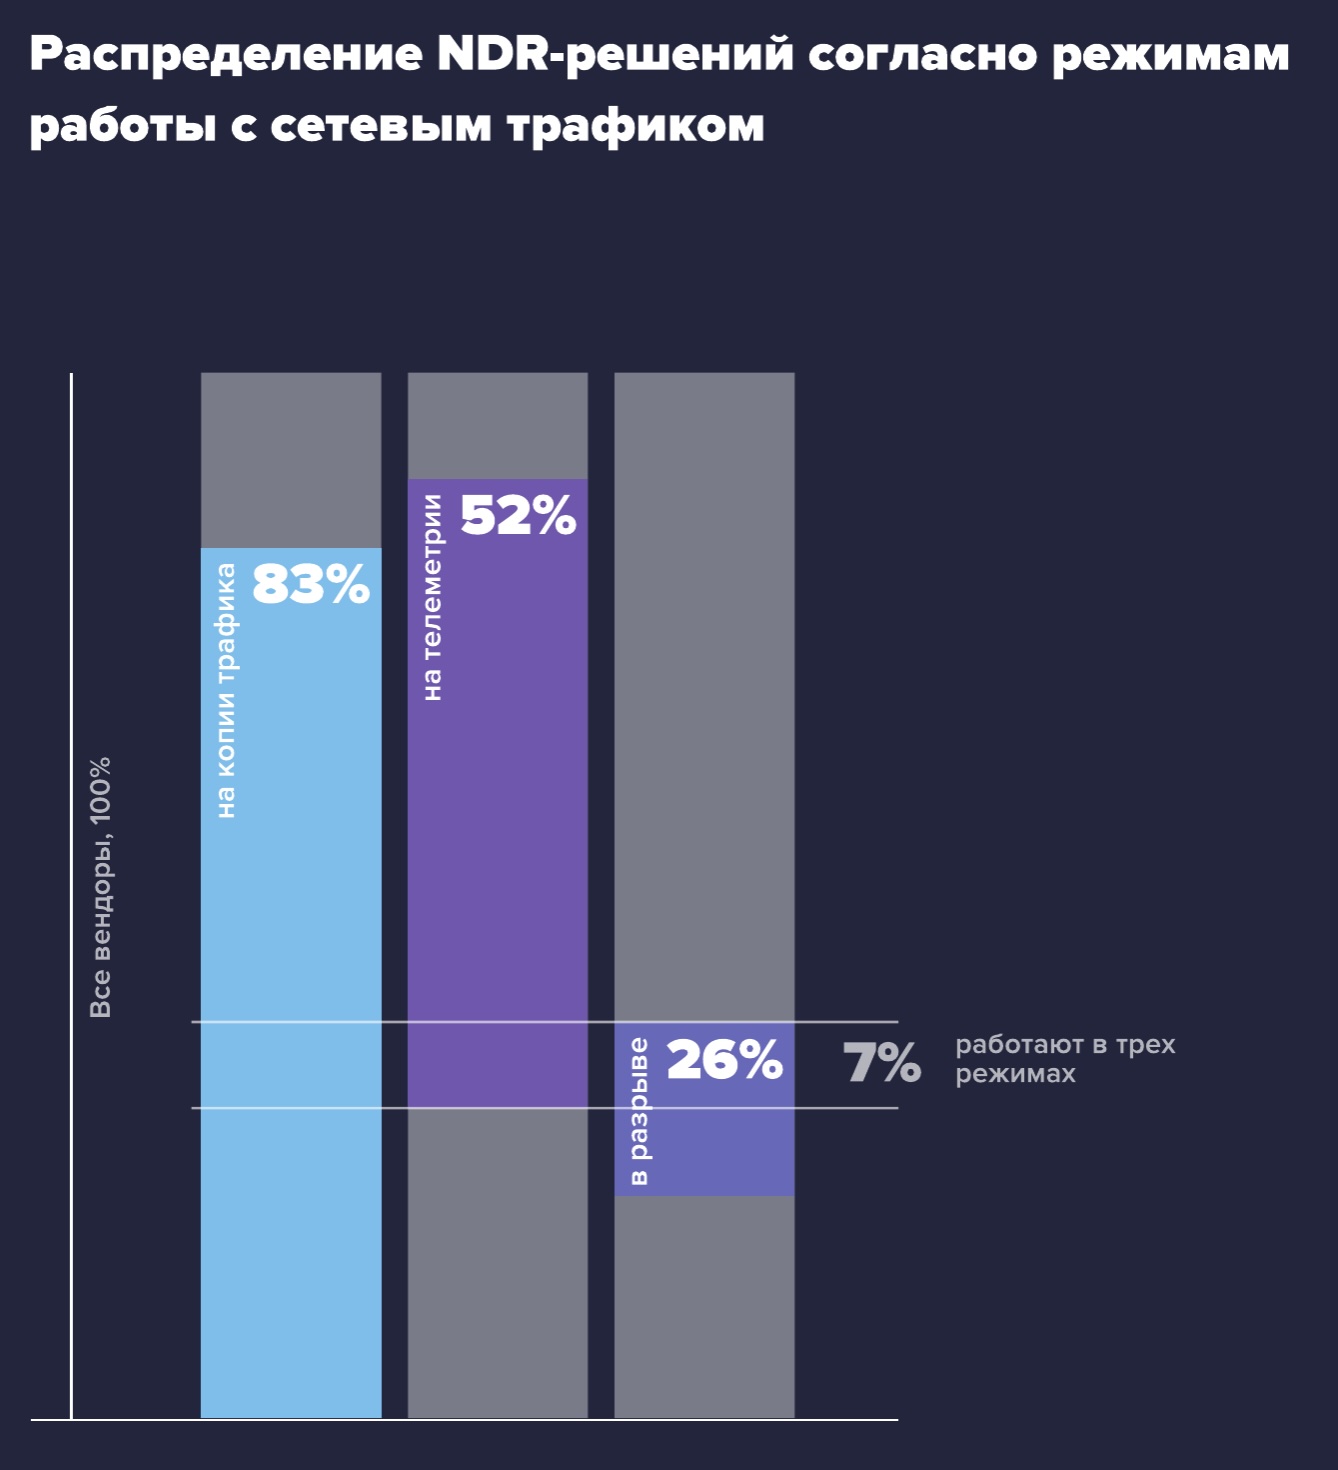
Аналитики компании «Гарда» изучили мировые тренды в области защиты сетей и пришли к выводу: российские компании пока слабо используют продвинутые методы анализа трафика и автоматизацию реагирования на инциденты. Большинство по-прежнему полагаются на сигнатурные решения и IDS-системы, тогда как во всём мире NDR (Network Detection and Response) уже стал стандартом сетевой безопасности.

NDR-платформы позволяют выявлять аномалии в трафике с помощью поведенческого анализа и машинного обучения, а также автоматически реагировать на угрозы — например, изолировать заражённые хосты или блокировать соединения без участия человека.

За счёт этого бизнес получает более прозрачный контроль над сетевыми коммуникациями и быстрее реагирует даже на неизвестные типы атак.

В России же подход к сетевой защите остаётся консервативным: компании часто используют NGIDS и NTA, ограничиваясь базовыми интеграциями с SIEM и песочницами. Между тем, в мире NDR-платформы уже тесно связаны с другими системами безопасности — SIEM, SOAR, NGFW, NAC, EDR — и поддерживают функции риск-скоринга, временных шкал и автоматических расследований.


«Мы видим, что российские заказчики пока недостаточно используют технологии несигнатурного детектирования, хотя именно они позволяют сократить время реакции и снизить нагрузку на аналитиков SOC», — отметил Станислав Грибанов, руководитель продукта «Гарда NDR».

По его словам, внедрение NDR приносит бизнесу тройную выгоду: минимизирует финансовые потери, освобождает ресурсы специалистов и ускоряет принятие критически важных решений. Всё это, по мнению эксперта, становится основой для перехода на следующий уровень киберзащиты.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru