


Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Исследователи из Технологического института Джорджии и Университета Пердью рассказали о новой атаке под названием TEE.Fail, с помощью которой им удалось извлечь секретные ключи из доверенной среды выполнения (TEE) — того самого «защищённого уголка» процессора, где хранятся самые конфиденциальные данные.

Речь идёт о таких технологиях, как Intel SGX и TDX, а также AMD SEV-SNP. Они используются для так называемых «доверенных вычислений», где данные и код изолированы от операционной системы, чтобы даже взломанный сервер не смог добраться до них.

Но, как выяснилось, в современных процессорах с памятью DDR5 защита уже не такая надёжная. В погоне за скоростью и масштабируемостью производители убрали часть механизмов контроля целостности памяти и оставили только шифрование AES-XTS. А это оказалось слабым местом.

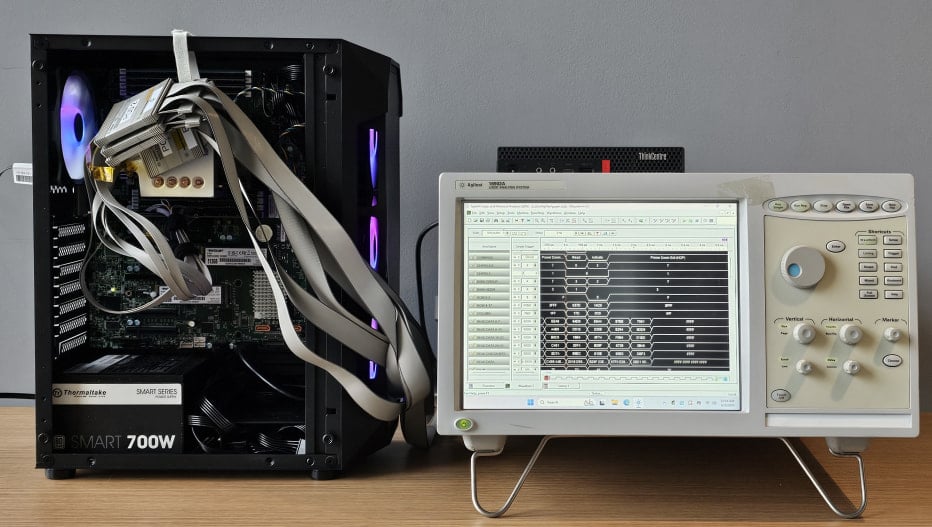
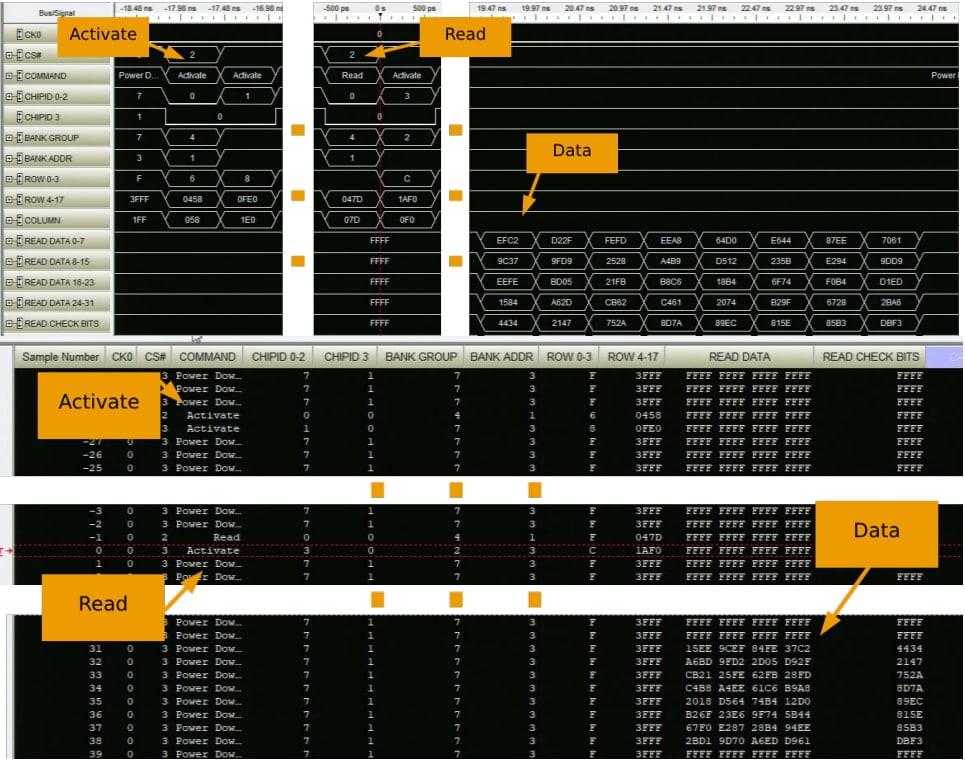
Учёные придумали (PDF) изящный способ — врезаться в шину памяти с помощью промежуточного адаптера (интерпозера) и снимать зашифрованный трафик между оперативкой и процессором. Всё оборудование для эксперимента обошлось меньше чем в $1000, так что, по словам исследователей, повторить атаку смог бы и «продвинутый энтузиаст».


Эксперимент показал, что шифрование в DDR5 детерминированное — то есть одни и те же данные превращаются в один и тот же шифротекст. Это позволило исследователям сопоставить зашифрованные блоки с реальными значениями, а дальше — восстановить закрытые ключи, с помощью которых можно выдавать себя за доверенные среды SGX/TDX или SEV-SNP.


С помощью TEE.Fail команда смогла:

  • Подделывать TDX-аттестации в блокчейне Ethereum BuilderNet и получать доступ к конфиденциальным данным.
  • Имитировать Intel и NVIDIA TEE, чтобы запускать код вне защищённой среды, но с видимостью легитимности.
  • Извлекать закрытые ключи ECDH прямо из анклав и полностью компрометировать систему.

Для атаки всё же нужны права администратора и физический доступ к серверу, так что массовой угрозой TEE.Fail назвать нельзя. Однако исследование показывает, что современные TEE уже не так надёжны, как считалось ранее, особенно в серверных системах с DDR5.

Исследователи сообщили о проблеме Intel — в апреле, NVIDIA — в июне, AMD — в августе. Все компании пообещали устранить брешь.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru