


Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Исследователи из Технологического института Джорджии и Университета Пердью рассказали о новой атаке под названием TEE.Fail, с помощью которой им удалось извлечь секретные ключи из доверенной среды выполнения (TEE) — того самого «защищённого уголка» процессора, где хранятся самые конфиденциальные данные.

Речь идёт о таких технологиях, как Intel SGX и TDX, а также AMD SEV-SNP. Они используются для так называемых «доверенных вычислений», где данные и код изолированы от операционной системы, чтобы даже взломанный сервер не смог добраться до них.

Но, как выяснилось, в современных процессорах с памятью DDR5 защита уже не такая надёжная. В погоне за скоростью и масштабируемостью производители убрали часть механизмов контроля целостности памяти и оставили только шифрование AES-XTS. А это оказалось слабым местом.

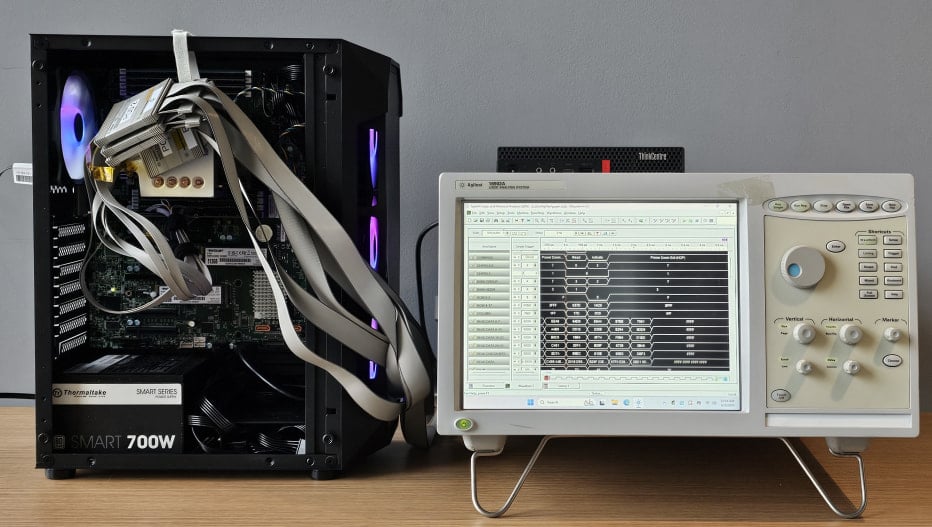
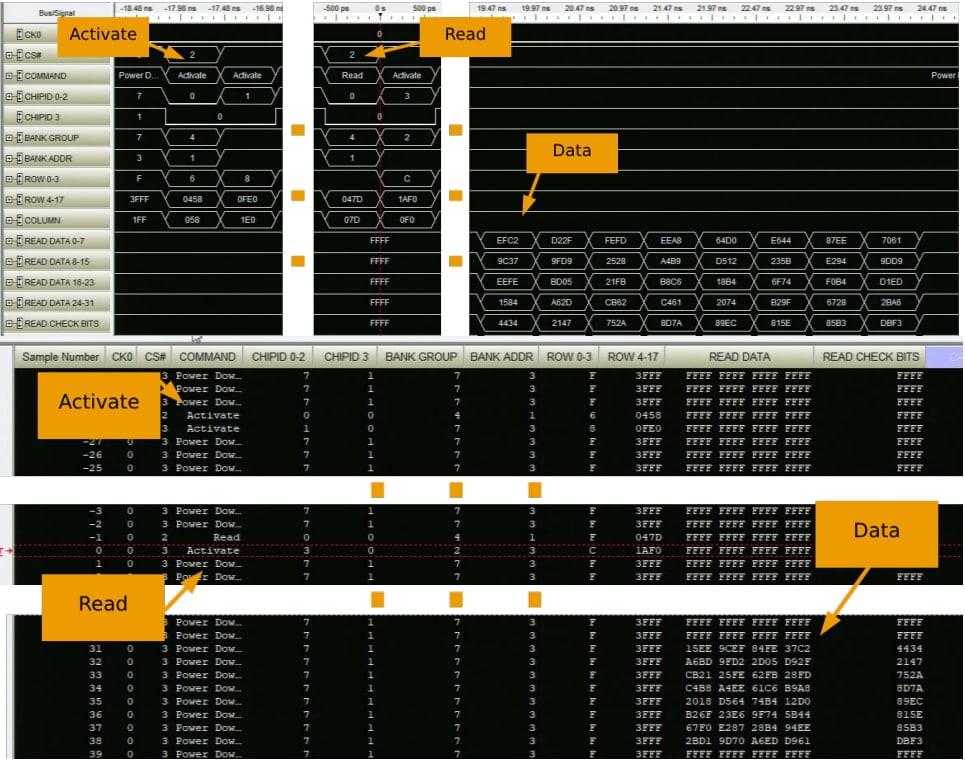
Учёные придумали (PDF) изящный способ — врезаться в шину памяти с помощью промежуточного адаптера (интерпозера) и снимать зашифрованный трафик между оперативкой и процессором. Всё оборудование для эксперимента обошлось меньше чем в $1000, так что, по словам исследователей, повторить атаку смог бы и «продвинутый энтузиаст».


Эксперимент показал, что шифрование в DDR5 детерминированное — то есть одни и те же данные превращаются в один и тот же шифротекст. Это позволило исследователям сопоставить зашифрованные блоки с реальными значениями, а дальше — восстановить закрытые ключи, с помощью которых можно выдавать себя за доверенные среды SGX/TDX или SEV-SNP.


С помощью TEE.Fail команда смогла:

  • Подделывать TDX-аттестации в блокчейне Ethereum BuilderNet и получать доступ к конфиденциальным данным.
  • Имитировать Intel и NVIDIA TEE, чтобы запускать код вне защищённой среды, но с видимостью легитимности.
  • Извлекать закрытые ключи ECDH прямо из анклав и полностью компрометировать систему.

Для атаки всё же нужны права администратора и физический доступ к серверу, так что массовой угрозой TEE.Fail назвать нельзя. Однако исследование показывает, что современные TEE уже не так надёжны, как считалось ранее, особенно в серверных системах с DDR5.

Исследователи сообщили о проблеме Intel — в апреле, NVIDIA — в июне, AMD — в августе. Все компании пообещали устранить брешь.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru