


Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Исследователи из Технологического института Джорджии и Университета Пердью рассказали о новой атаке под названием TEE.Fail, с помощью которой им удалось извлечь секретные ключи из доверенной среды выполнения (TEE) — того самого «защищённого уголка» процессора, где хранятся самые конфиденциальные данные.

Речь идёт о таких технологиях, как Intel SGX и TDX, а также AMD SEV-SNP. Они используются для так называемых «доверенных вычислений», где данные и код изолированы от операционной системы, чтобы даже взломанный сервер не смог добраться до них.

Но, как выяснилось, в современных процессорах с памятью DDR5 защита уже не такая надёжная. В погоне за скоростью и масштабируемостью производители убрали часть механизмов контроля целостности памяти и оставили только шифрование AES-XTS. А это оказалось слабым местом.

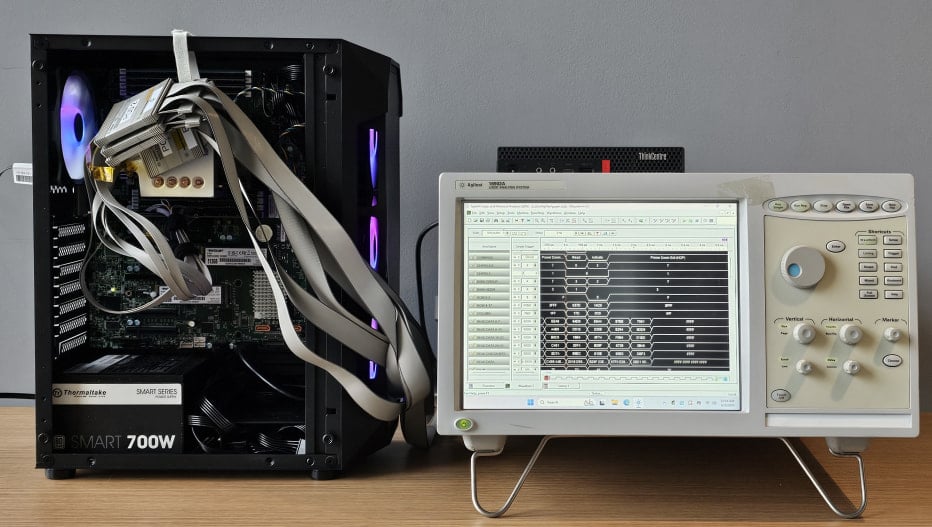
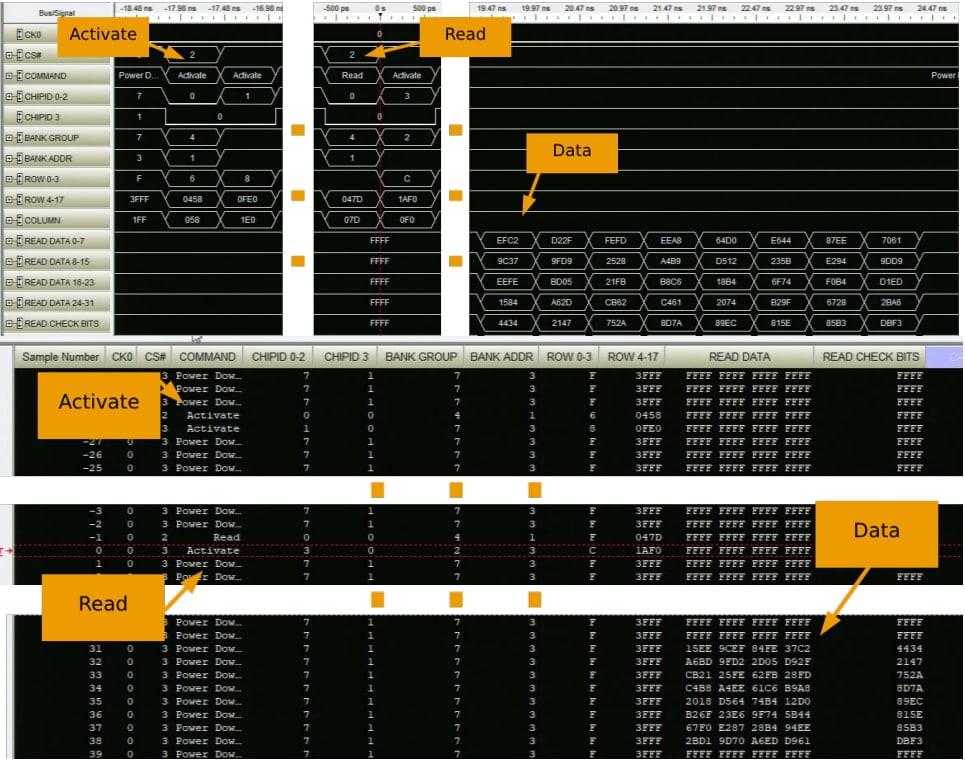
Учёные придумали (PDF) изящный способ — врезаться в шину памяти с помощью промежуточного адаптера (интерпозера) и снимать зашифрованный трафик между оперативкой и процессором. Всё оборудование для эксперимента обошлось меньше чем в $1000, так что, по словам исследователей, повторить атаку смог бы и «продвинутый энтузиаст».


Эксперимент показал, что шифрование в DDR5 детерминированное — то есть одни и те же данные превращаются в один и тот же шифротекст. Это позволило исследователям сопоставить зашифрованные блоки с реальными значениями, а дальше — восстановить закрытые ключи, с помощью которых можно выдавать себя за доверенные среды SGX/TDX или SEV-SNP.


С помощью TEE.Fail команда смогла:

  • Подделывать TDX-аттестации в блокчейне Ethereum BuilderNet и получать доступ к конфиденциальным данным.
  • Имитировать Intel и NVIDIA TEE, чтобы запускать код вне защищённой среды, но с видимостью легитимности.
  • Извлекать закрытые ключи ECDH прямо из анклав и полностью компрометировать систему.

Для атаки всё же нужны права администратора и физический доступ к серверу, так что массовой угрозой TEE.Fail назвать нельзя. Однако исследование показывает, что современные TEE уже не так надёжны, как считалось ранее, особенно в серверных системах с DDR5.

Исследователи сообщили о проблеме Intel — в апреле, NVIDIA — в июне, AMD — в августе. Все компании пообещали устранить брешь.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru