


Пользователей LastPass атакуют письмами с запросом доступа

Пользователей LastPass атакуют письмами с запросом доступа

Пользователей LastPass атакуют письмами с запросом доступа

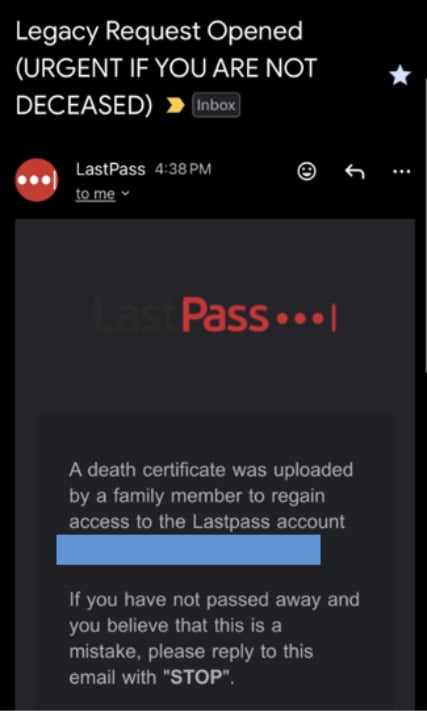
Пользователи LastPass начали получать письма с уведомлением о «запросе доступа» к их хранилищу паролей — якобы в рамках процедуры наследования. На деле это новая фишинговая атака, которую проводит группировка CryptoChameleon.

По данным компании, рассылка началась в середине октября. В письме говорится, что некий родственник подал запрос на доступ к хранилищу LastPass, приложив «свидетельство о смерти».

Получателю предлагают перейти по ссылке, чтобы отменить запрос, если он жив. Ссылка ведёт на поддельный сайт lastpassrecovery[.]com, где пользователи вводят свой мастер-пароль — и тем самым отдают злоумышленникам доступ к учётной записи.


Иногда киберпреступники даже звонят жертвам, представляясь сотрудниками LastPass и просят ввести данные на «служебной странице восстановления».

CryptoChameleon известна своими атаками на криптовалютные кошельки Binance, Coinbase, Kraken и Gemini. Их фишинговые страницы имитируют вход через Okta, Gmail, iCloud и Outlook. В новой кампании группа пошла дальше — теперь они пытаются похищать passkeys, то есть ключи для входа без пароля, основанные на стандартах FIDO2 / WebAuthn.

Фишинговые домены вроде mypasskey[.]info и passkeysetup[.]com указывают, что атакующие теперь охотятся не только за паролями, но и за современными средствами аутентификации.

LastPass уже сталкивалась с CryptoChameleon — аналогичные атаки фиксировались в апреле 2024 года. Тогда злоумышленники использовали ту же инфраструктуру. Напомним, что в 2022 году LastPass пережила крупную утечку данных: хакеры похитили зашифрованные резервные копии хранилищ, а позже это привело к целевой краже криптовалюты у некоторых пользователей.

На этот раз компания призывает не переходить по подозрительным ссылкам и не вводить мастер-пароль ни на каких сторонних сайтах, даже если письмо выглядит «официально».

Недавно мы писали, что пользователей LastPass и Bitwarden атакуют через фальшивые обновления.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru