


Пользователей LastPass атакуют письмами с запросом доступа

Пользователей LastPass атакуют письмами с запросом доступа

Пользователей LastPass атакуют письмами с запросом доступа

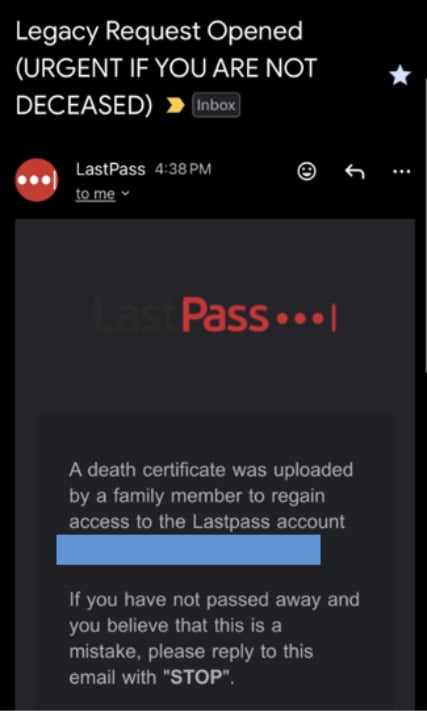
Пользователи LastPass начали получать письма с уведомлением о «запросе доступа» к их хранилищу паролей — якобы в рамках процедуры наследования. На деле это новая фишинговая атака, которую проводит группировка CryptoChameleon.

По данным компании, рассылка началась в середине октября. В письме говорится, что некий родственник подал запрос на доступ к хранилищу LastPass, приложив «свидетельство о смерти».

Получателю предлагают перейти по ссылке, чтобы отменить запрос, если он жив. Ссылка ведёт на поддельный сайт lastpassrecovery[.]com, где пользователи вводят свой мастер-пароль — и тем самым отдают злоумышленникам доступ к учётной записи.


Иногда киберпреступники даже звонят жертвам, представляясь сотрудниками LastPass и просят ввести данные на «служебной странице восстановления».

CryptoChameleon известна своими атаками на криптовалютные кошельки Binance, Coinbase, Kraken и Gemini. Их фишинговые страницы имитируют вход через Okta, Gmail, iCloud и Outlook. В новой кампании группа пошла дальше — теперь они пытаются похищать passkeys, то есть ключи для входа без пароля, основанные на стандартах FIDO2 / WebAuthn.

Фишинговые домены вроде mypasskey[.]info и passkeysetup[.]com указывают, что атакующие теперь охотятся не только за паролями, но и за современными средствами аутентификации.

LastPass уже сталкивалась с CryptoChameleon — аналогичные атаки фиксировались в апреле 2024 года. Тогда злоумышленники использовали ту же инфраструктуру. Напомним, что в 2022 году LastPass пережила крупную утечку данных: хакеры похитили зашифрованные резервные копии хранилищ, а позже это привело к целевой краже криптовалюты у некоторых пользователей.

На этот раз компания призывает не переходить по подозрительным ссылкам и не вводить мастер-пароль ни на каких сторонних сайтах, даже если письмо выглядит «официально».

Недавно мы писали, что пользователей LastPass и Bitwarden атакуют через фальшивые обновления.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru