


В американской школе ИИ принял пакет Doritos за оружие и вызвал полицию

В американской школе ИИ принял пакет Doritos за оружие и вызвал полицию

В американской школе ИИ принял пакет Doritos за оружие и вызвал полицию

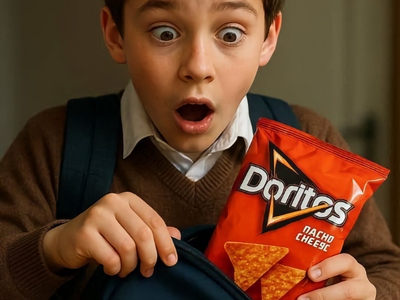
В одной из школ округа Балтимор (штат Мэриленд) система безопасности с искусственным интеллектом сработала… на пакет чипсов Doritos. Алгоритм посчитал, что ученик держит в руках пистолет, и вызвал правоохранителей.

Как рассказал телеканалу WBAL старшеклассник Таки Аллен, он просто держал пакет Doritos:

«Я стоял с пакетом, двумя руками и одним пальцем наружу — они сказали, что это похоже на пистолет».

В итоге подростка заставили встать на колени, заломили руки и надели наручники.

Позже директор школы Кэти Смит сообщила родителям, что сигнал тревоги уже был отменён службой безопасности, но она об этом не знала и вызвала школьного охранника, который связался с полицией.

Компания Omnilert, управляющая системой ИИ, извинилась за произошедшее и заявила, что «сожалеет о случившемся и сочувствует ученику и всем, кого затронули эти события». При этом в Omnilert добавили, что «система сработала так, как была задумана».

Весной мы анализировали, можно ли доверять ИИ и что стоит за такими понятиями, как галлюцинации и контроль достоверности ИИ.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru