


Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Компания Mozilla меняет способ декларирования сбора и передачи ПДн для дополнений Firefox, публикуемых в ее каталоге. Начиная с 3 ноября, такая активность аддонов должна прописываться в файле manifest.json.

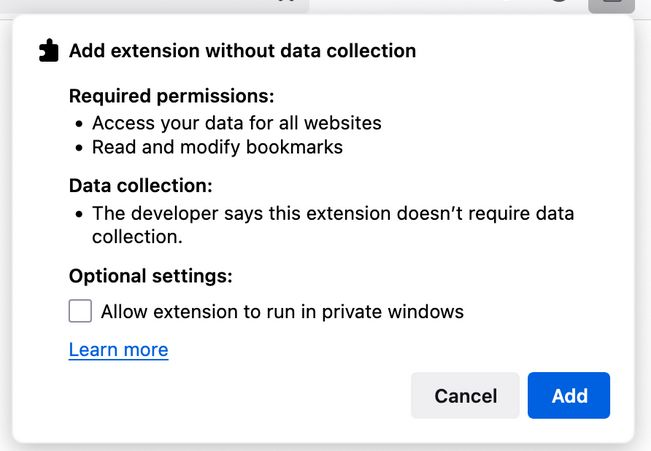
Если продукт не работает с персональными данными, в компоненте browser_specific_settings.gecko.data_collection_permissions следует указать значение «none». Новое требование пока касается лишь новинок на addons.mozilla.org (AMO), но к середине 2026 года распространится на весь ассортимент.

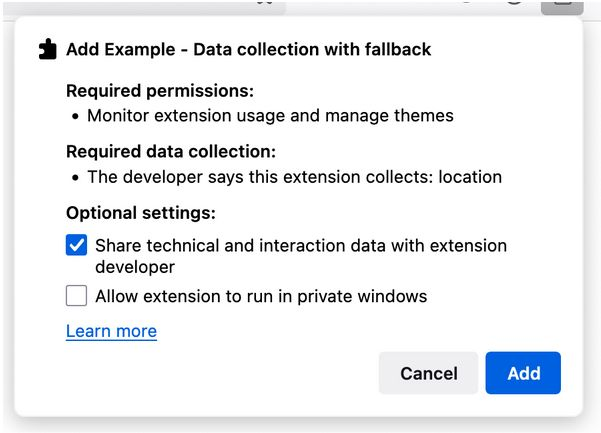
Включенная в манифест информация о сборе персональных данных либо отсутствии такового будет выводиться юзеру вместе с запросом на разрешения при установке аддона Firefox:


Те же сведения будут отображаться в менеджере about:addons (раздел Permissions and Data) и на странице дополнения в каталоге AMO.

В свойстве browser_specific_settings.gecko.data_collection_permissions также можно указать опциональные, отключаемые методы работы с персональными данными — такими как личные идентификаторы (ФИО, email, телефон, адрес, возраст и проч.), финансовая информация, геолокация, учетки, история браузера, поисковые запросы и взаимодействие с сайтами.

Начав использовать data_collection_permissions, разработчики должны будут выполнять это требование во всех последующих версиях своего продукта. Несоответствие грозит отклонением заявки на подпись для включения в каталог AMO.

В тех случаях, когда аддон совместим лишь с десктопными Firefox версий ниже 140 или Firefox для Android ниже 142, пользователям по-прежнему должна быть предоставлена возможность управления сбором персональных данных и передачей их на внешние серверы.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru