


Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Компания Mozilla меняет способ декларирования сбора и передачи ПДн для дополнений Firefox, публикуемых в ее каталоге. Начиная с 3 ноября, такая активность аддонов должна прописываться в файле manifest.json.

Если продукт не работает с персональными данными, в компоненте browser_specific_settings.gecko.data_collection_permissions следует указать значение «none». Новое требование пока касается лишь новинок на addons.mozilla.org (AMO), но к середине 2026 года распространится на весь ассортимент.

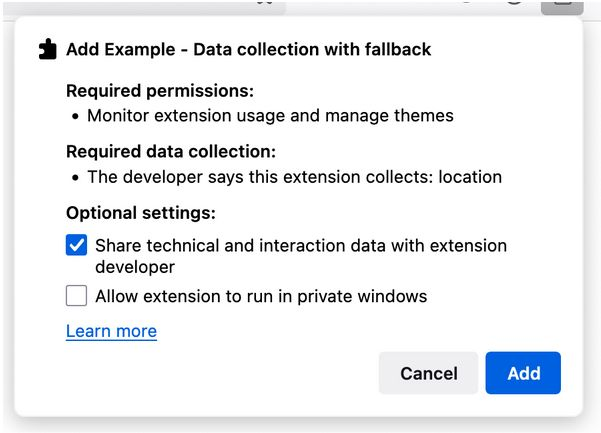
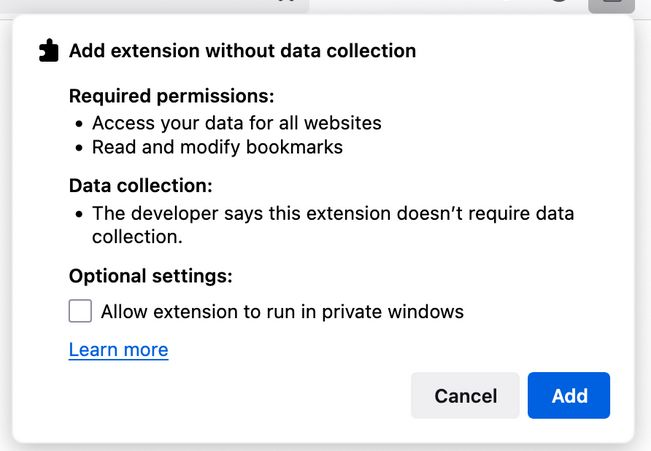
Включенная в манифест информация о сборе персональных данных либо отсутствии такового будет выводиться юзеру вместе с запросом на разрешения при установке аддона Firefox:


Те же сведения будут отображаться в менеджере about:addons (раздел Permissions and Data) и на странице дополнения в каталоге AMO.

В свойстве browser_specific_settings.gecko.data_collection_permissions также можно указать опциональные, отключаемые методы работы с персональными данными — такими как личные идентификаторы (ФИО, email, телефон, адрес, возраст и проч.), финансовая информация, геолокация, учетки, история браузера, поисковые запросы и взаимодействие с сайтами.

Начав использовать data_collection_permissions, разработчики должны будут выполнять это требование во всех последующих версиях своего продукта. Несоответствие грозит отклонением заявки на подпись для включения в каталог AMO.

В тех случаях, когда аддон совместим лишь с десктопными Firefox версий ниже 140 или Firefox для Android ниже 142, пользователям по-прежнему должна быть предоставлена возможность управления сбором персональных данных и передачей их на внешние серверы.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru