


Фанатов Minecraft атакует новый Python-троян удаленного доступа

Фанатов Minecraft атакует новый Python-троян удаленного доступа

Фанатов Minecraft атакует новый Python-троян удаленного доступа

Эксперты Netskope обнаружили неизвестного ранее RAT-зловреда, раздаваемого под видом Nursultan Client — легитимного приложения для Minecraft, пользующегося популярностью в геймерских сообществах Восточной Европы и России.

Анализ экзешника весом 68,5 Мбайт, созданного с помощью PyInstaller, показал, что это многофункциональный троян, способный воровать данные из Discord и браузеров пользователей Windows, а также облегчать слежку на других платформах (macOS, Linux).

Для получения команд и вывода украденных данных новобранец использует Telegram. Токен доступа к боту и ID авторизованного юзера жестко прописаны в коде Python-зловреда.

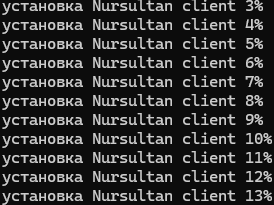
При запуске под Windows зловред отображает в консоли фейковый процесс установки легитимного Nursultan Client, пытаясь скрыть свое присутствие.


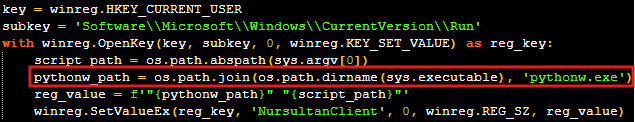
Вредонос также прописывается на автозапуск, создавая новый ключ в системном реестре. Как оказалось, при реализации механизма персистентности автор нового RAT допустил ошибку: команду на запуск исполняемого файла соответствующий код строит некорректно:


Новоявленный троян умеет извлекать токены аутентификации из Discord-клиентов, а также сохраненные в браузерах данные (Google Chrome, Microsoft Edge, Firefox, Opera, Brave).

По команде info он собирает исчерпывающую информацию о зараженной системе: имя компьютера, имя пользователя, версия ОС, используемый CPU, емкость памяти и заполнение дисков, локальный и внешний IP-адреса. Закончив профилирование, зловред отправляет оператору русскоязычный отчет.

Возможности слежки с помощью нового RAT включают получение скриншотов и фото с подключенной к компьютеру веб-камеры. Вредонос также наделен функциями adware: умеет отображать полученные с C2 тексты / картинки в виде всплывающих сообщений и автоматически открывать встроенные в них ссылки.

Отсутствие средств противодействия анализу и кастомной обфускации кода, а также вшитая строка ALLOWED_USERS навели исследователей на мысль, что новый зловред удаленного доступа предоставляется в пользование по модели MaaS — Malware-as-a-Service, как услуга.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru