


Фанатов Minecraft атакует новый Python-троян удаленного доступа

Фанатов Minecraft атакует новый Python-троян удаленного доступа

Фанатов Minecraft атакует новый Python-троян удаленного доступа

Эксперты Netskope обнаружили неизвестного ранее RAT-зловреда, раздаваемого под видом Nursultan Client — легитимного приложения для Minecraft, пользующегося популярностью в геймерских сообществах Восточной Европы и России.

Анализ экзешника весом 68,5 Мбайт, созданного с помощью PyInstaller, показал, что это многофункциональный троян, способный воровать данные из Discord и браузеров пользователей Windows, а также облегчать слежку на других платформах (macOS, Linux).

Для получения команд и вывода украденных данных новобранец использует Telegram. Токен доступа к боту и ID авторизованного юзера жестко прописаны в коде Python-зловреда.

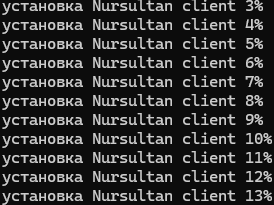
При запуске под Windows зловред отображает в консоли фейковый процесс установки легитимного Nursultan Client, пытаясь скрыть свое присутствие.


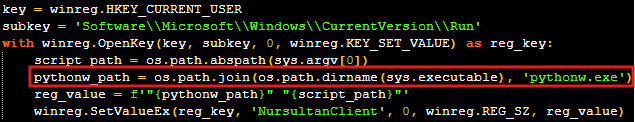
Вредонос также прописывается на автозапуск, создавая новый ключ в системном реестре. Как оказалось, при реализации механизма персистентности автор нового RAT допустил ошибку: команду на запуск исполняемого файла соответствующий код строит некорректно:


Новоявленный троян умеет извлекать токены аутентификации из Discord-клиентов, а также сохраненные в браузерах данные (Google Chrome, Microsoft Edge, Firefox, Opera, Brave).

По команде info он собирает исчерпывающую информацию о зараженной системе: имя компьютера, имя пользователя, версия ОС, используемый CPU, емкость памяти и заполнение дисков, локальный и внешний IP-адреса. Закончив профилирование, зловред отправляет оператору русскоязычный отчет.

Возможности слежки с помощью нового RAT включают получение скриншотов и фото с подключенной к компьютеру веб-камеры. Вредонос также наделен функциями adware: умеет отображать полученные с C2 тексты / картинки в виде всплывающих сообщений и автоматически открывать встроенные в них ссылки.

Отсутствие средств противодействия анализу и кастомной обфускации кода, а также вшитая строка ALLOWED_USERS навели исследователей на мысль, что новый зловред удаленного доступа предоставляется в пользование по модели MaaS — Malware-as-a-Service, как услуга.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru