


Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

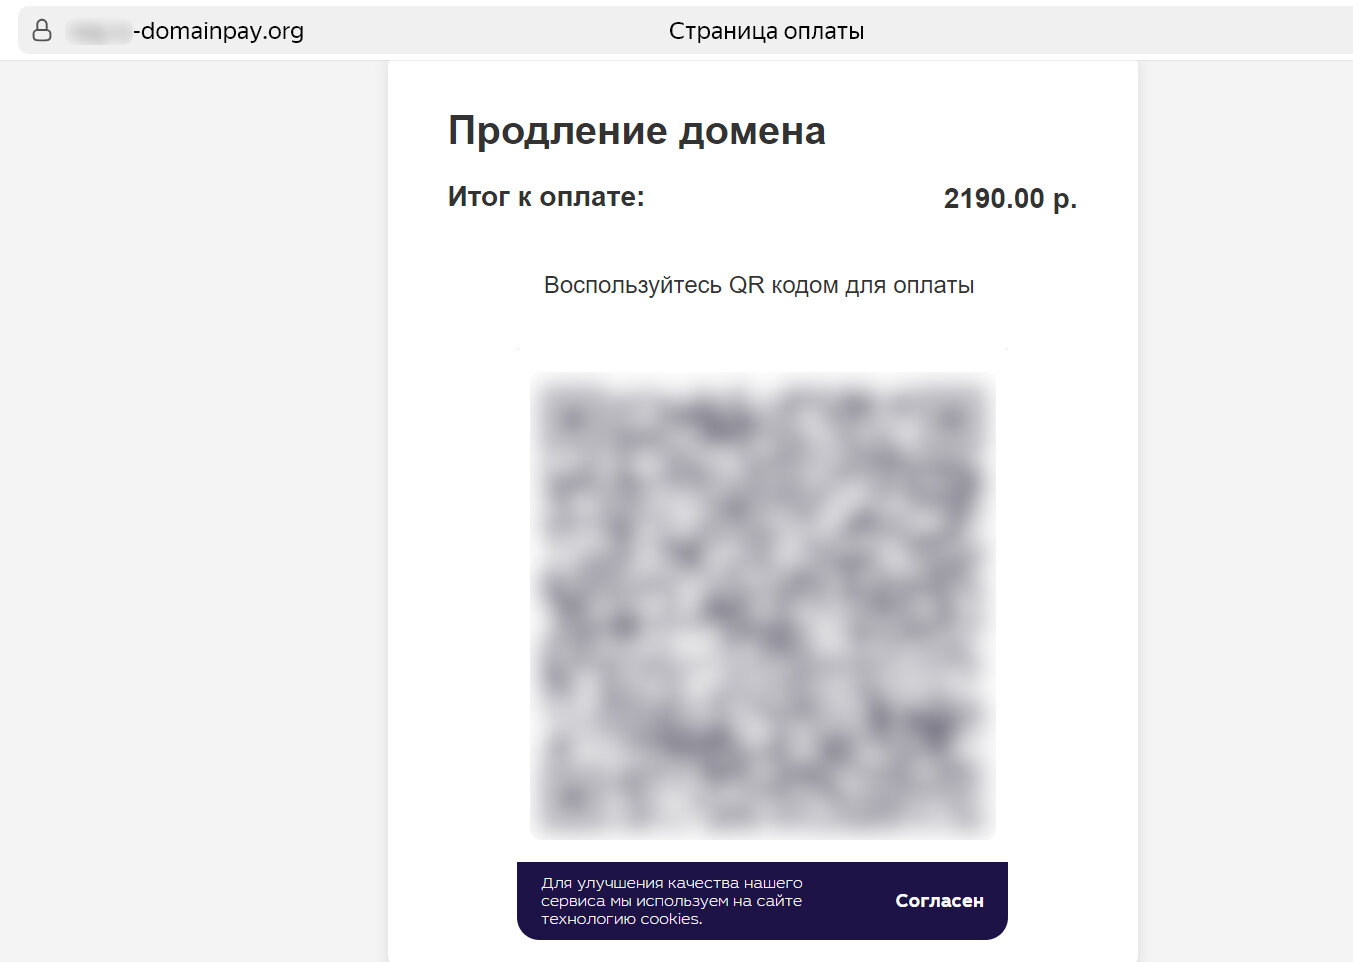
Исследователи из компании F6 предупреждают о новой волне мошенничества, нацеленного на владельцев доменных имён, у которых подходит к концу срок регистрации. Злоумышленники действуют по классической схеме: от имени регистратора они рассылают письма о необходимости продлить домен, добавляют в сообщение QR-код для оплаты и указывают сумму — 2190 рублей.

Оплата якобы должна происходить через «популярную платёжную систему», но на деле деньги уходят на обычный мобильный номер.

Как работает схема

Аналитики департамента Digital Risk Protection компании F6 выяснили, что преступники используют сервисы Whois, чтобы собрать информацию о доменах, срок которых скоро истечёт. Затем в открытых источниках находят контактные данные администраторов и шлют им поддельные письма.


С марта по июль 2025 года злоумышленники зарегистрировали не менее шести доменов в зонах .RU, .ONLINE и .ORG, в названиях которых встречаются слова вроде «payments», «domainpay», «paydomain» и «payonlinehost».

Эти сайты маскируются под реальные ресурсы: переход на главную страницу ведёт на официальный сайт регистратора, а фальшивая страница оплаты доступна только по прямой ссылке из письма.

Масштаб угрозы

По данным статистических сервисов, только в зоне .RU ежедневно продлевается более 15 тысяч доменов — а значит, потенциальных жертв у мошенников может быть сотни тысяч.

«Главная особенность этой волны атак — использование популярной платёжной системы, — объясняет Максим Ионов, ведущий аналитик F6. — Злоумышленники рассчитывают на доверие к знакомому бренду. Но если вам предлагают оплатить продление по номеру телефона — это стопроцентный признак мошенничества».

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru