


Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

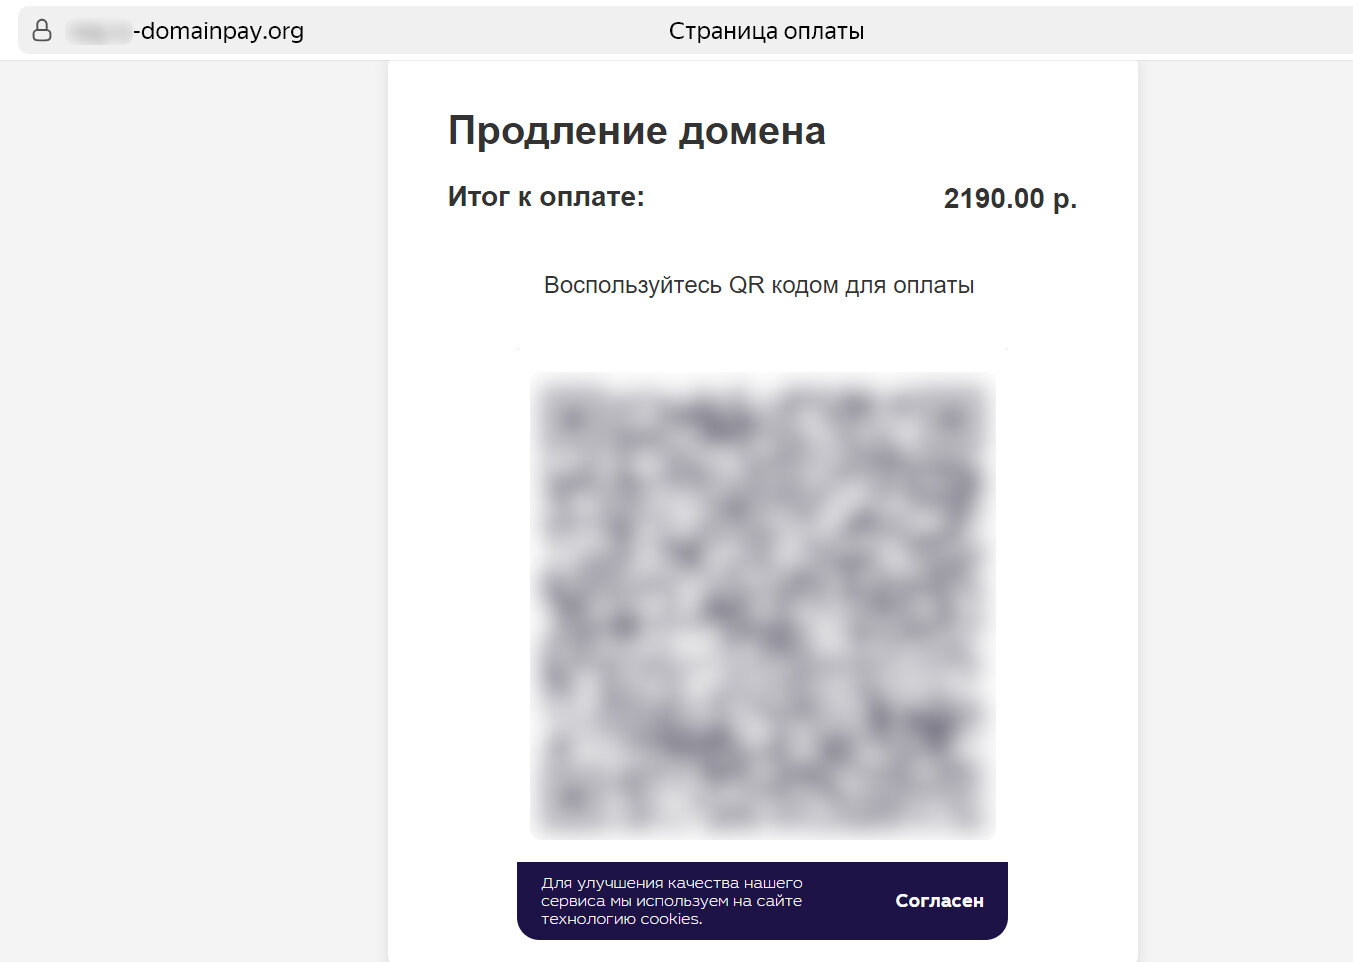
Исследователи из компании F6 предупреждают о новой волне мошенничества, нацеленного на владельцев доменных имён, у которых подходит к концу срок регистрации. Злоумышленники действуют по классической схеме: от имени регистратора они рассылают письма о необходимости продлить домен, добавляют в сообщение QR-код для оплаты и указывают сумму — 2190 рублей.

Оплата якобы должна происходить через «популярную платёжную систему», но на деле деньги уходят на обычный мобильный номер.

Как работает схема

Аналитики департамента Digital Risk Protection компании F6 выяснили, что преступники используют сервисы Whois, чтобы собрать информацию о доменах, срок которых скоро истечёт. Затем в открытых источниках находят контактные данные администраторов и шлют им поддельные письма.


С марта по июль 2025 года злоумышленники зарегистрировали не менее шести доменов в зонах .RU, .ONLINE и .ORG, в названиях которых встречаются слова вроде «payments», «domainpay», «paydomain» и «payonlinehost».

Эти сайты маскируются под реальные ресурсы: переход на главную страницу ведёт на официальный сайт регистратора, а фальшивая страница оплаты доступна только по прямой ссылке из письма.

Масштаб угрозы

По данным статистических сервисов, только в зоне .RU ежедневно продлевается более 15 тысяч доменов — а значит, потенциальных жертв у мошенников может быть сотни тысяч.

«Главная особенность этой волны атак — использование популярной платёжной системы, — объясняет Максим Ионов, ведущий аналитик F6. — Злоумышленники рассчитывают на доверие к знакомому бренду. Но если вам предлагают оплатить продление по номеру телефона — это стопроцентный признак мошенничества».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru