


Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

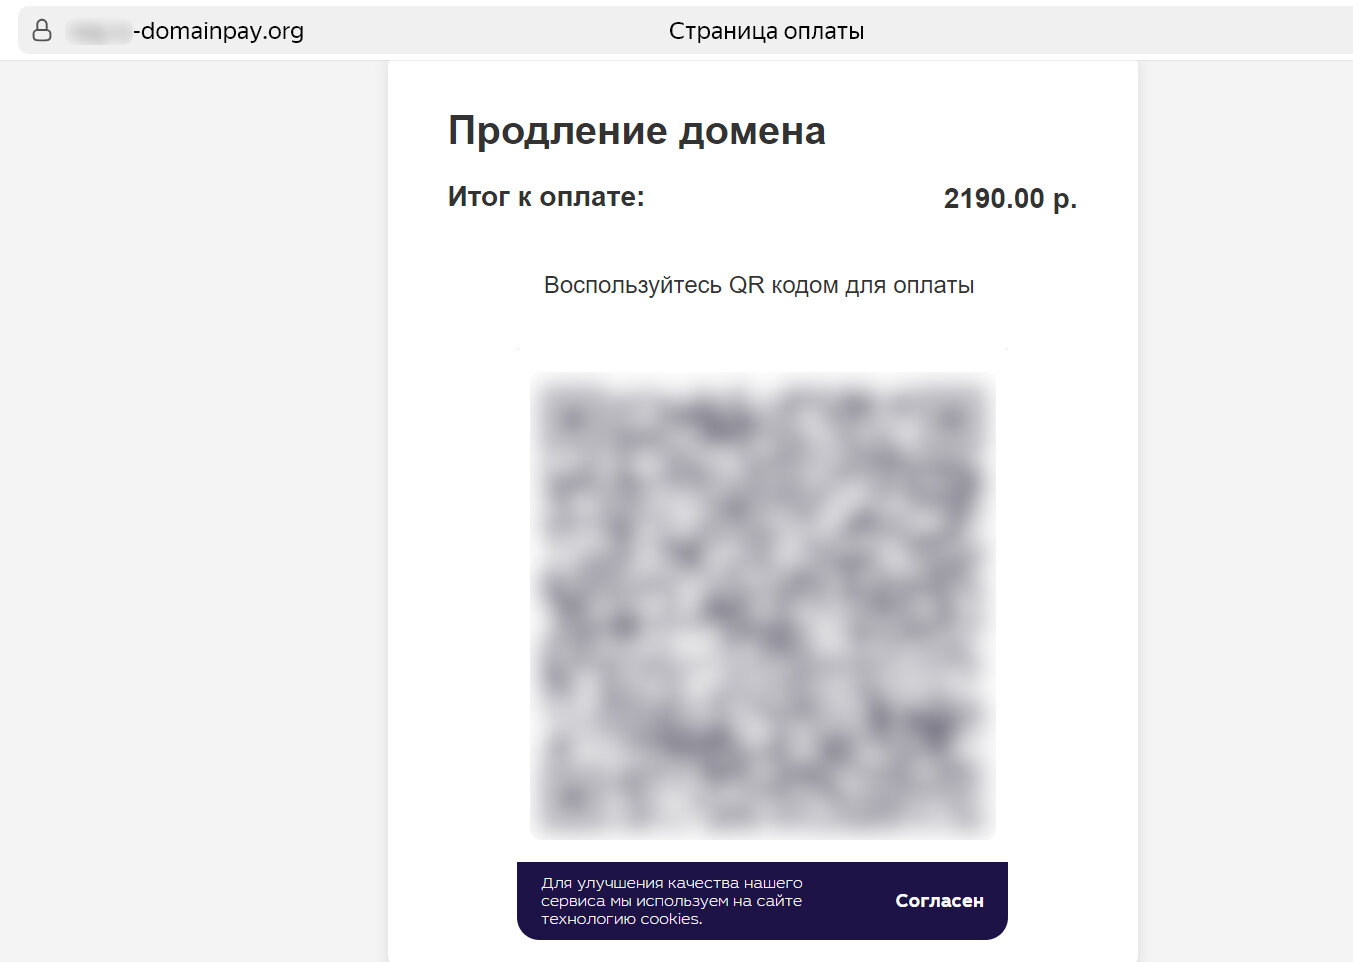
Исследователи из компании F6 предупреждают о новой волне мошенничества, нацеленного на владельцев доменных имён, у которых подходит к концу срок регистрации. Злоумышленники действуют по классической схеме: от имени регистратора они рассылают письма о необходимости продлить домен, добавляют в сообщение QR-код для оплаты и указывают сумму — 2190 рублей.

Оплата якобы должна происходить через «популярную платёжную систему», но на деле деньги уходят на обычный мобильный номер.

Как работает схема

Аналитики департамента Digital Risk Protection компании F6 выяснили, что преступники используют сервисы Whois, чтобы собрать информацию о доменах, срок которых скоро истечёт. Затем в открытых источниках находят контактные данные администраторов и шлют им поддельные письма.


С марта по июль 2025 года злоумышленники зарегистрировали не менее шести доменов в зонах .RU, .ONLINE и .ORG, в названиях которых встречаются слова вроде «payments», «domainpay», «paydomain» и «payonlinehost».

Эти сайты маскируются под реальные ресурсы: переход на главную страницу ведёт на официальный сайт регистратора, а фальшивая страница оплаты доступна только по прямой ссылке из письма.

Масштаб угрозы

По данным статистических сервисов, только в зоне .RU ежедневно продлевается более 15 тысяч доменов — а значит, потенциальных жертв у мошенников может быть сотни тысяч.

«Главная особенность этой волны атак — использование популярной платёжной системы, — объясняет Максим Ионов, ведущий аналитик F6. — Злоумышленники рассчитывают на доверие к знакомому бренду. Но если вам предлагают оплатить продление по номеру телефона — это стопроцентный признак мошенничества».

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru