


ИИ и уязвимости создали крупнейшие DDoS-ботнеты — 5,7 млн устройств

ИИ и уязвимости создали крупнейшие DDoS-ботнеты — 5,7 млн устройств

ИИ и уязвимости создали крупнейшие DDoS-ботнеты — 5,7 млн устройств

Компания CURATOR, специализирующаяся на защите интернет-ресурсов от DDoS-атак, зафиксировала в третьем квартале 2025 года рекордный скачок ботнет-активности. По словам экспертов, сочетание искусственного интеллекта и огромного числа незащищённых устройств создало идеальные условия для появления крупнейших DDoS-сетей за всю историю наблюдений.

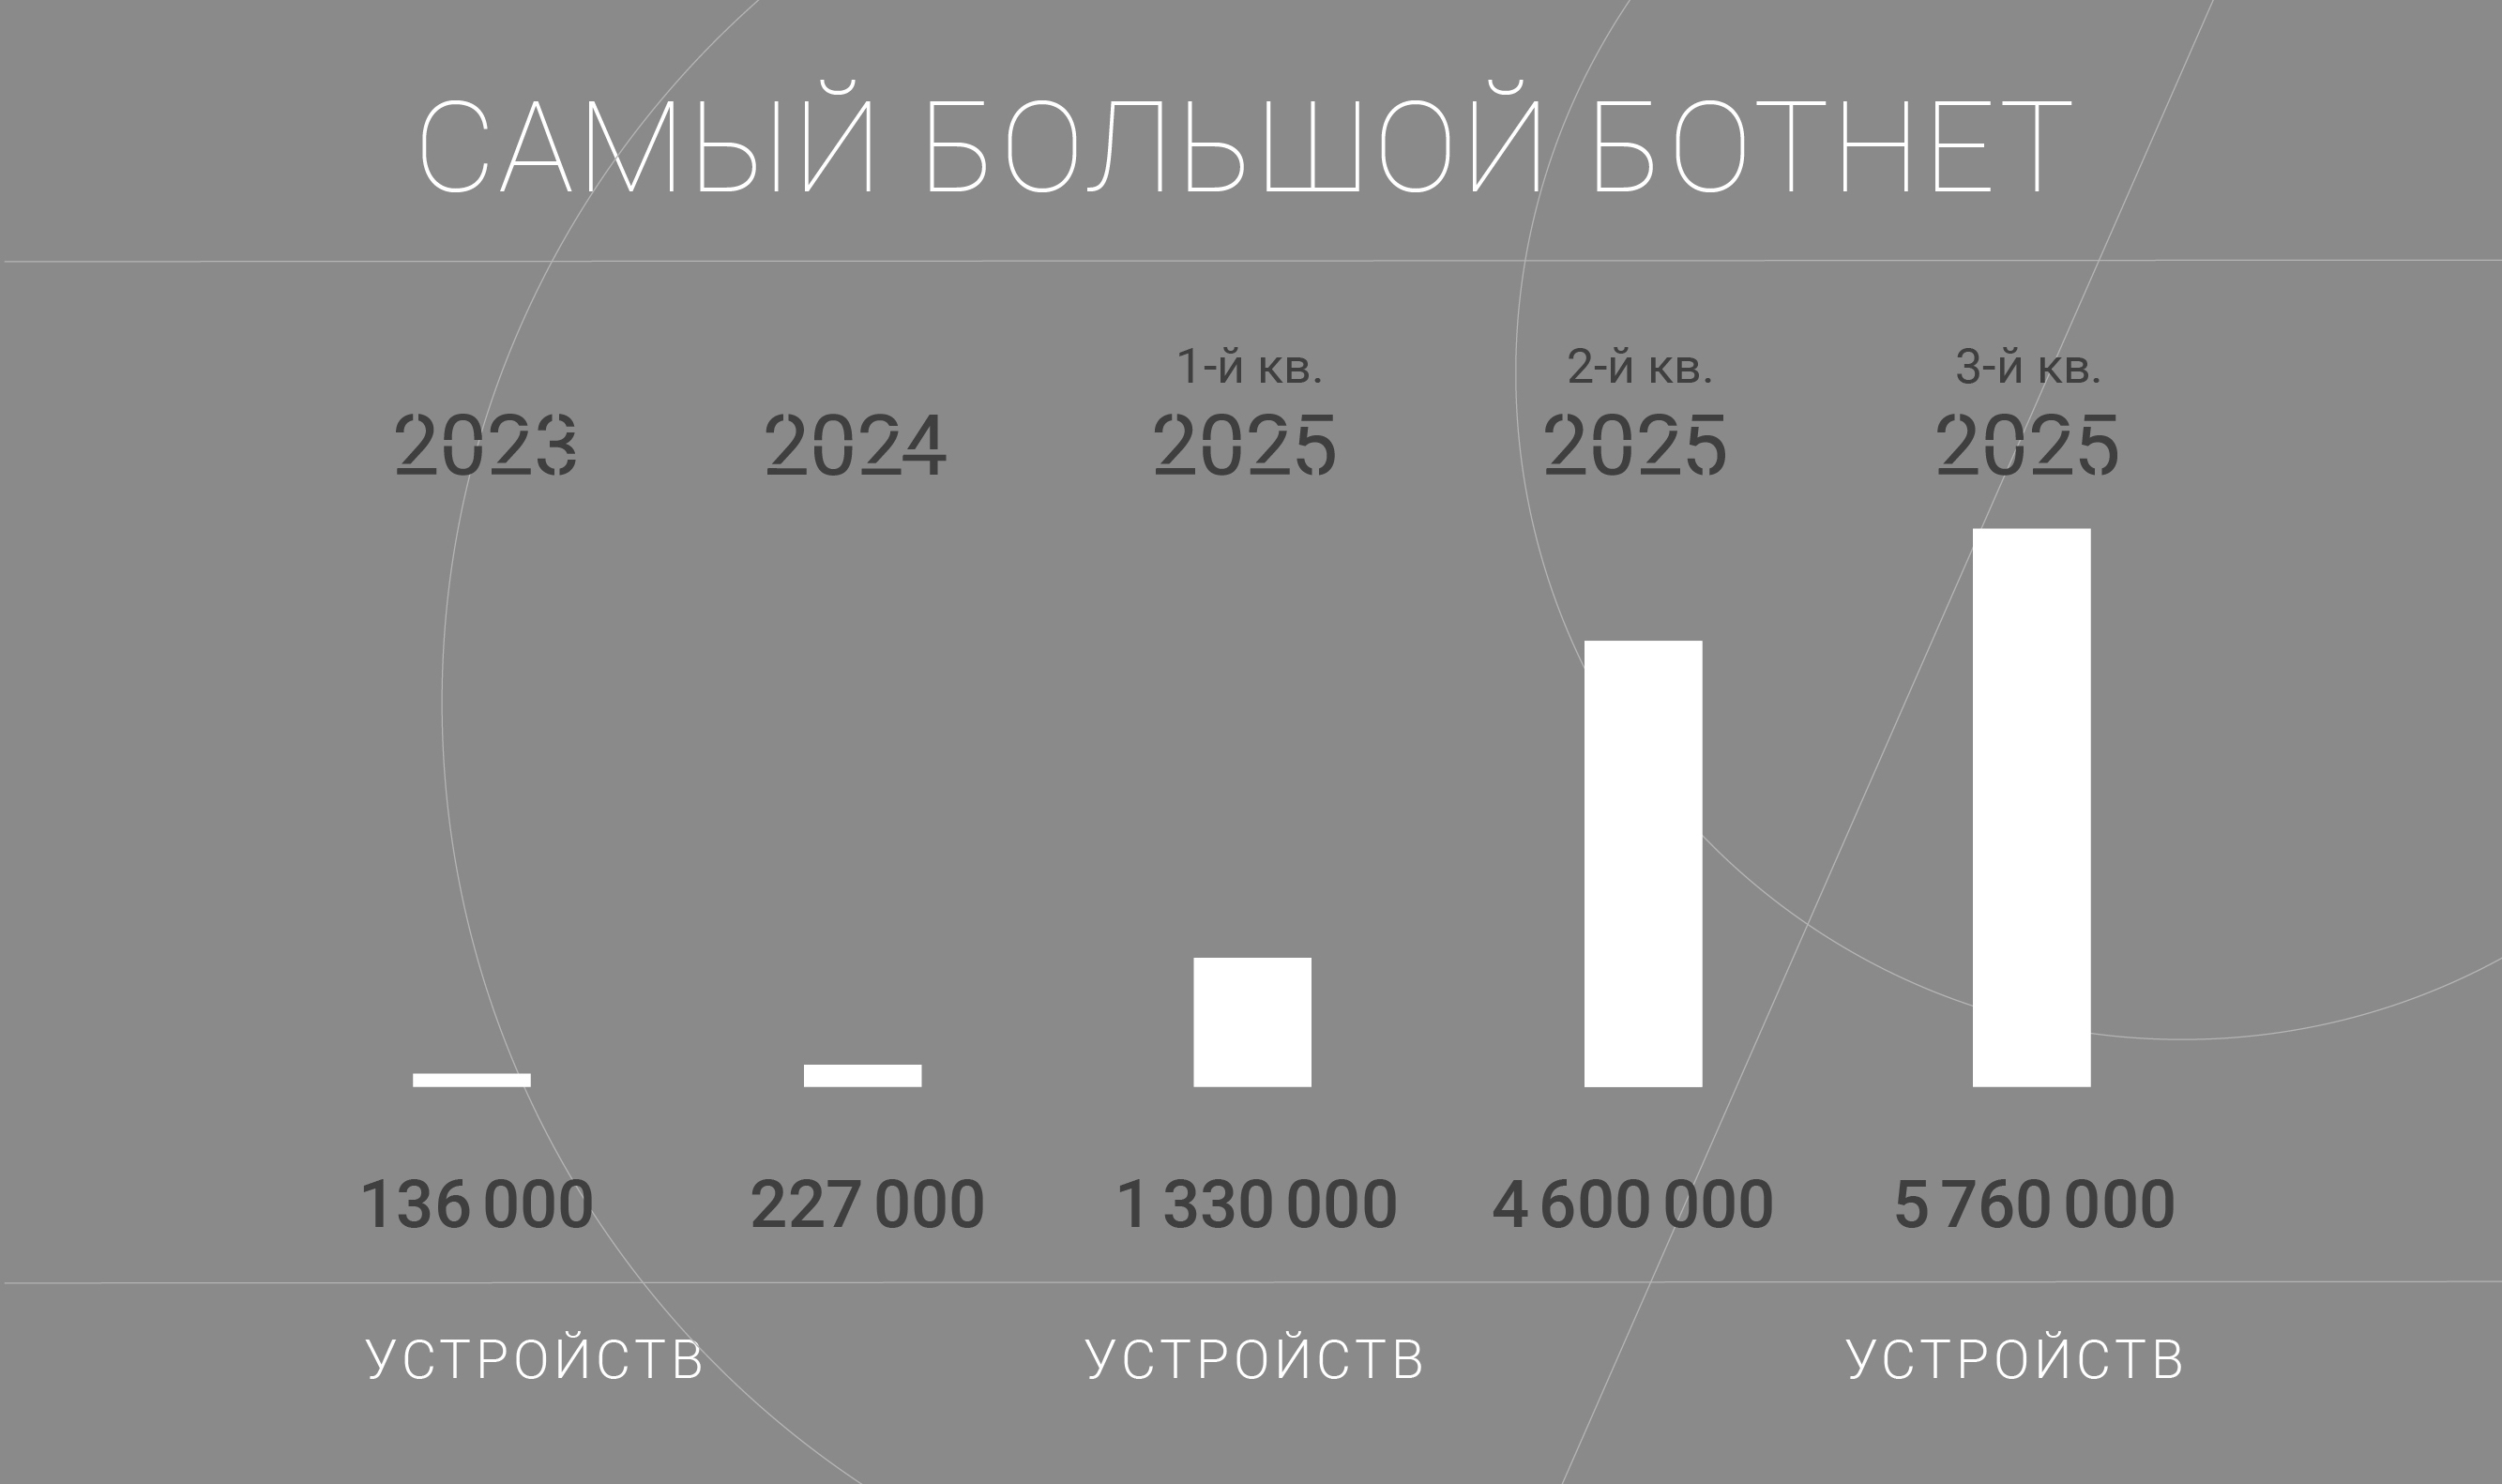
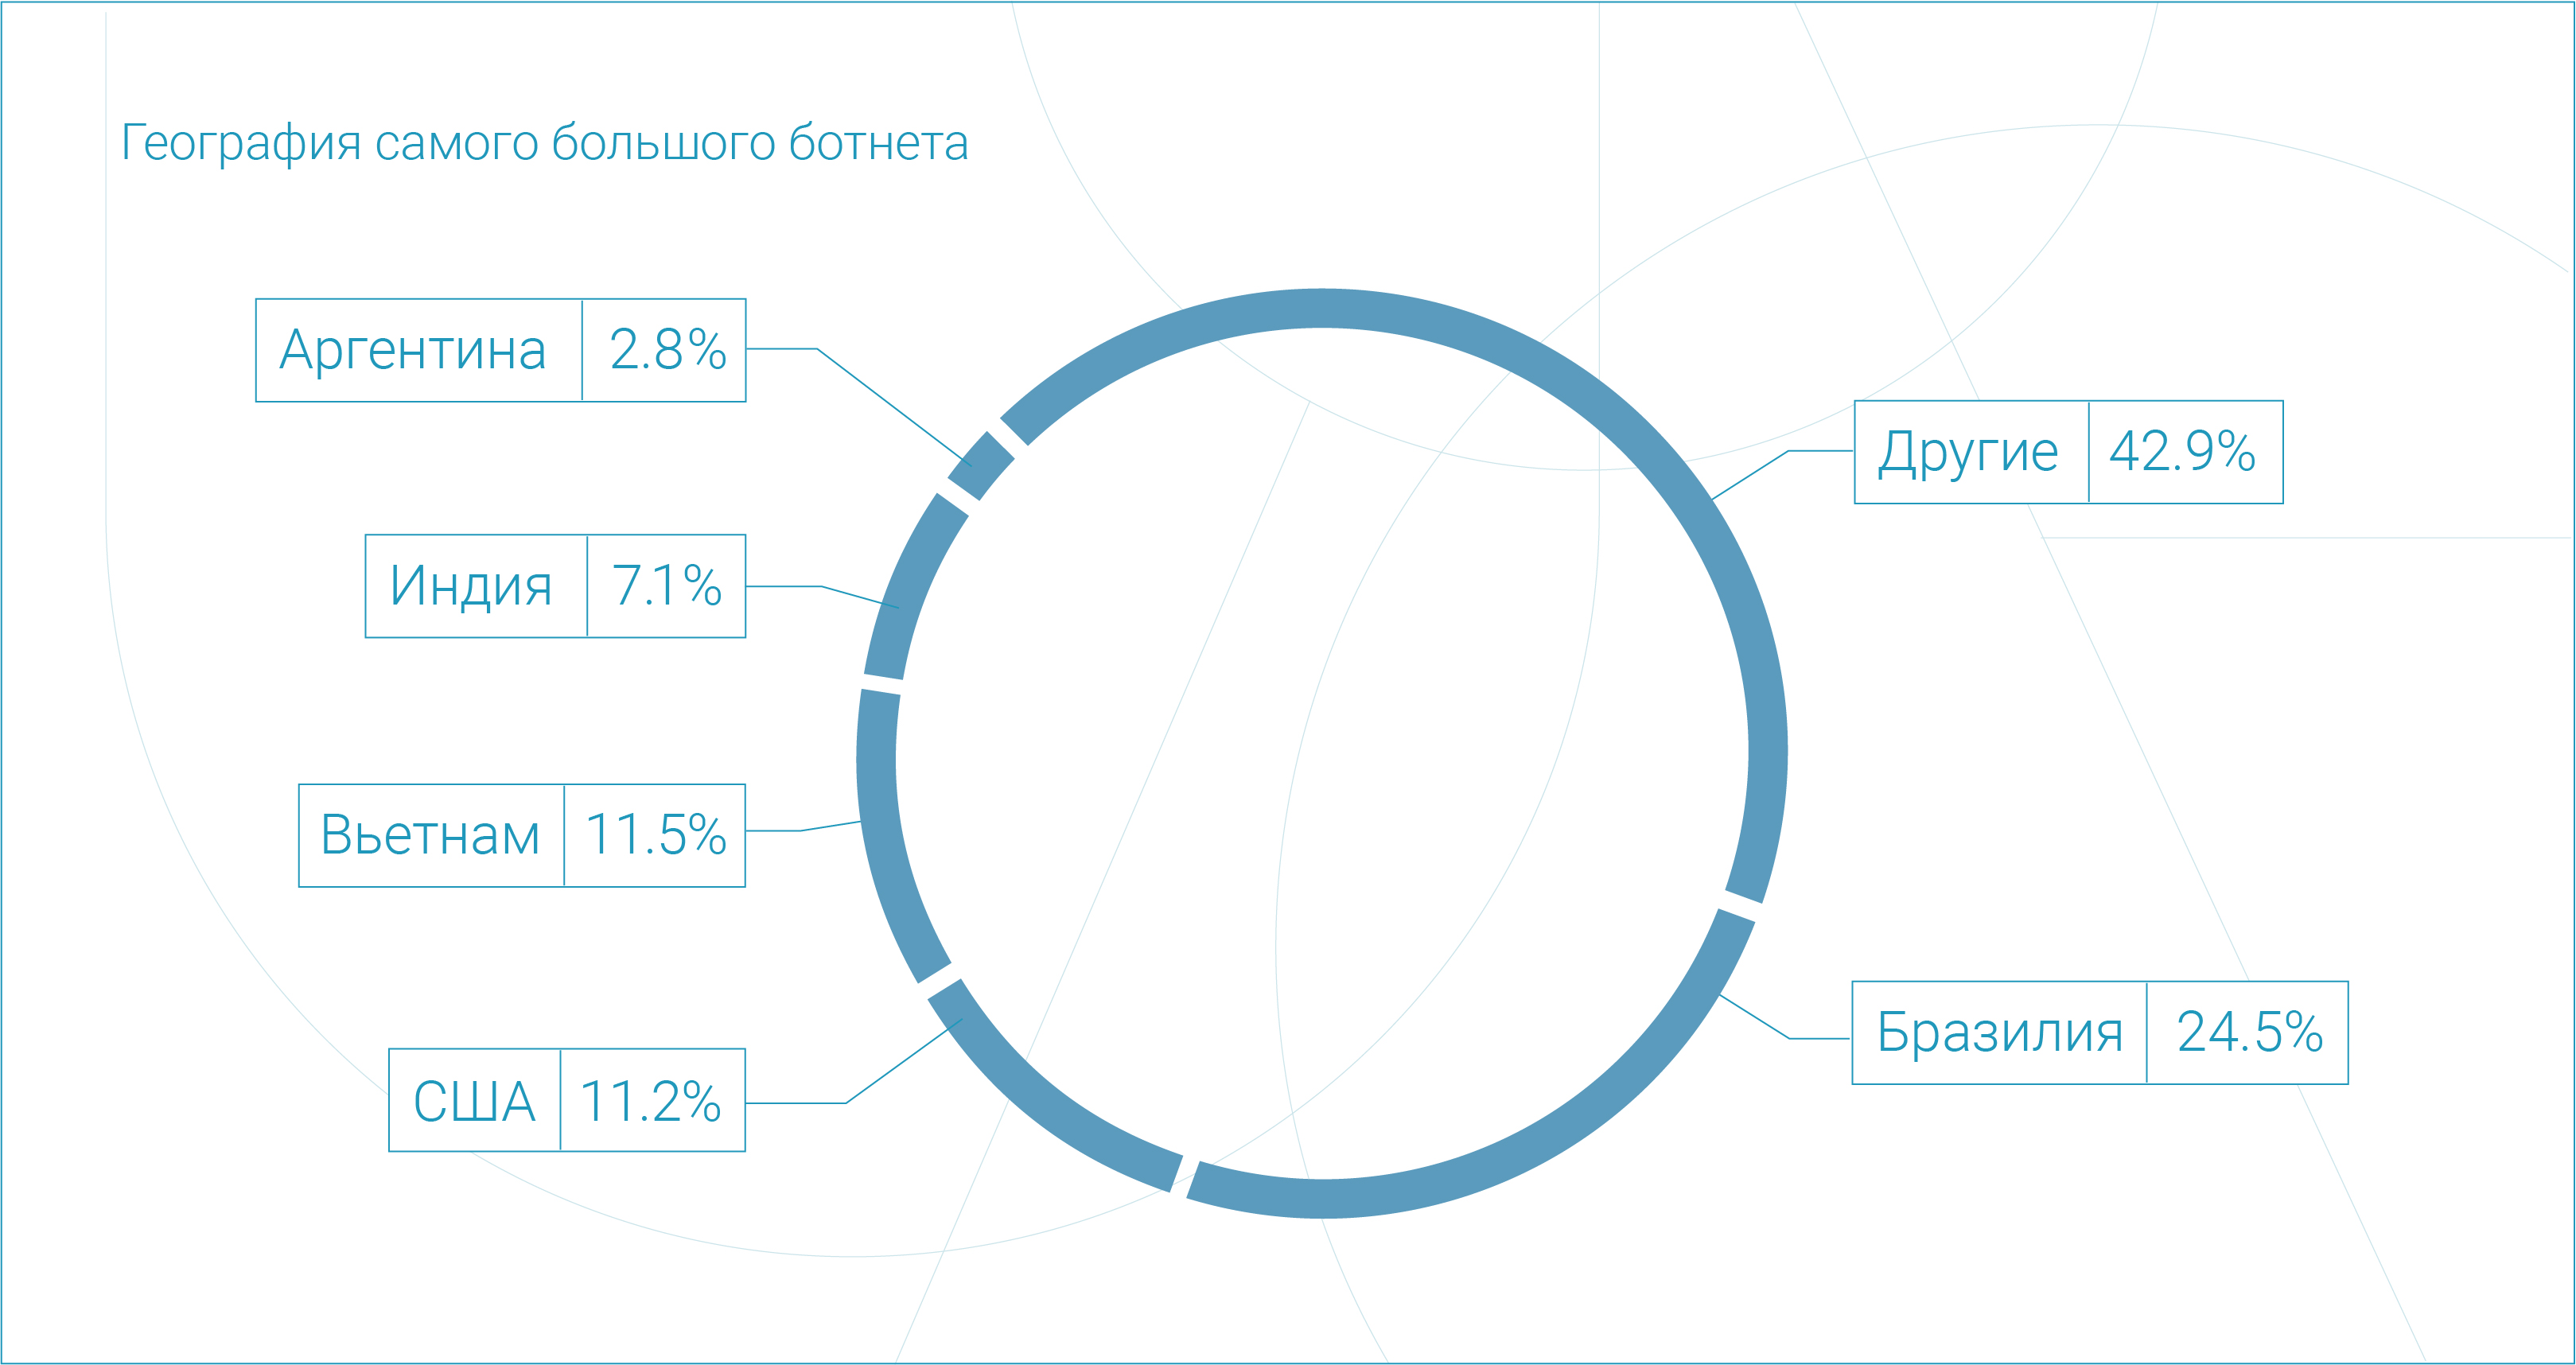
В одной из атак, которую специалисты CURATOR отслеживали более полугода, участвовало 5,76 миллиона заражённых устройств — в основном из Бразилии, Вьетнама, США, Индии и Аргентины.


Для сравнения: в прошлом году крупнейший ботнет включал всего около 227 тысяч устройств, то есть масштаб вырос более чем в 25 раз.

Бразилия впервые обогнала Россию и США, став крупнейшим источником L7 DDoS-атак — почти 19% от всего вредоносного трафика. Вьетнам показал стремительный рост, поднявшись за год с 15-го на 4-е место по активности ботов.


По оценке специалистов CURATOR, взрывной рост ботнетов связан с двумя факторами. Первый — ускоренная цифровизация в развивающихся странах, где миллионы устройств подключаются к Сети без должной защиты. Второй — активное использование злоумышленниками ИИ-инструментов, которые помогают автоматически находить и заражать такие устройства.

«Большое количество уязвимых гаджетов было и раньше, но теперь благодаря ИИ злоумышленники пробивают их в разы быстрее и эффективнее», — пояснил Дмитрий Ткачёв, генеральный директор CURATOR.

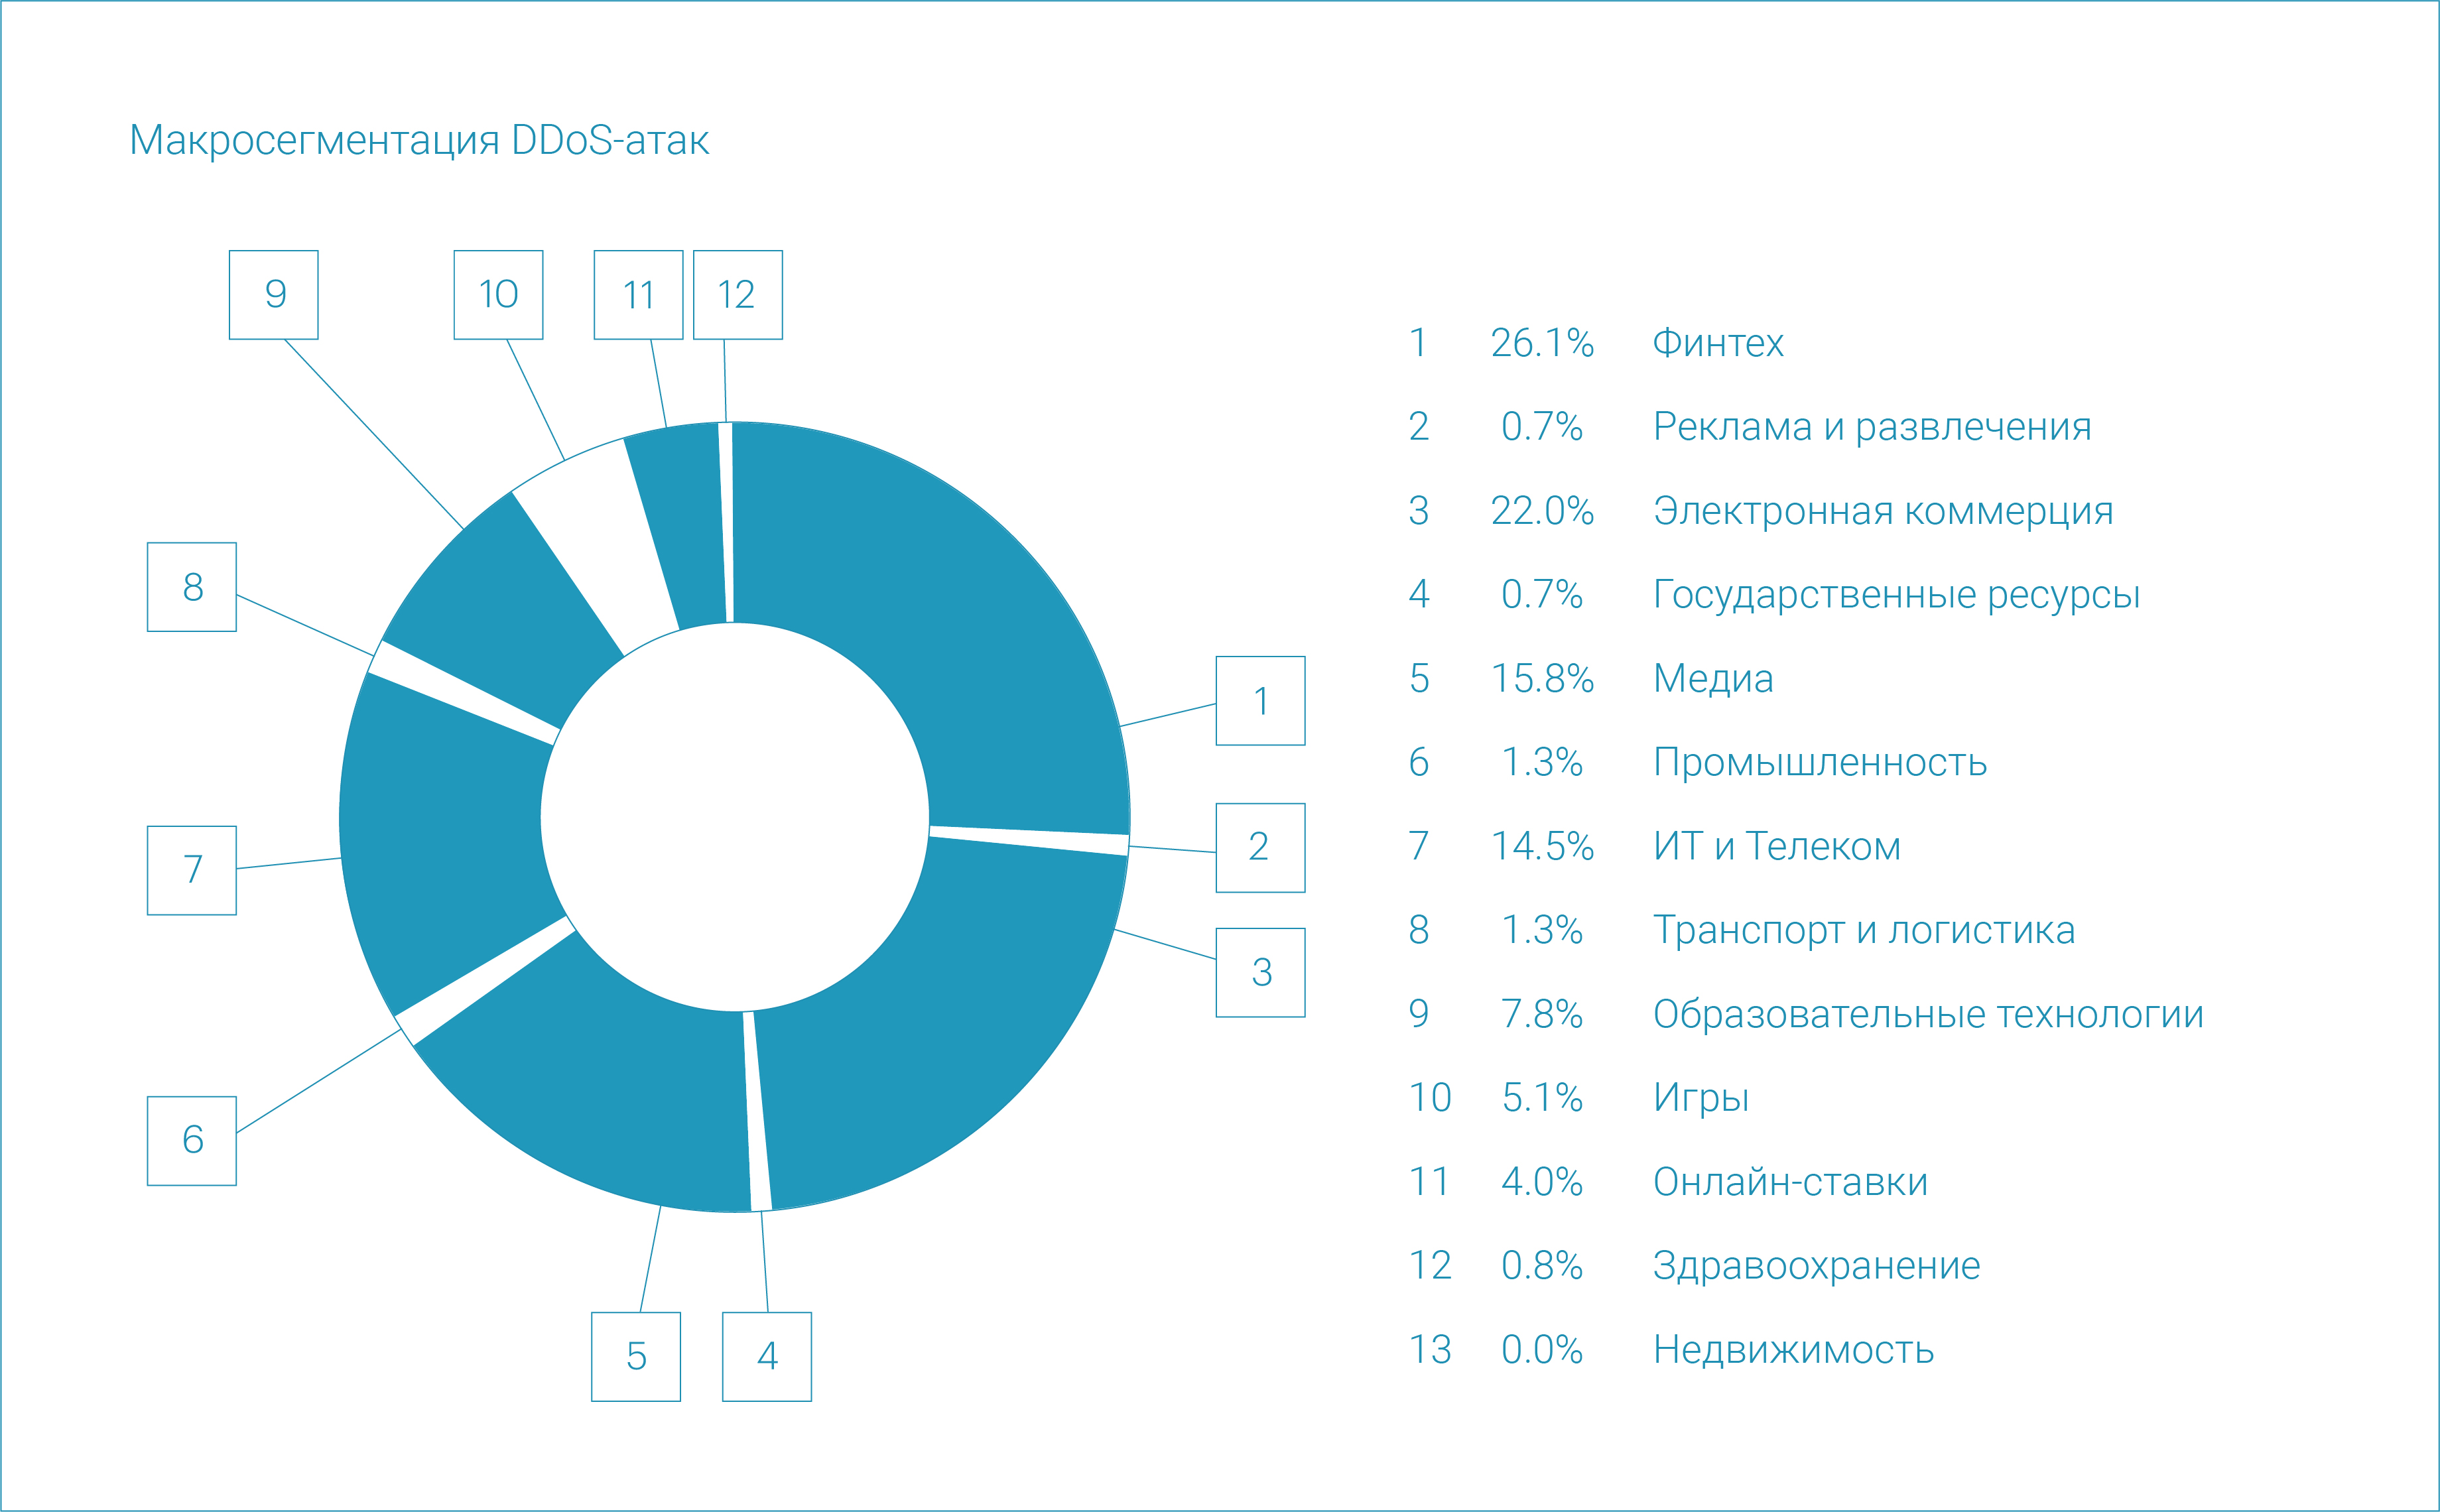
Больше всего DDoS-атак в третьем квартале пришлось на компании из сфер финтеха (26,1%), электронной коммерции (22%), медиа (15,8%) и телекоммуникаций (14,5%).


Самая мощная атака за квартал пришлась на электронную коммерция — её пик достиг 1,15 Тбит/с, что немного превысило прошлогодний рекорд. А самая продолжительная атака против онлайн-магазинов длилась 14 часов 33 минуты.

Напомним, в сентября Cloudflare зафиксировала самую мощную DDoS-атаку за всё время наблюдений. Пиковая нагрузка достигла 22,2 терабита в секунду и 10,6 млрд пакетов в секунду — это почти вдвое больше предыдущего рекорда.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru