


ИИ и уязвимости создали крупнейшие DDoS-ботнеты — 5,7 млн устройств

ИИ и уязвимости создали крупнейшие DDoS-ботнеты — 5,7 млн устройств

ИИ и уязвимости создали крупнейшие DDoS-ботнеты — 5,7 млн устройств

Компания CURATOR, специализирующаяся на защите интернет-ресурсов от DDoS-атак, зафиксировала в третьем квартале 2025 года рекордный скачок ботнет-активности. По словам экспертов, сочетание искусственного интеллекта и огромного числа незащищённых устройств создало идеальные условия для появления крупнейших DDoS-сетей за всю историю наблюдений.

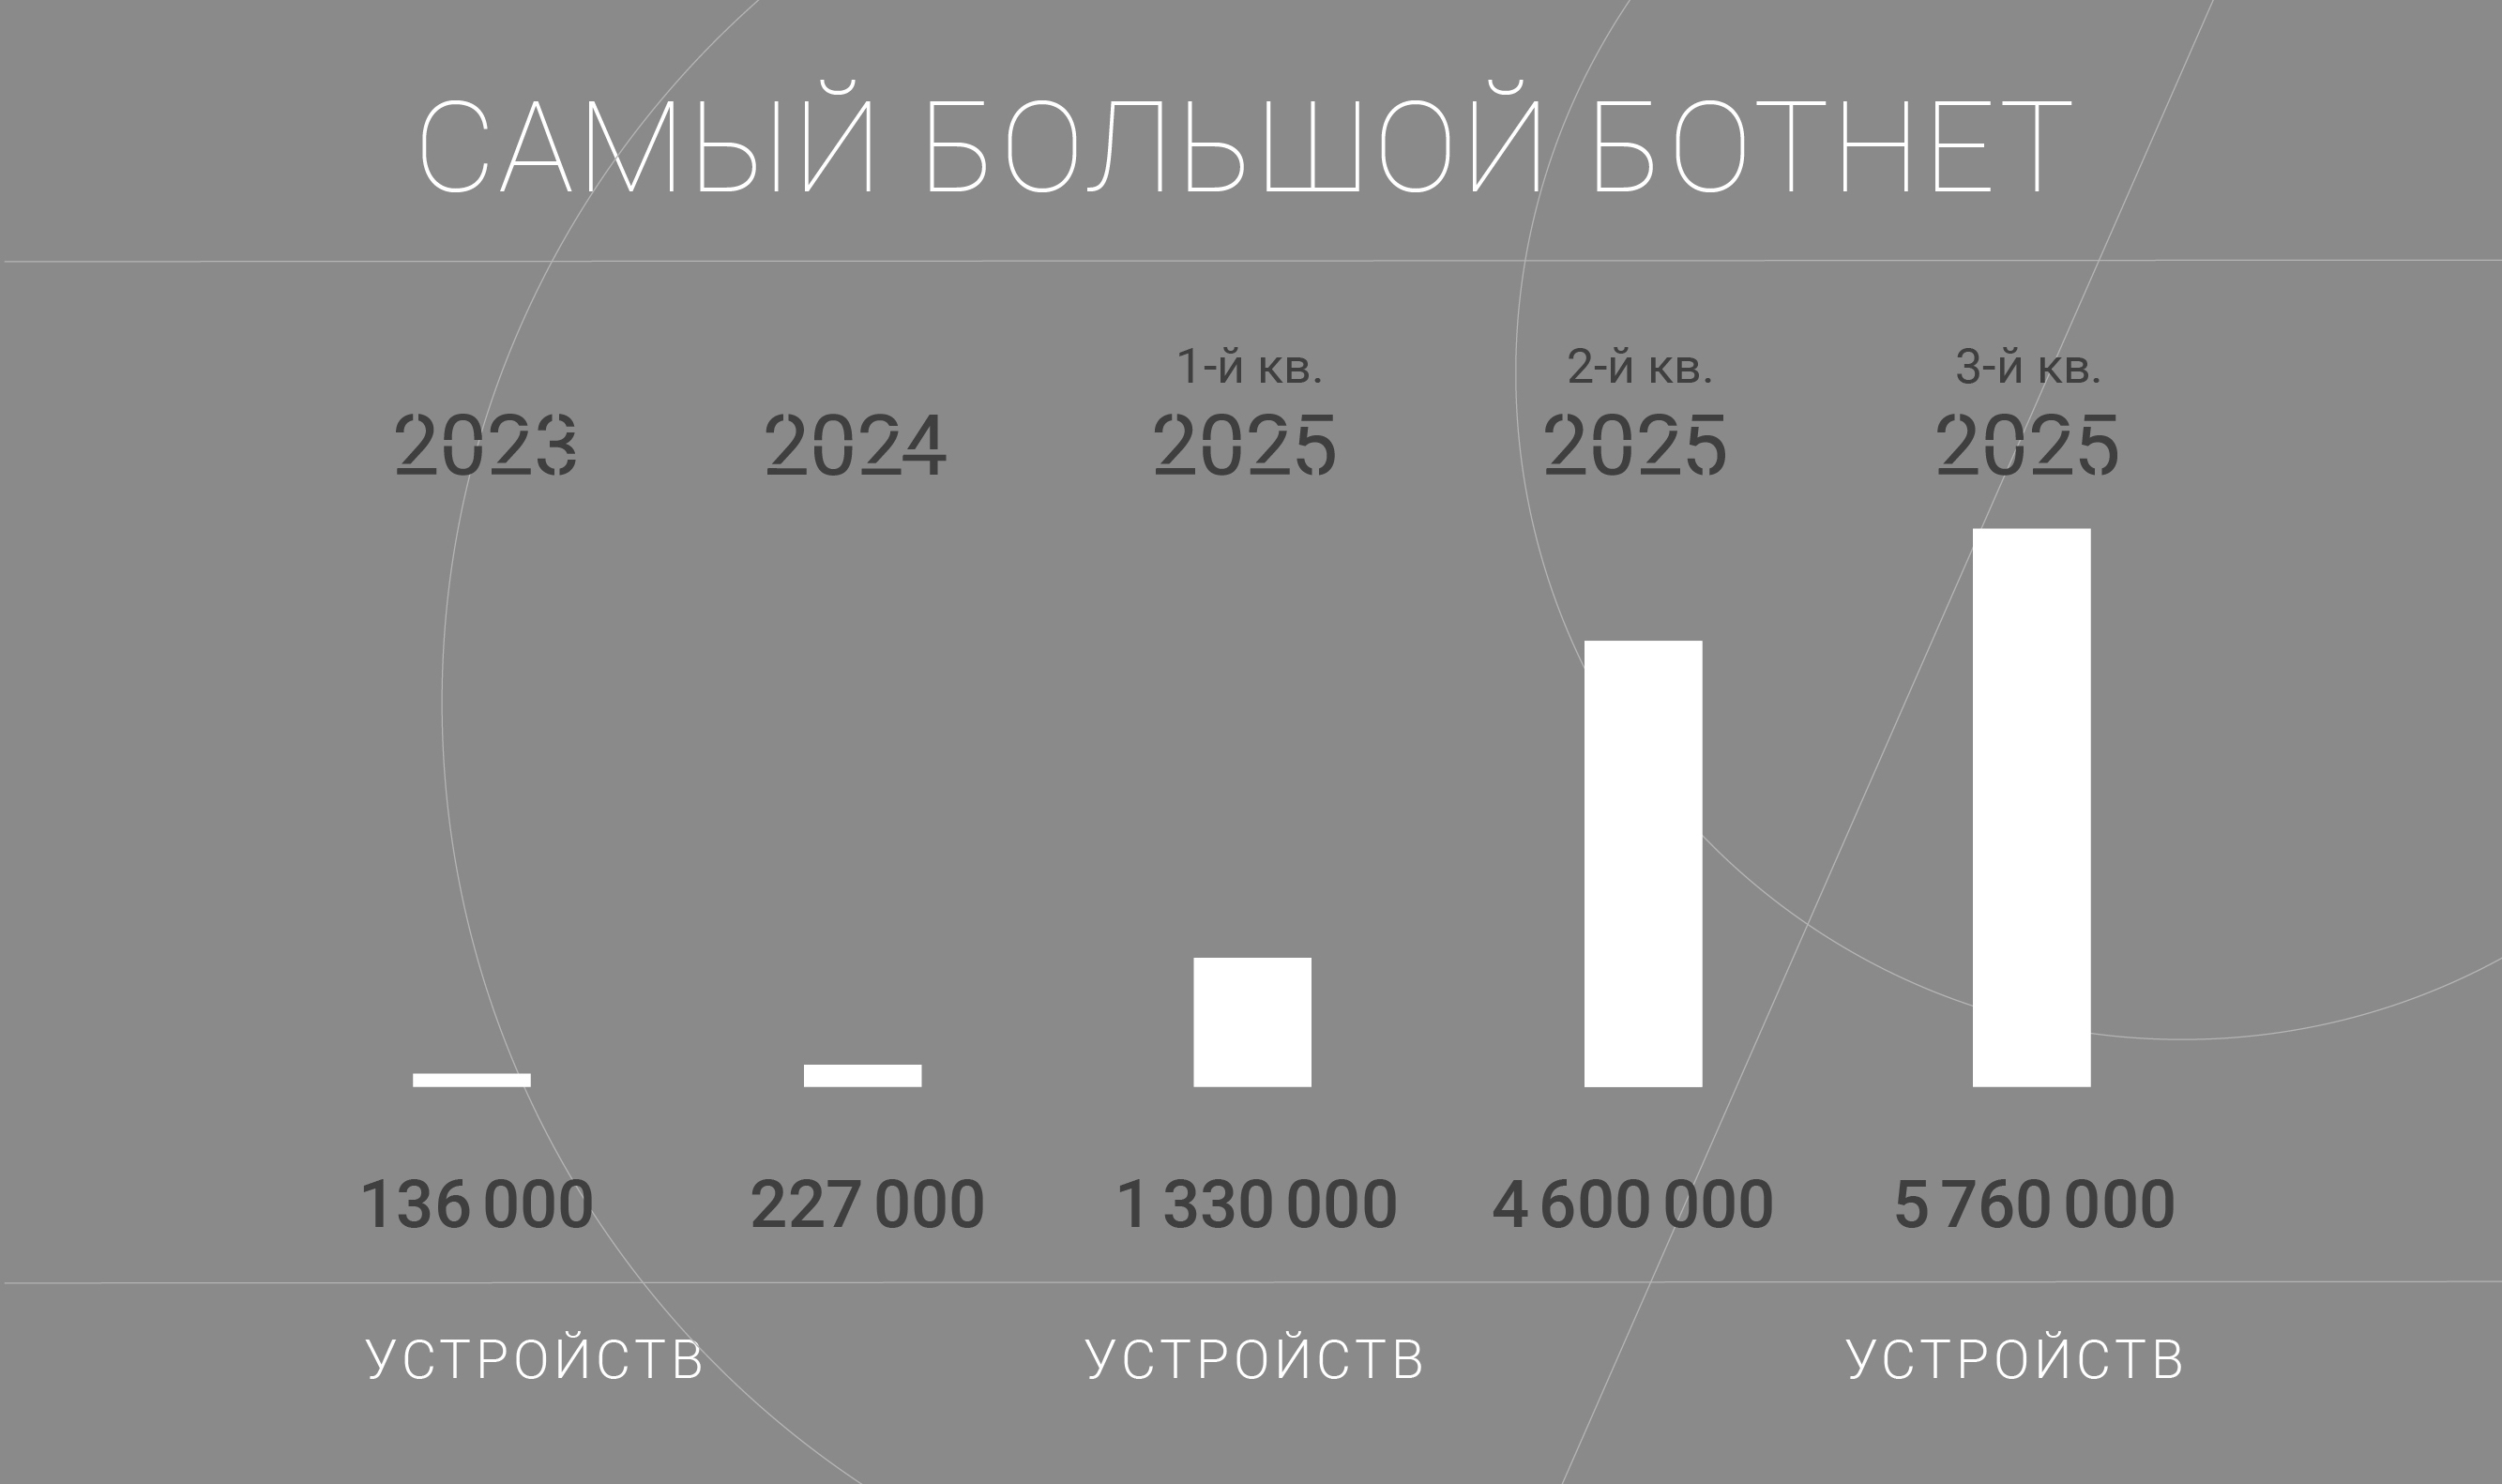
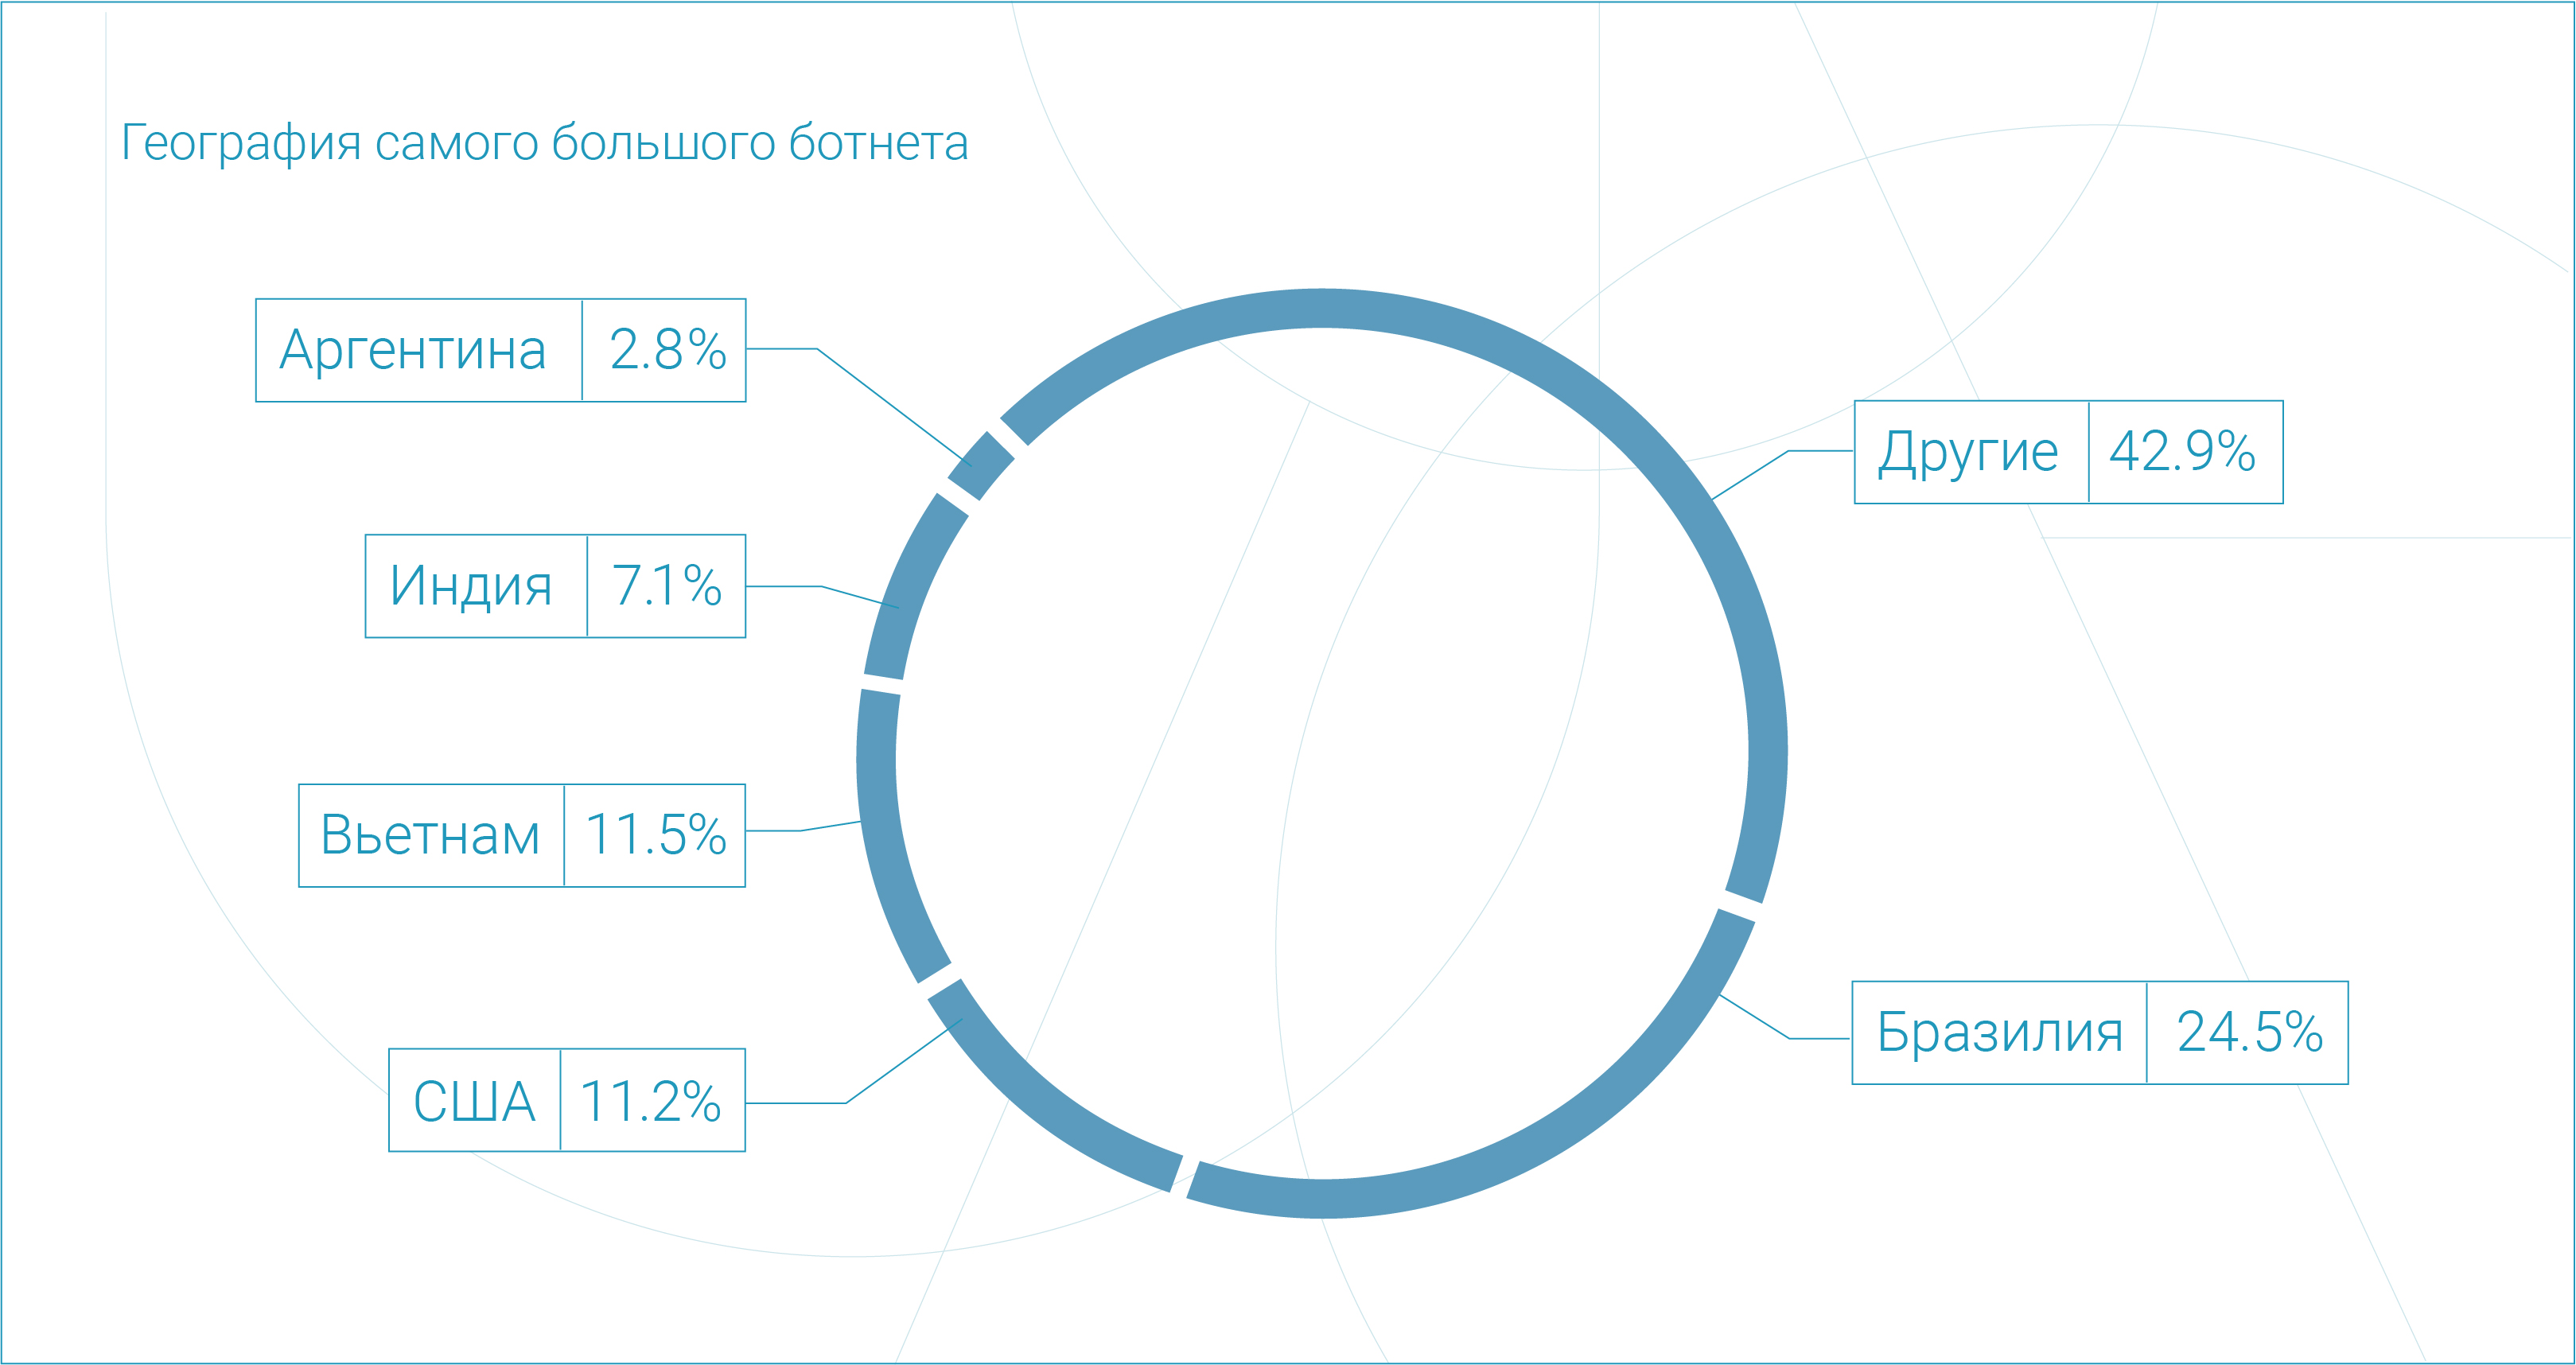
В одной из атак, которую специалисты CURATOR отслеживали более полугода, участвовало 5,76 миллиона заражённых устройств — в основном из Бразилии, Вьетнама, США, Индии и Аргентины.


Для сравнения: в прошлом году крупнейший ботнет включал всего около 227 тысяч устройств, то есть масштаб вырос более чем в 25 раз.

Бразилия впервые обогнала Россию и США, став крупнейшим источником L7 DDoS-атак — почти 19% от всего вредоносного трафика. Вьетнам показал стремительный рост, поднявшись за год с 15-го на 4-е место по активности ботов.


По оценке специалистов CURATOR, взрывной рост ботнетов связан с двумя факторами. Первый — ускоренная цифровизация в развивающихся странах, где миллионы устройств подключаются к Сети без должной защиты. Второй — активное использование злоумышленниками ИИ-инструментов, которые помогают автоматически находить и заражать такие устройства.

«Большое количество уязвимых гаджетов было и раньше, но теперь благодаря ИИ злоумышленники пробивают их в разы быстрее и эффективнее», — пояснил Дмитрий Ткачёв, генеральный директор CURATOR.

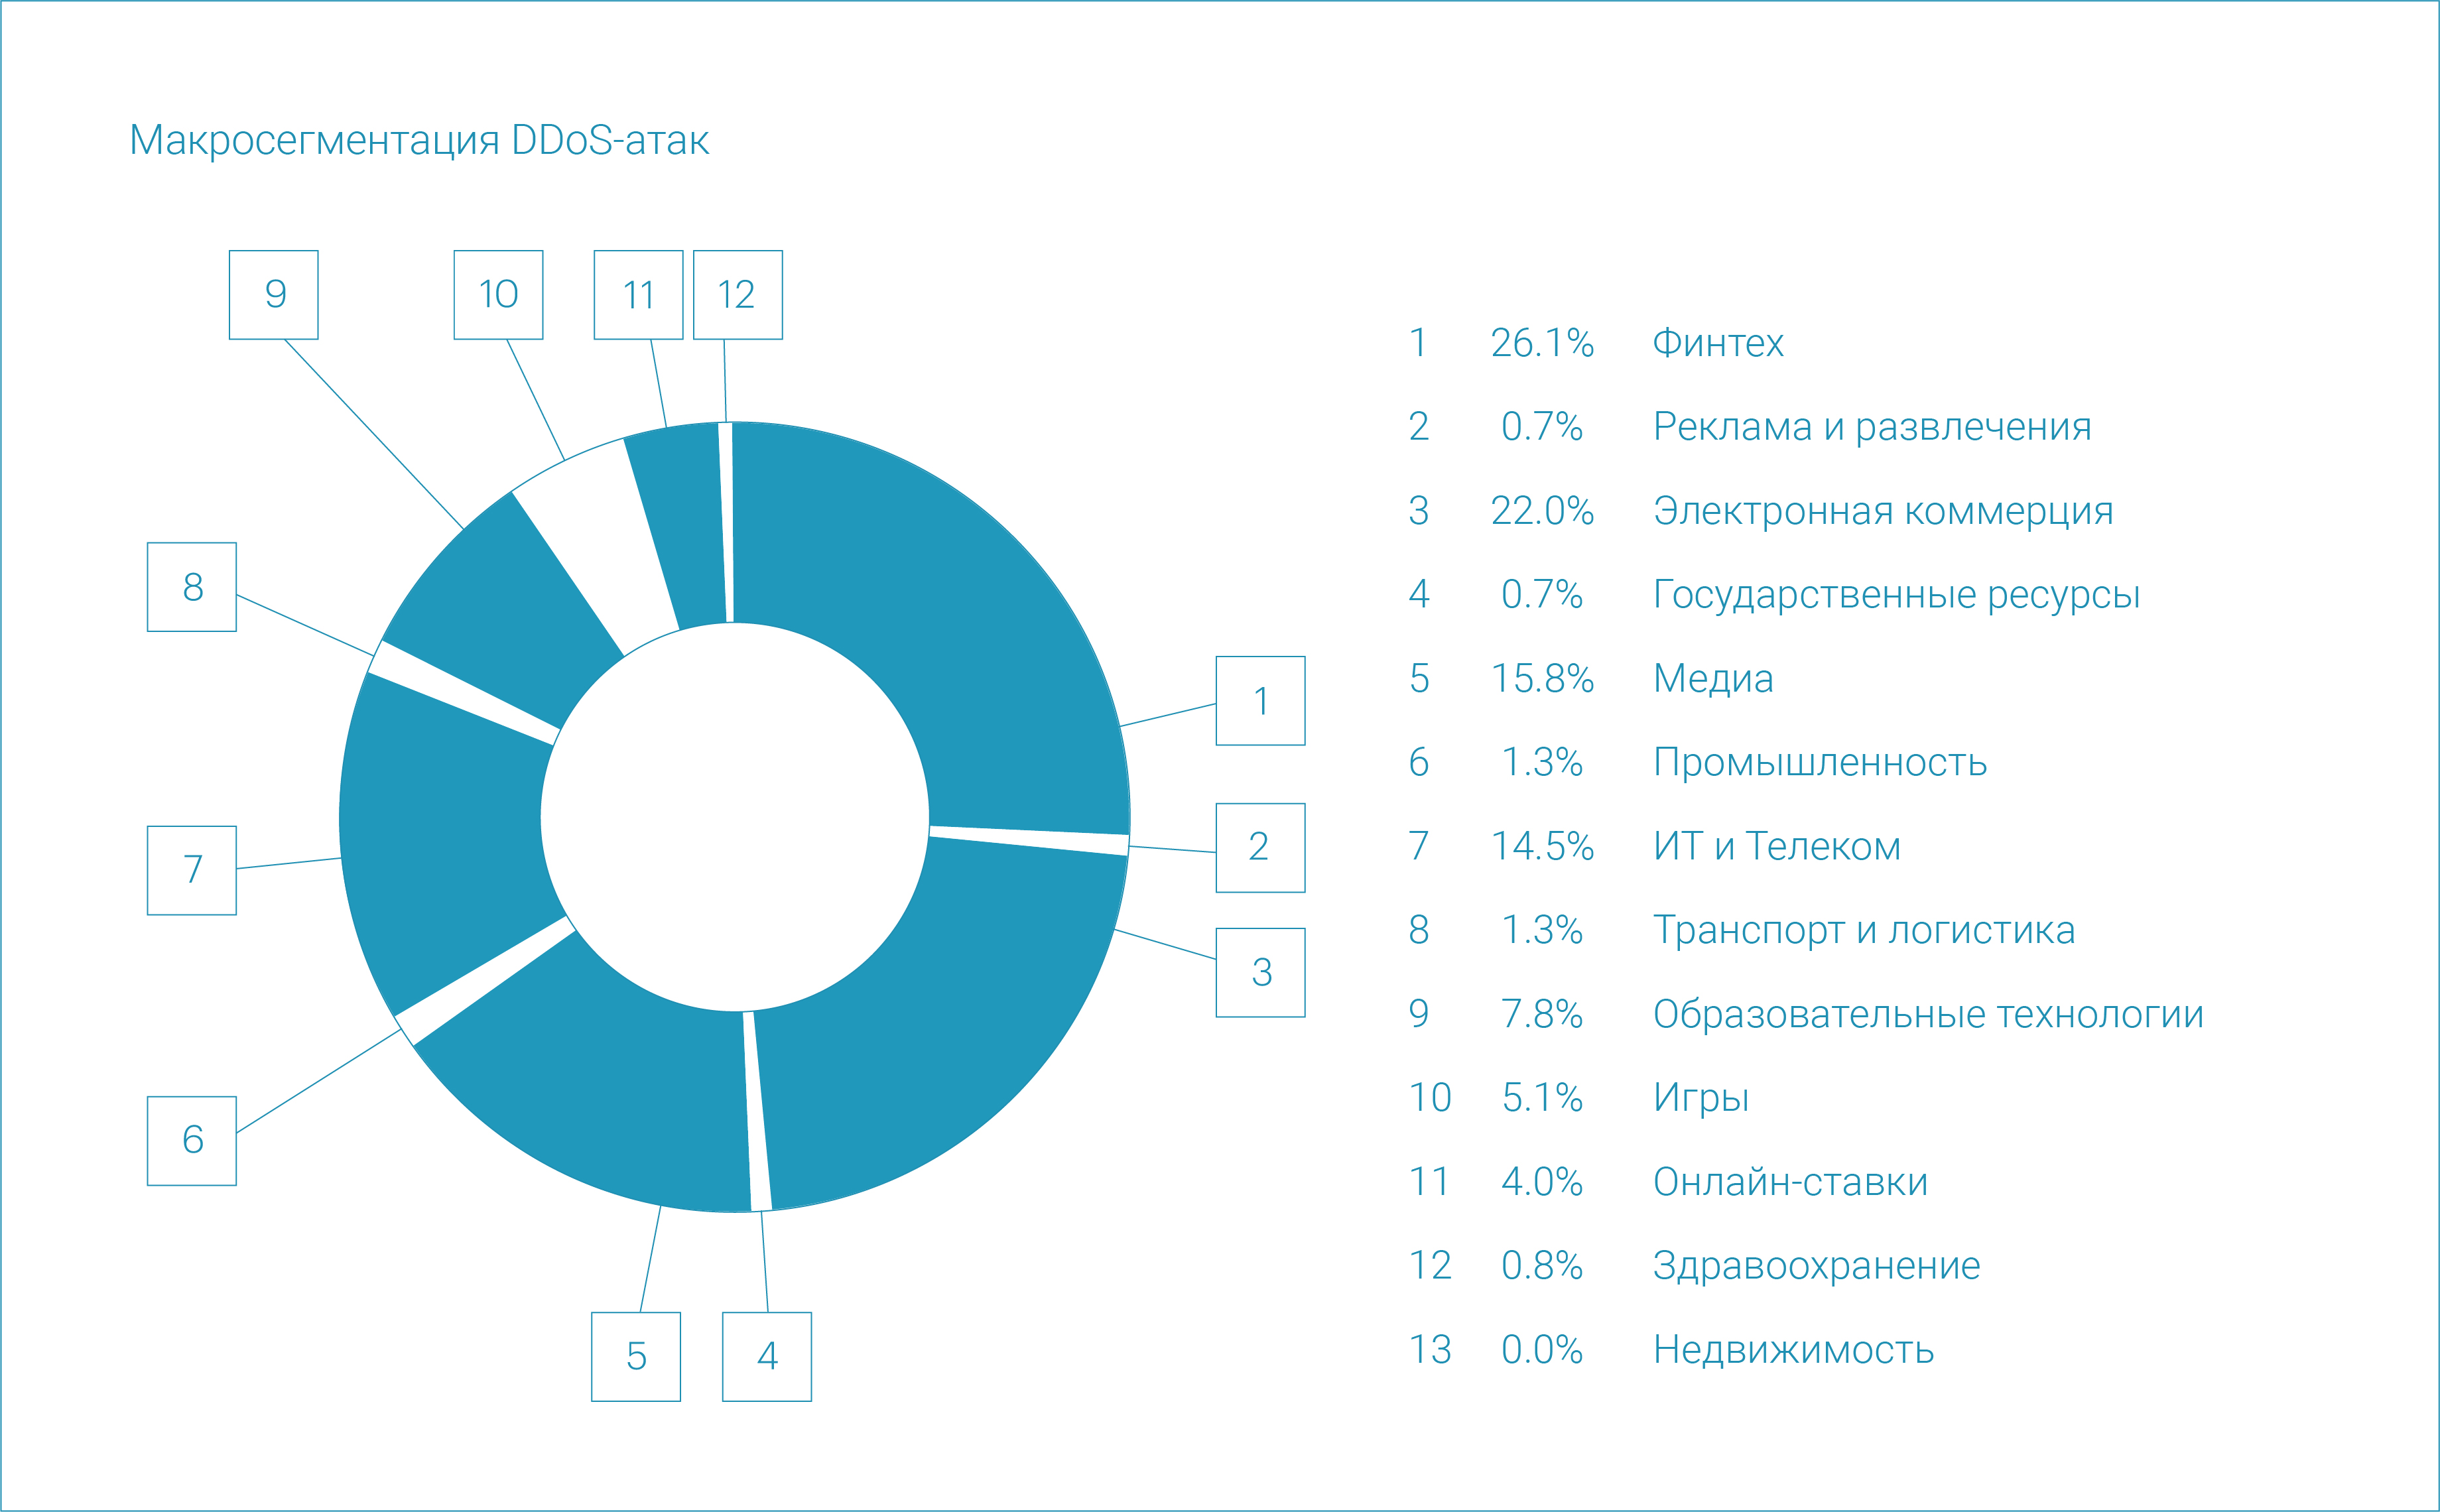
Больше всего DDoS-атак в третьем квартале пришлось на компании из сфер финтеха (26,1%), электронной коммерции (22%), медиа (15,8%) и телекоммуникаций (14,5%).


Самая мощная атака за квартал пришлась на электронную коммерция — её пик достиг 1,15 Тбит/с, что немного превысило прошлогодний рекорд. А самая продолжительная атака против онлайн-магазинов длилась 14 часов 33 минуты.

Напомним, в сентября Cloudflare зафиксировала самую мощную DDoS-атаку за всё время наблюдений. Пиковая нагрузка достигла 22,2 терабита в секунду и 10,6 млрд пакетов в секунду — это почти вдвое больше предыдущего рекорда.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru