


Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Исследователи из компании Synacktiv сообщили о новом опасном вредоносе для Linux — рутките под названием LinkPro. Его нашли в процессе расследования компрометации инфраструктуры, размещённой на Amazon Web Services (AWS). LinkPro умеет скрываться в системе и активироваться только после получения так называемого magic packet.

Magic packet представляет собой особый сетевой пакет, распознаваемый вредоносом.

По данным экспертов, злоумышленники начали атаку с эксплуатации уязвимого Jenkins-сервера (CVE-2024-23897, 9,8 балла по CVSS). Через него они развернули вредоносный образ Docker с названием kvlnt/vv (уже удалён с Docker Hub) на нескольких Kubernetes-кластерах.

Образ содержал три файла:

  • start.sh — запускал SSH-службу и остальные компоненты;
  • link — утилиту VPN-прокси, позволявшую злоумышленникам подключаться к серверу извне;
  • app — загрузчик на Rust, скачивавший зашифрованный payload с Amazon S3 и связывавшийся с командным сервером.


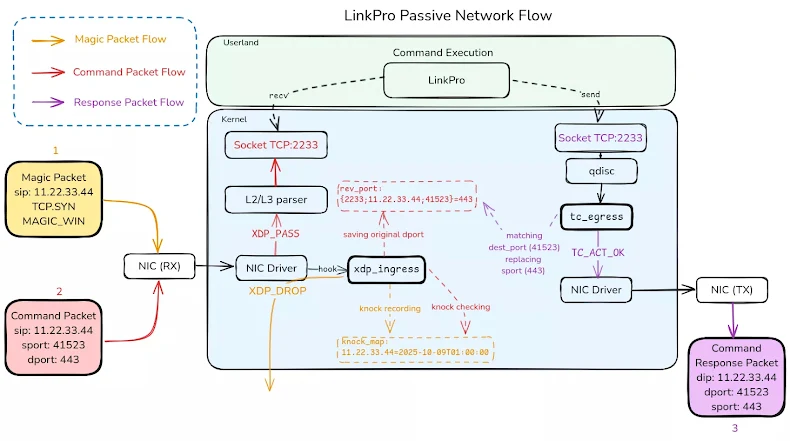
Кроме этого, на узлы Kubernetes доставлялись два других вредоноса, включая LinkPro. Руткит написан на Go и может работать в двух режимах — активном и пассивном. В активном режиме он сам связывается с сервером управления, а в пассивном ждёт особый TCP-пакет, чтобы начать принимать команды.

LinkPro использует два eBPF-модуля: один скрывает процессы и сетевую активность, другой — отвечает за активацию при получении «волшебного пакета». Если установка eBPF-модулей невозможна, вредонос внедряет библиотеку libld.so через файл /etc/ld.so.preload — это позволяет перехватывать системные вызовы и скрывать свою деятельность.

Когда руткит получает нужный TCP-пакет с уникальным параметром — window size 54321, — он запоминает IP-адрес источника и открывает для злоумышленников «окно» на один час, во время которого можно отправлять команды.

LinkPro поддерживает запуск шелл-команд, просмотр файлов, загрузку данных, создание прокси-туннелей и даже удалённое открытие терминала.

В Synacktiv отмечают, что такая схема позволяет злоумышленникам обходить межсетевые экраны и заметно усложняет расследование инцидентов. Кто стоит за созданием LinkPro, пока неизвестно, но исследователи считают, что мотив, скорее всего, финансовый — злоумышленники могли использовать руткит для кражи данных и последующей монетизации доступа к инфраструктуре.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru