


Android получила новую защиту от мошенников и вход по номеру телефона

Android получила новую защиту от мошенников и вход по номеру телефона

Android получила новую защиту от мошенников и вход по номеру телефона

Разработчики Google реализовали новые функции, призванные защитить владельцев Android-устройств от происков мошенников, агрессивность которых растет, а уловки и приманки становятся все более реалистичными.

Две таких фичи получило приложение Google Messages, еще две помогают восстановить доступ к аккаунту при утере или краже гаджета. Об одной из них, Recovery Contacts, мы уже писали.

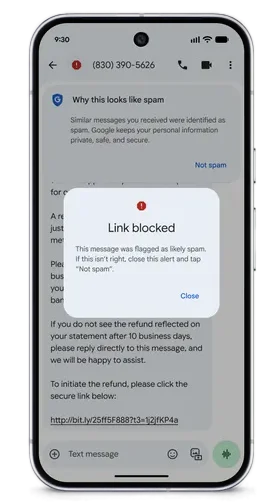
Для повышения надежности ссылок в Google Messages введена автоблокировка, уже доступная всем юзерам. Если сообщение сочтено подозрительным, при попытке перехода по ссылке выводится предупреждение, и блокировку можно будет снять, лишь пометив послание как «не спам».


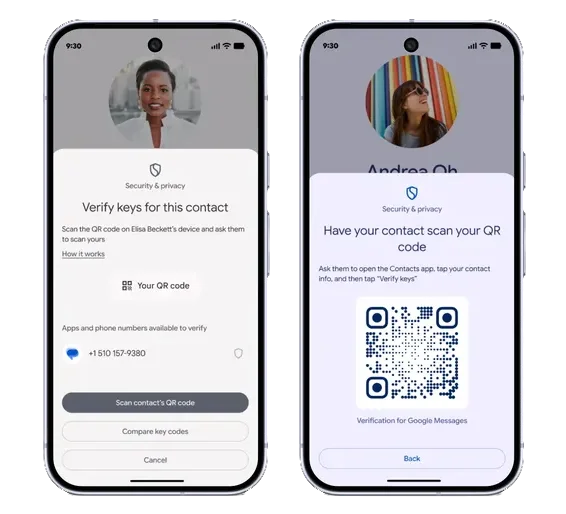
Новый инструмент Key Verifier предоставляет защиту от имитаторов родственников или знакомых в Google Messages. Получатель сообщения может удостовериться в подлинности отправителя с помощью QR-кода или сопоставлением номера телефона с тем, что числится в адресной книге.

Функция верификатора, который будет совершенствоваться, доступна пользователям Android 10 и выше.


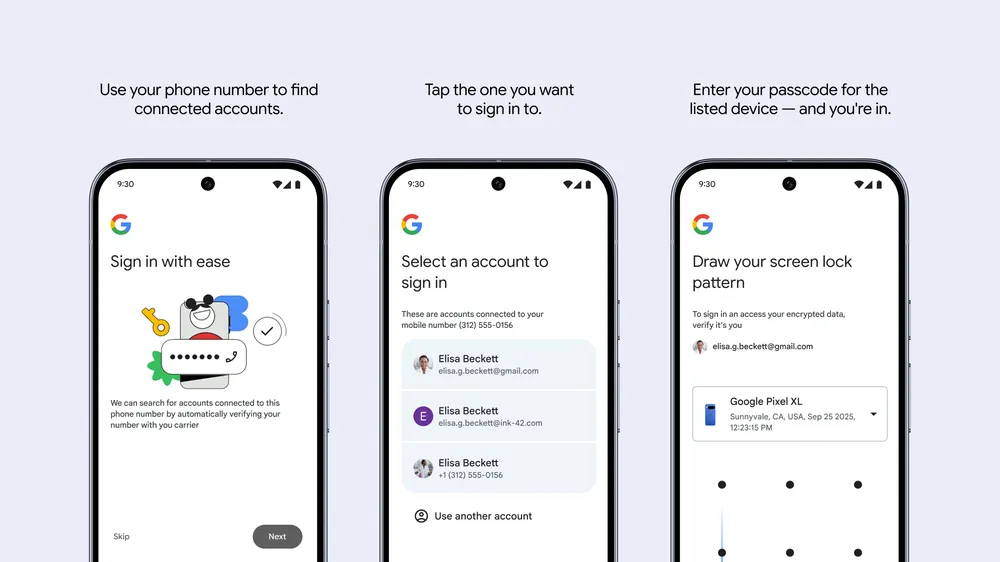
Механизм Sign In with Mobile Number позволяет при утере Android-устройства войти в аккаунт по привязанному номеру телефона — уже с нового гаджета. Сервис автоматом найдет ассоциированные учетные записи, и владелец сможет подтвердить свою личность, введя прежний код разблокировки; пароль при этом не понадобится.

После входа можно будет определить местоположение потери, используя Find Hub. Развертывание новой опции уже стартовало, и в скором времени ее включат всем юзерам.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru