


Android получила новую защиту от мошенников и вход по номеру телефона

Android получила новую защиту от мошенников и вход по номеру телефона

Android получила новую защиту от мошенников и вход по номеру телефона

Разработчики Google реализовали новые функции, призванные защитить владельцев Android-устройств от происков мошенников, агрессивность которых растет, а уловки и приманки становятся все более реалистичными.

Две таких фичи получило приложение Google Messages, еще две помогают восстановить доступ к аккаунту при утере или краже гаджета. Об одной из них, Recovery Contacts, мы уже писали.

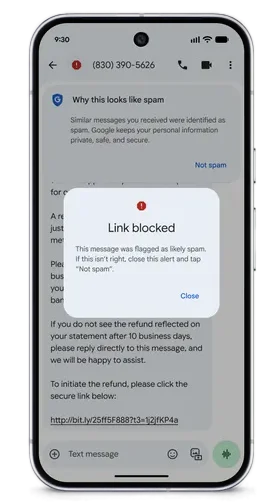
Для повышения надежности ссылок в Google Messages введена автоблокировка, уже доступная всем юзерам. Если сообщение сочтено подозрительным, при попытке перехода по ссылке выводится предупреждение, и блокировку можно будет снять, лишь пометив послание как «не спам».


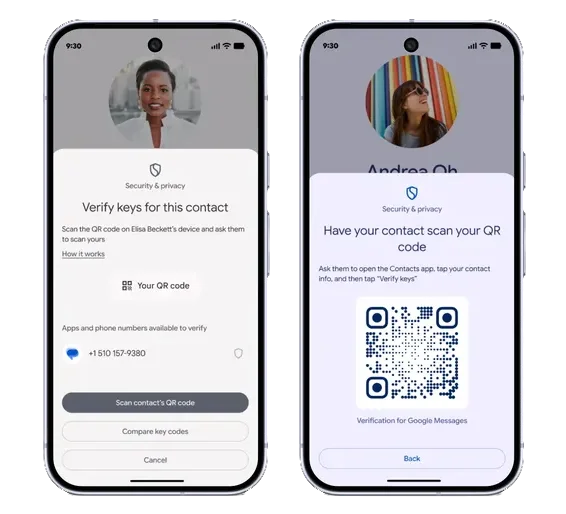
Новый инструмент Key Verifier предоставляет защиту от имитаторов родственников или знакомых в Google Messages. Получатель сообщения может удостовериться в подлинности отправителя с помощью QR-кода или сопоставлением номера телефона с тем, что числится в адресной книге.

Функция верификатора, который будет совершенствоваться, доступна пользователям Android 10 и выше.


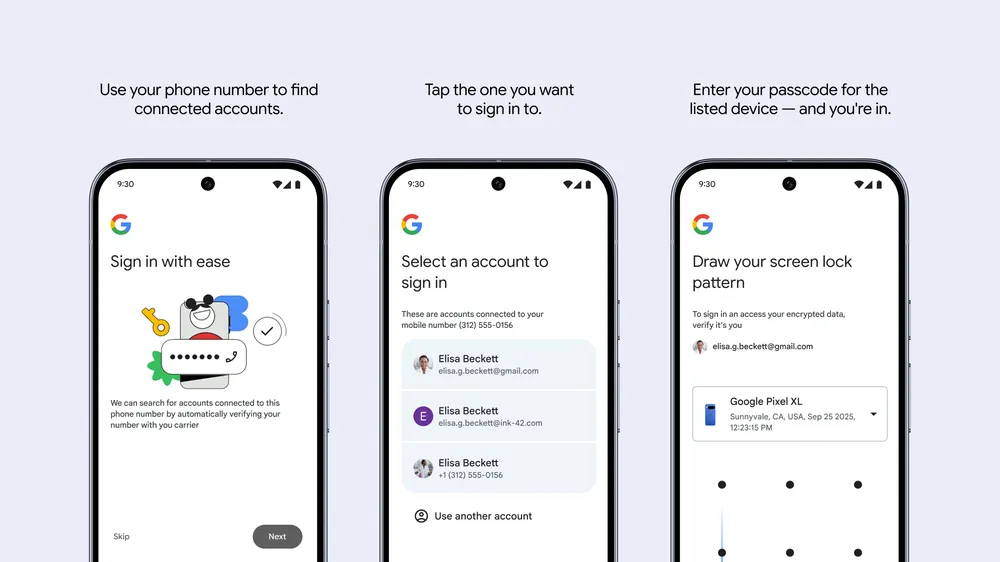
Механизм Sign In with Mobile Number позволяет при утере Android-устройства войти в аккаунт по привязанному номеру телефона — уже с нового гаджета. Сервис автоматом найдет ассоциированные учетные записи, и владелец сможет подтвердить свою личность, введя прежний код разблокировки; пароль при этом не понадобится.

После входа можно будет определить местоположение потери, используя Find Hub. Развертывание новой опции уже стартовало, и в скором времени ее включат всем юзерам.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru