


Мошенники плодят клоны сайтов OpenAI и Sora 2 для кражи учетных данных

Мошенники плодят клоны сайтов OpenAI и Sora 2 для кражи учетных данных

Мошенники плодят клоны сайтов OpenAI и Sora 2 для кражи учетных данных

Эксперты Palo Alto Networks выявили новую фишинговую кампанию, нацеленную на сбор учеток пользователей продуктов OpenAI. Созданные злоумышленниками сайты-ловушки имитируют в основном недавно запущенный ИИ-сервис Sora 2.

Пользуясь тем, что новый видеогенератор доступен пока лишь в США и Канаде, мошенники переводят содержимое своих клонов на разные языки, предлагая опробовать Sora 2 в обмен на участие в онлайн-опросе, розыгрыше призов или аукционе криптовалютных токенов, приуроченном к знаменательному событию.

На настоящий момент исследователи обнаружили (.TXT) 14 поддельных доменов, зарегистрированных в рамках текущей кампании.

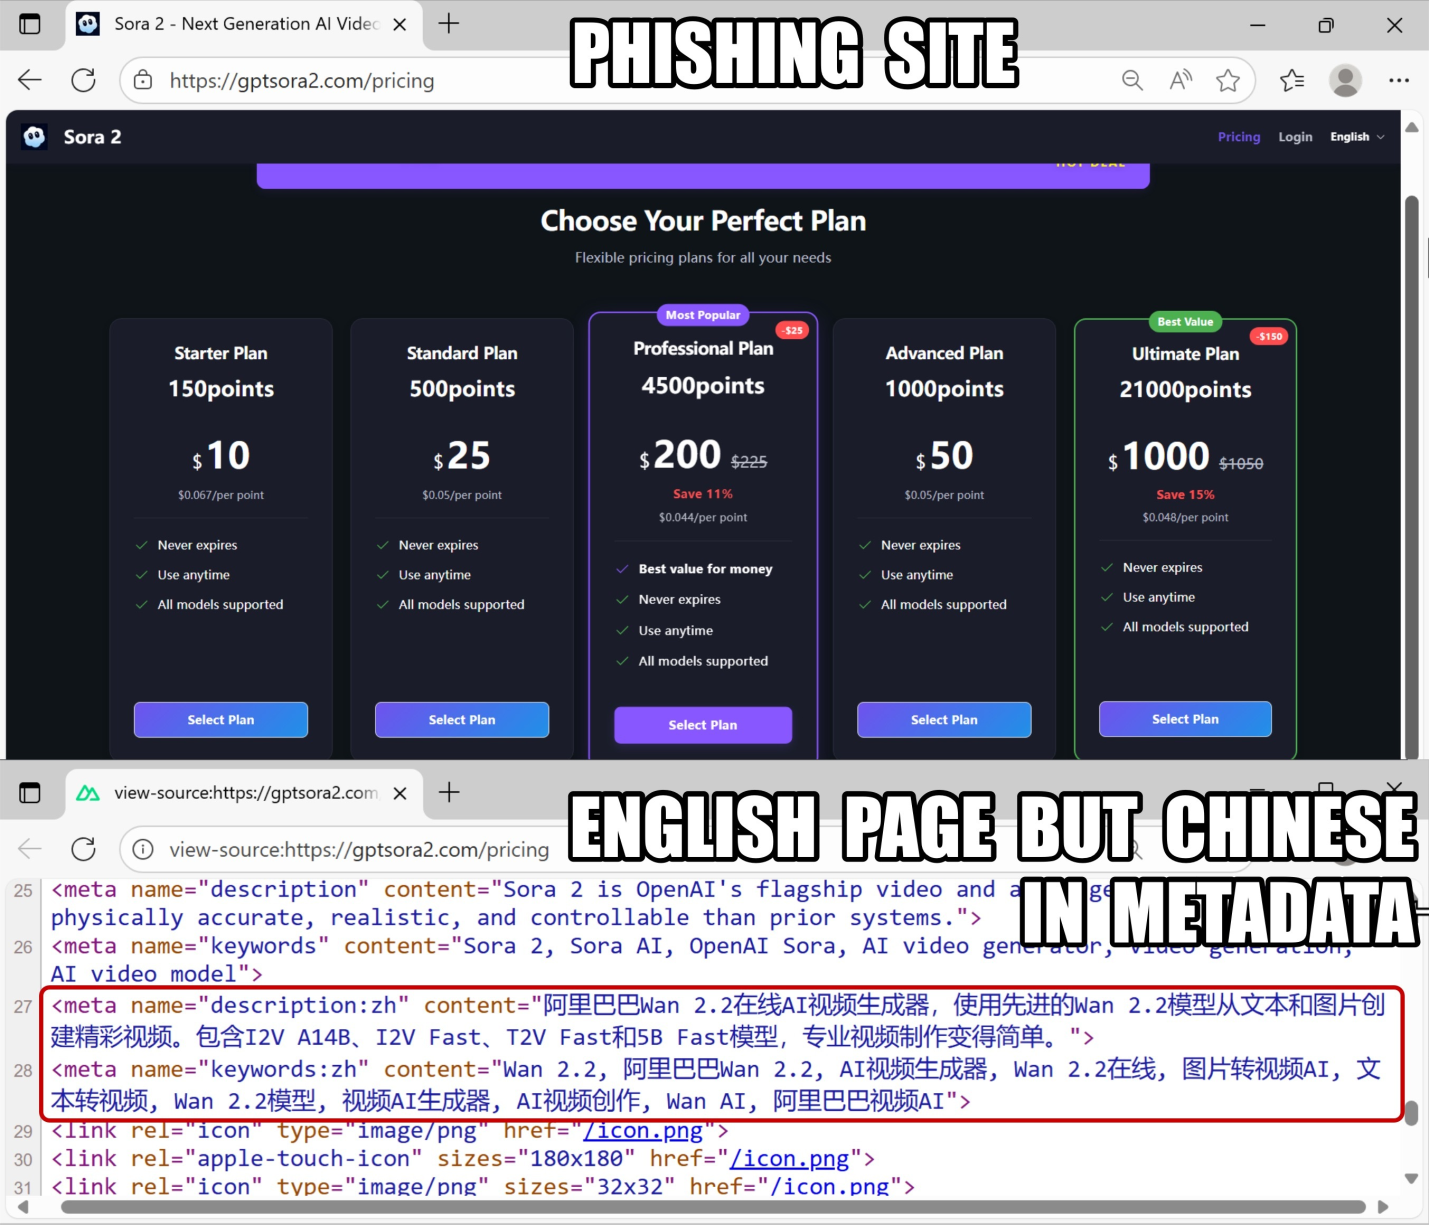
Одна из таких фальшивок предлагала четыре варианта подписки на Sora 2. Ее создатели мастерски скопировали дизайн официального портала OpenAI, однако подлог выдали метаданные на китайском языке.

При выборе плана подписки происходит редирект на фейковую форму входа с полями для ввода имейл и пароля.


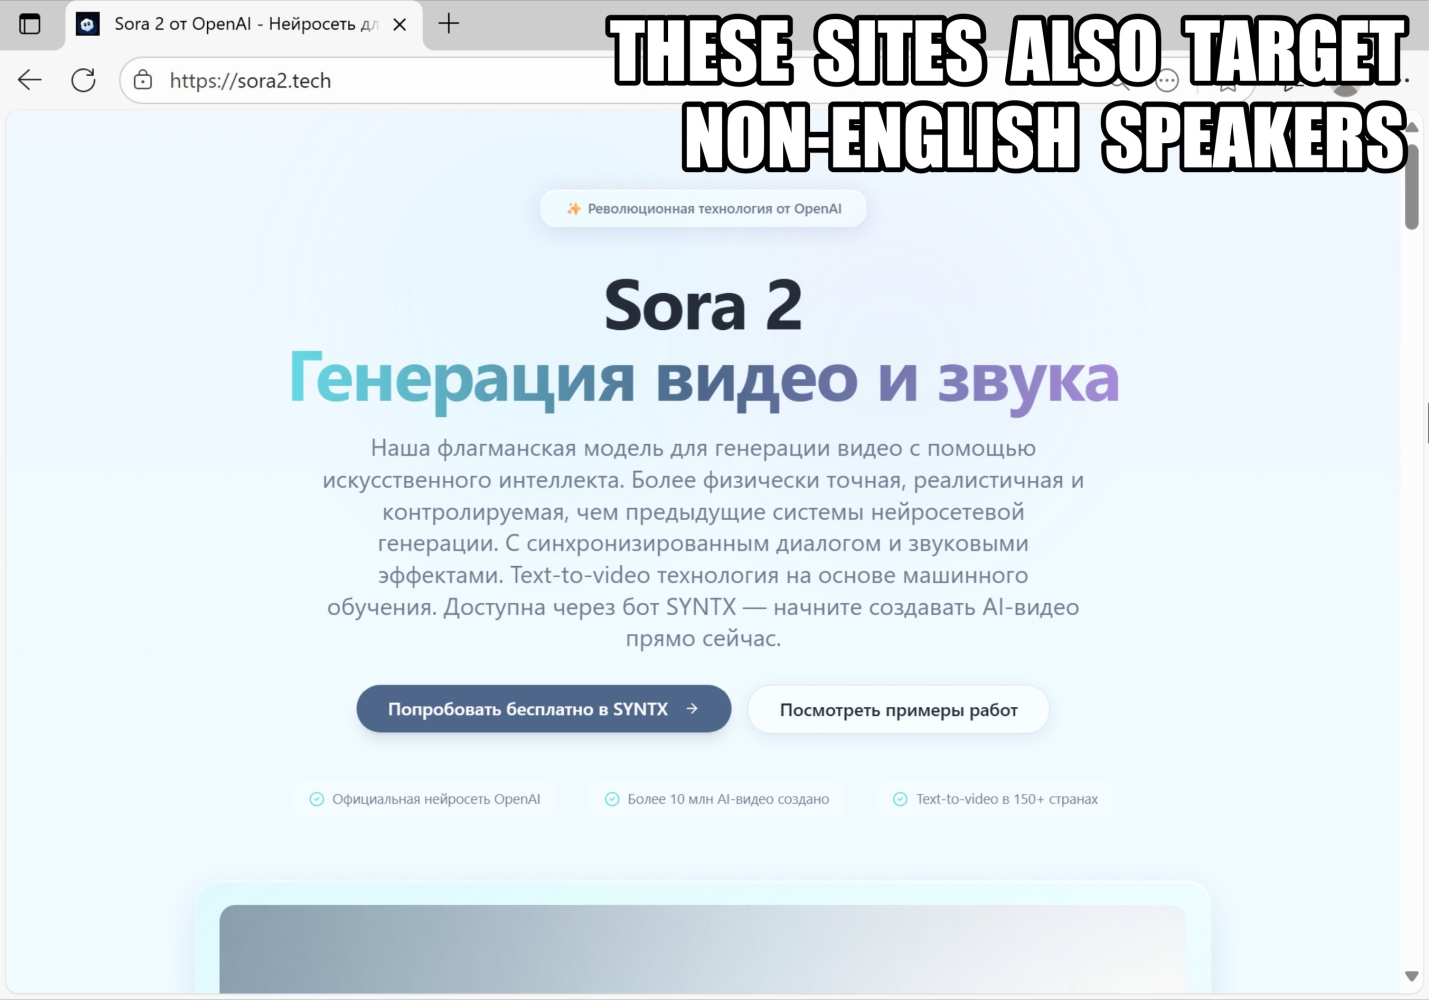
Для охвата большей аудитории злоумышленники создают клоны и на других языках, в том числе на русском. Переводы при этом, по словам экспертов, выполнены безукоризненно.


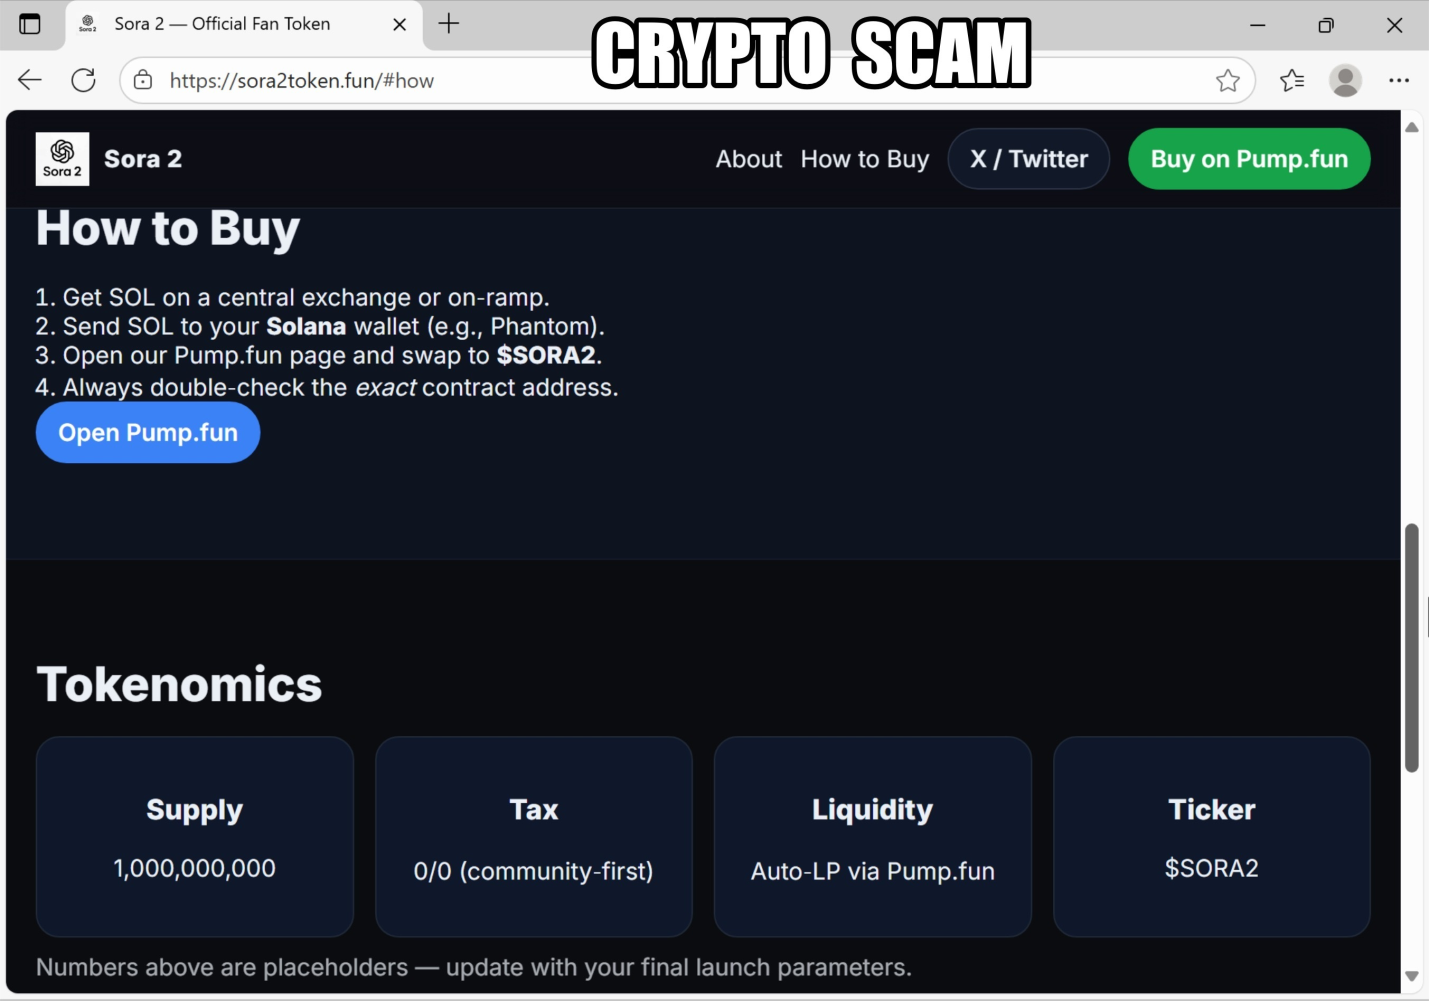
После кражи учеток жертве могут предложить заполнить анкету, подписаться на платные услуги либо приобрести мифические токены SORA2 и $SORA2 — якобы не облагаемые налогом и с автоматической ликвидностью.


После запуска Sora 2 фейки объявились и в App Store. Почти все они предлагали платные подписки или покупки внутри приложения. К счастью, эти фальшивки быстро удалили с прилавка.

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru