


Chrome автоматически отключит навязчивые уведомления от неактивных сайтов

Chrome автоматически отключит навязчивые уведомления от неактивных сайтов

Chrome автоматически отключит навязчивые уведомления от неактивных сайтов

Google снова наводит порядок с уведомлениями в Chrome. Когда-то браузер позволил сайтам отправлять нативные уведомления — прямо в  центр Windows 10 и 11. Идея была хорошая, пока веб-ресурсы не начали злоупотреблять возможностью и рассылать рекламу направо и налево.

Позже Google ужесточил правила, оставив уведомления только для тех сайтов, которым пользователь явно дал разрешение.

Теперь компания пошла дальше. В Chrome появится новое ограничение: уведомления смогут присылать только активные сайты, то есть те, с которыми пользователь действительно взаимодействует.

Если сайт присылает уведомления, но вы их никогда не открываете — его разрешение будет автоматически отозвано.

По данным Google, картина удручающая: менее 1% уведомлений вообще получают хоть какую-то реакцию от пользователей. Остальные 99% просто игнорируются или воспринимаются как раздражающие всплывашки.

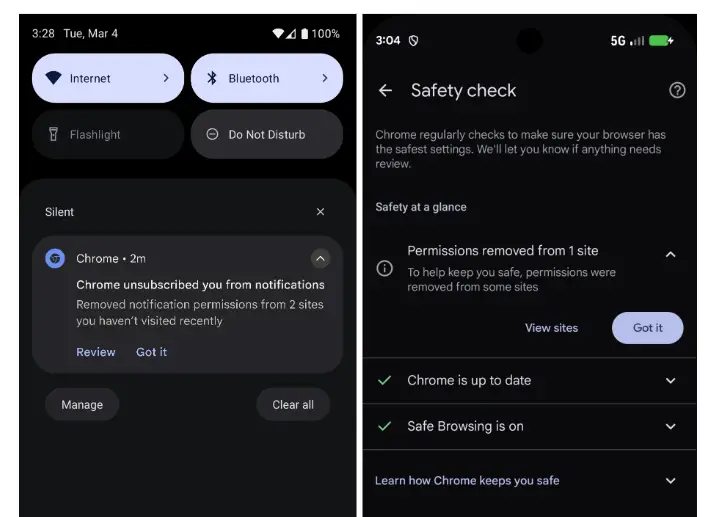
Chrome будет анализировать активность — если сайт активно шлёт уведомления, но кликов по ним почти нет, браузер сам отзовёт разрешение. Никакой паники: при желании можно вручную вернуть уведомления через раздел «Проверка безопасности» в настройках Chrome.


Google уверяет, что цель не в том, чтобы «задушить» уведомления, а чтобы сделать их чище и полезнее. Новости в реальном времени, обновления сервисов и важные уведомления по-прежнему будут приходить — просто мусор и навязчивая реклама уйдут в прошлое.

Корпорация также обещает развивать инструменты, которые помогут пользователям лучше управлять вниманием и цифровыми привычками, чтобы веб стал чуть спокойнее и удобнее.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru