


Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Команда Microsoft Threat Intelligence зафиксировала новый всплеск атак, в которых злоумышленники похищают учётные данные сотрудников, чтобы перенаправлять зарплаты на свои банковские счета. Эти киберпреступники получили неофициальное прозвище «payroll pirates».

За атаками стоит группа Storm-2657, действующая как минимум с начала 2025 года. Основной удар пришёлся на университеты и другие образовательные организации США, где используются HR-платформы вроде Workday.

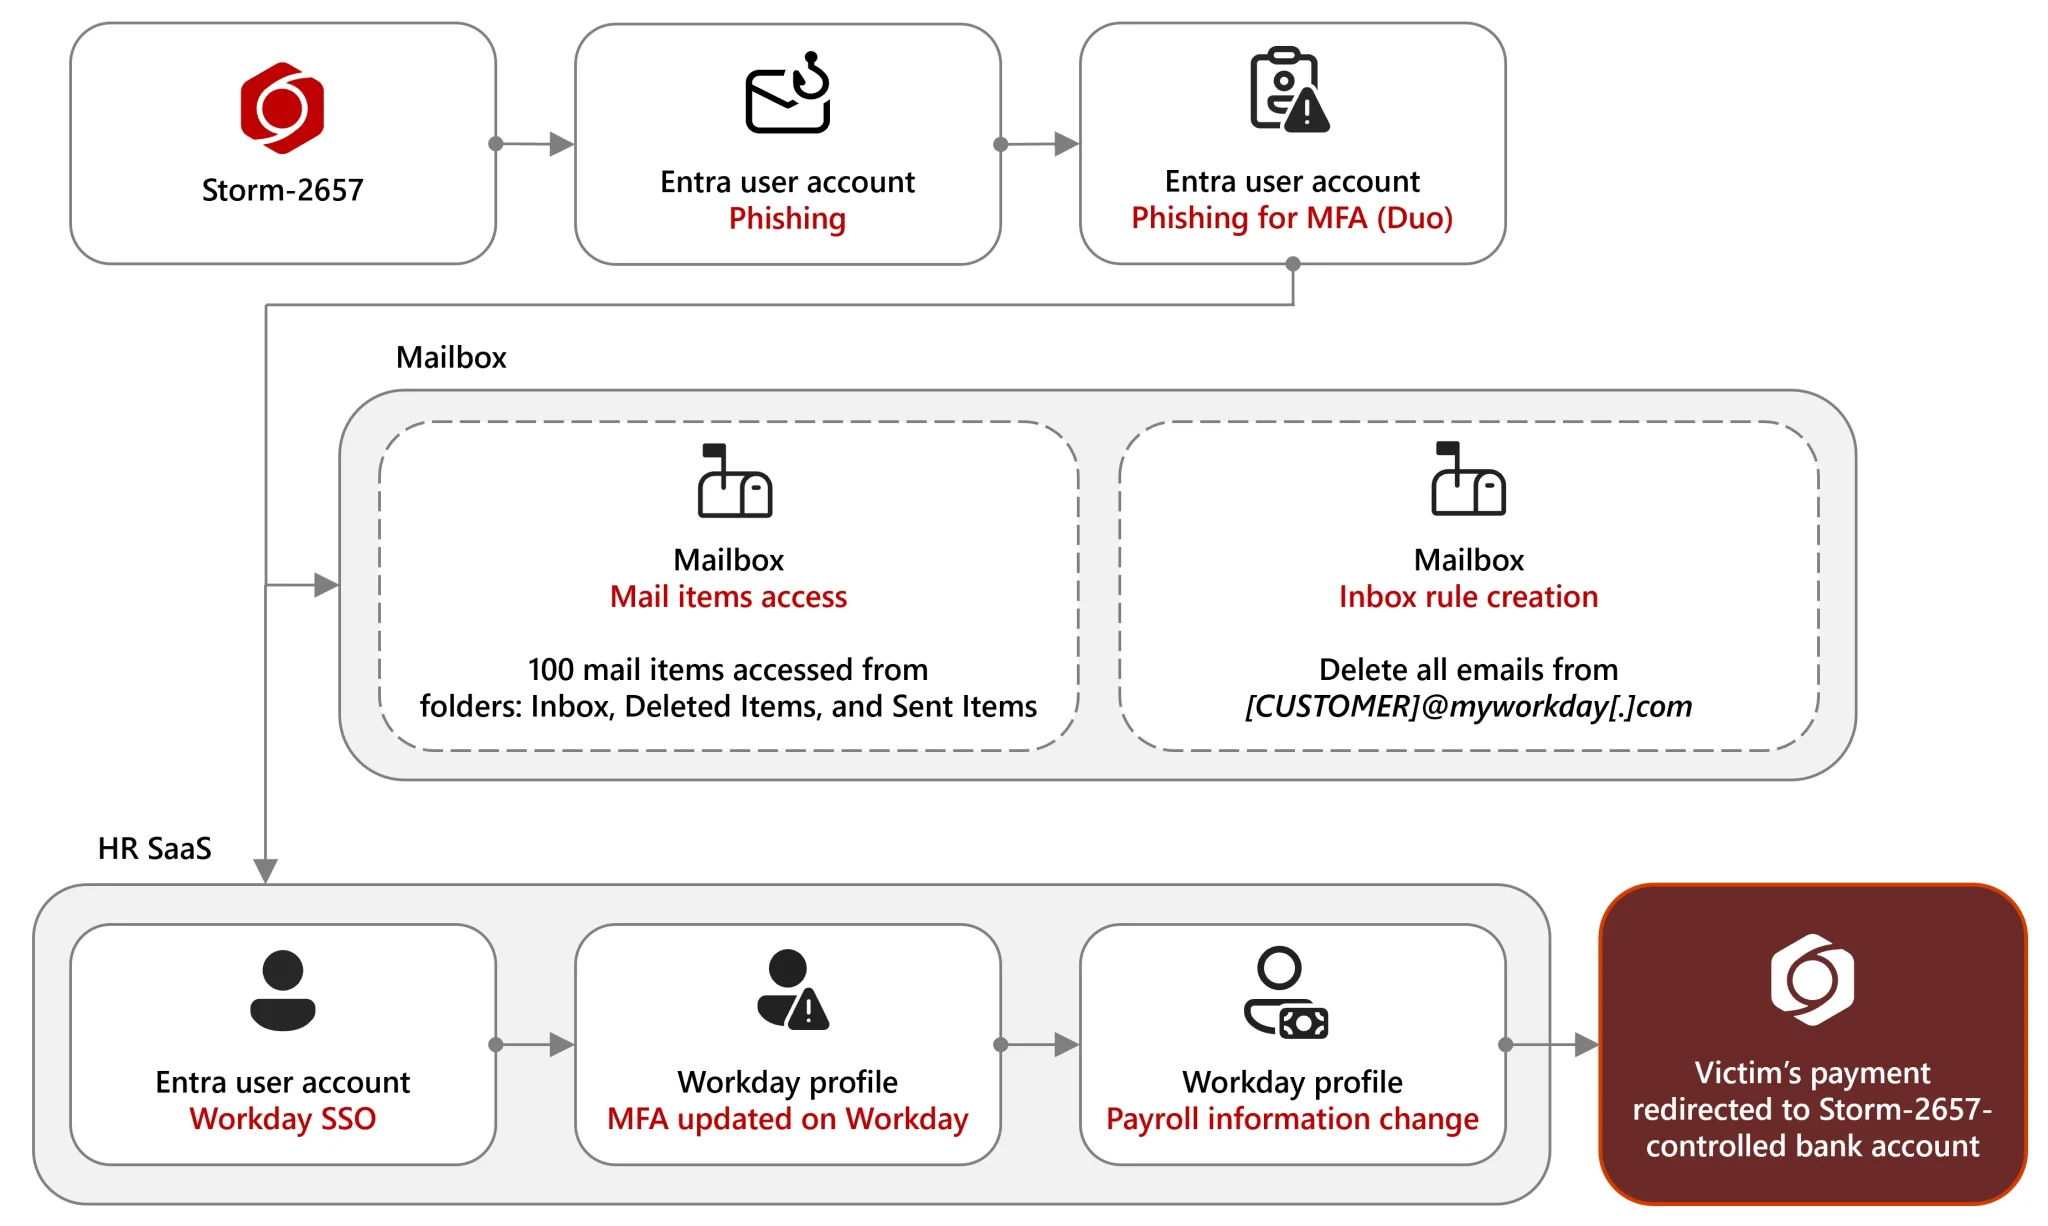
Хакеры начали с массовой фишинговой рассылки по сотрудникам вузов. Письма выглядели реалистично — якобы о вспышке болезни на кампусе или жалобах на преподавателей. Ссылки вели на Google Docs, а затем перенаправляли жертв на фальшивые страницы входа, где злоумышленники перехватывали логины и одноразовые МФА-коды.

После входа в систему атакующие получали доступ к корпоративной почте Exchange Online и учётным записям в Workday. Там они меняли банковские реквизиты для перечисления зарплаты — и следующие выплаты уходили уже на счета, подконтрольные злоумышленникам.


Чтобы их не заметили, Storm-2657 создавали правила в почте, которые автоматически удаляли письма из Workday, в том числе уведомления об изменениях профиля. Некоторые из этих правил были замаскированы под пустые имена — из символов вроде «…» или «'''».

В результате, по данным Microsoft, атакующие скомпрометировали 11 учётных записей в трёх университетах и с них разослали более 6 000 фишинговых писем по другим учебным заведениям.

После взлома злоумышленники добавляли свои номера телефонов как доверенные устройства для многофакторной аутентификации (через Workday или Duo MFA). Это позволяло им повторно входить без ведома настоящего владельца.

Отсутствие устойчивой к фишингу системы многофакторной аутентификации стало одной из главных причин успеха атаки — традиционные СМС-коды и пуш-уведомления легко перехватывались.

Microsoft уже уведомила пострадавшие организации и выпустила рекомендации:

  • переходить на фишингоустойчивые методы МФА — FIDO2-ключи, Windows Hello for Business или passkeys;
  • внимательно проверять правила в Outlook, особенно те, что удаляют письма с темами «Payment Elections» или «Direct Deposit»;
  • использовать инструменты Microsoft Defender for Cloud Apps и Microsoft Sentinel для поиска подозрительных изменений в платёжных настройках;
  • немедленно при компрометации сбросить пароли, удалить посторонние МФА-устройства и вернуть корректные банковские реквизиты.

Microsoft подчёркивает, что подобные «пиратские» схемы становятся всё более изощрёнными, а потому сотрудничество компаний — например, Microsoft и Workday — и обмен киберразведданными играют ключевую роль в предотвращении таких атак.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru