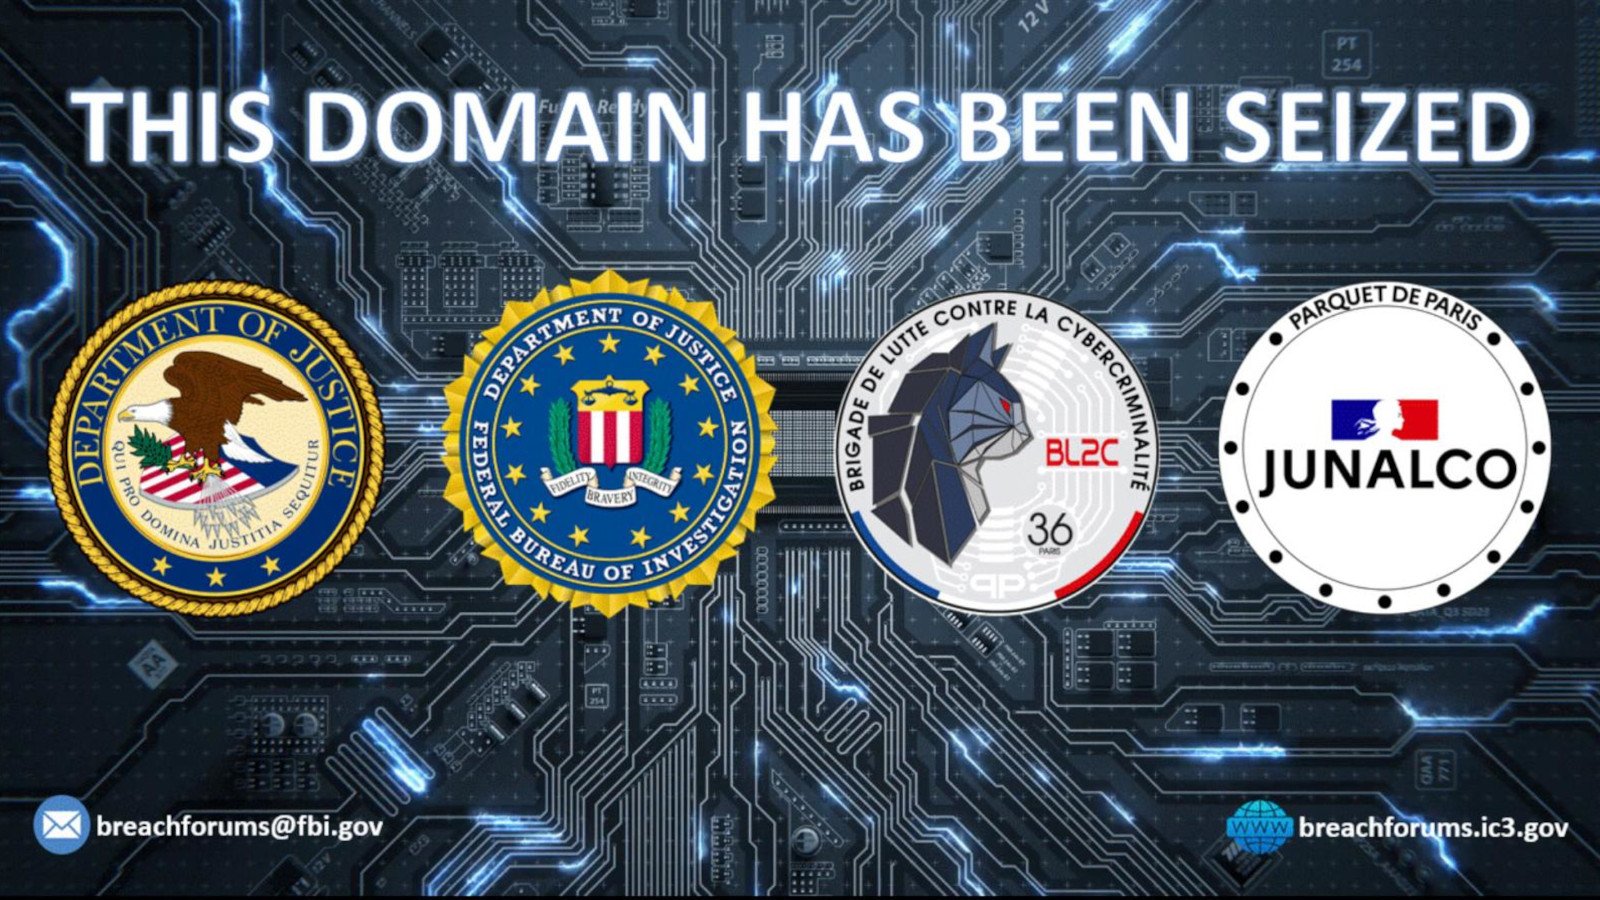
ФБР совместно с французскими правоохранителями провело крупную операцию по ликвидации всех доменов хакерского форума BreachForums, который управлялся группировкой ShinyHunters. Этот ресурс использовался как площадка для публикации корпоративных данных, украденных в ходе атак вымогателей.
По данным BleepingComputer, захват инфраструктуры прошёл ночью 9 октября — как раз перед тем, как связанные со структурой Scattered Lapsus$ Hunters хакеры собирались выложить данные, похищенные из Salesforce.
Теперь на месте BreachForums размещена стандартная страница ФБР о конфискации домена — её DNS-серверы изменены на официальные адреса, используемые бюро при изъятии ресурсов.
ShinyHunters признали поражение
После блокировки администраторы ShinyHunters подтвердили в Telegram (сообщение подписано их PGP-ключом), что форум действительно захвачен, и добавили:
«Эта конфискация была неизбежной. Эра форумов закончилась».
По словам группы, все резервные копии BreachForums с 2023 года, включая эскроу-базу данных, теперь находятся под контролем правоохранителей. Также были изъяты бэкенд-серверы форума. При этом дарквеб-сайт ShinyHunters с утечками данных пока остаётся онлайн.
Хакеры утверждают, что ни один из ключевых администраторов не арестован, но запускать новый BreachForums они не будут, предупредив, что любые будущие «форумы» под этим именем могут оказаться ловушками (honeypots).
Утечки Salesforce всё ещё в силе
ShinyHunters подчеркнули, что захват BreachForums не повлияет на их кампанию против Salesforce — данные, по их словам, всё равно будут опубликованы в установленный срок.
На даркнет-портале группы уже опубликован список компаний, якобы пострадавших в этой утечке — среди них FedEx, Disney/Hulu, Home Depot, Marriott, Google, Cisco, Toyota, Gap, McDonald's, Walgreens, Instacart, Cartier, Adidas, Air France & KLM, HBO MAX, UPS, Chanel и IKEA.
Хакеры утверждают, что получили доступ более чем к миллиарду записей с информацией о клиентах.
Что это был за BreachForums
В отличие от старой версии одноимённого форума, закрытого ранее, эта итерация BreachForums не была «классическим» хакерским форумом, а служила площадкой для публикации данных и проведения кампаний по шантажу крупных компаний, вроде недавнего кейса с Salesforce.
Эта версия форума появилась в июле 2025 года, вскоре после ареста четырёх администраторов предыдущих «перезапусков» проекта во Франции. В США в то же время были предъявлены обвинения известному участнику BreachForums под ником IntelBroker (Кай Вест).
В середине августа сайт уже уходил в офлайн — тогда ShinyHunters предупреждали, что инфраструктура захвачена ФБР и французским подразделением BL2C, и заявляли, что «нового перезапуска больше не будет».
Похоже, теперь это обещание сбылось окончательно.
В прошлом месяце мы сообщали, что Министерство юстиции США объявило о пересмотре приговора Конору Брайану Фицпатрику, 22-летнему жителю Пикскилла (штат Нью-Йорк). Он получил три года тюрьмы за создание и администрирование BreachForums — одного из крупнейших англоязычных хакерских форумов.