


Атака Mice-E-Mouse: прослушка через геймерскую мышь

Атака Mice-E-Mouse: прослушка через геймерскую мышь

Атака Mice-E-Mouse: прослушка через геймерскую мышь

Исследователи из Калифорнийского университета в Ирвайне доказали, что высокопроизводительная оптическая мышь вроде Razer Viper может слить на сторону секреты, озвученные пользователем во время работы на компьютере.

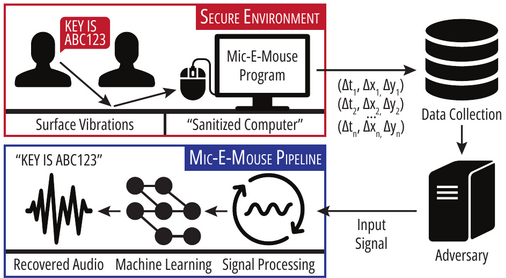
Разработанная ими атака Mic-E-Mouse полагается на высокую частоту опроса и чувствительность датчиков мыши, способных улавливать вибрации рабочей поверхности, создаваемые акустическими волнами.

Для сбора таких данных в сыром виде использовался опенсорсный софт, для их очистки — цифровая обработка сигналов, для анализа и воссоздания речи — ИИ-модель Whisper разработки OpenAI, обученная на готовых наборах аудиозаписей (англоязычных).


Тестирование показало точность распознавания от 42 до 62%; этого достаточно для скрытной прослушки, и микрофон в этом случае не понадобится.

Наиболее уязвимы к Mice-E-Mouse оптические мыши 1-8 кГц, оборудованные датчиками с разрешением 20 000 DPI (точек на дюйм) и выше.

В качестве сборщика сырых данных годятся видеоигры, приложения для творчества и прочий высокопроизводительный софт. Злоумышленнику придется лишь получить к нему доступ, а обработку и реконструкцию можно выполнять удаленно и в удобное время.


Издавна известно, что беспроводные мыши также уязвимы к Mousejacking — подмене пользовательского ввода с целью развития атаки.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru