


В Google Messages появилось распознавание обнажёнки в видео

В Google Messages появилось распознавание обнажёнки в видео

В Google Messages появилось распознавание обнажёнки в видео

Google Messages теперь предупреждает пользователей, если в видео есть обнажёнка. Новая функция автоматически определяет наличие нюд-контента и может размывать такие видео по умолчанию — прежде чем вы их откроете.

Ранее система Sensitive Content Warnings в Google Messages работала только с изображениями, но теперь добралась и до видео. Пользователи смогут не только увидеть предупреждение, но и удалить видео, не просматривая его.

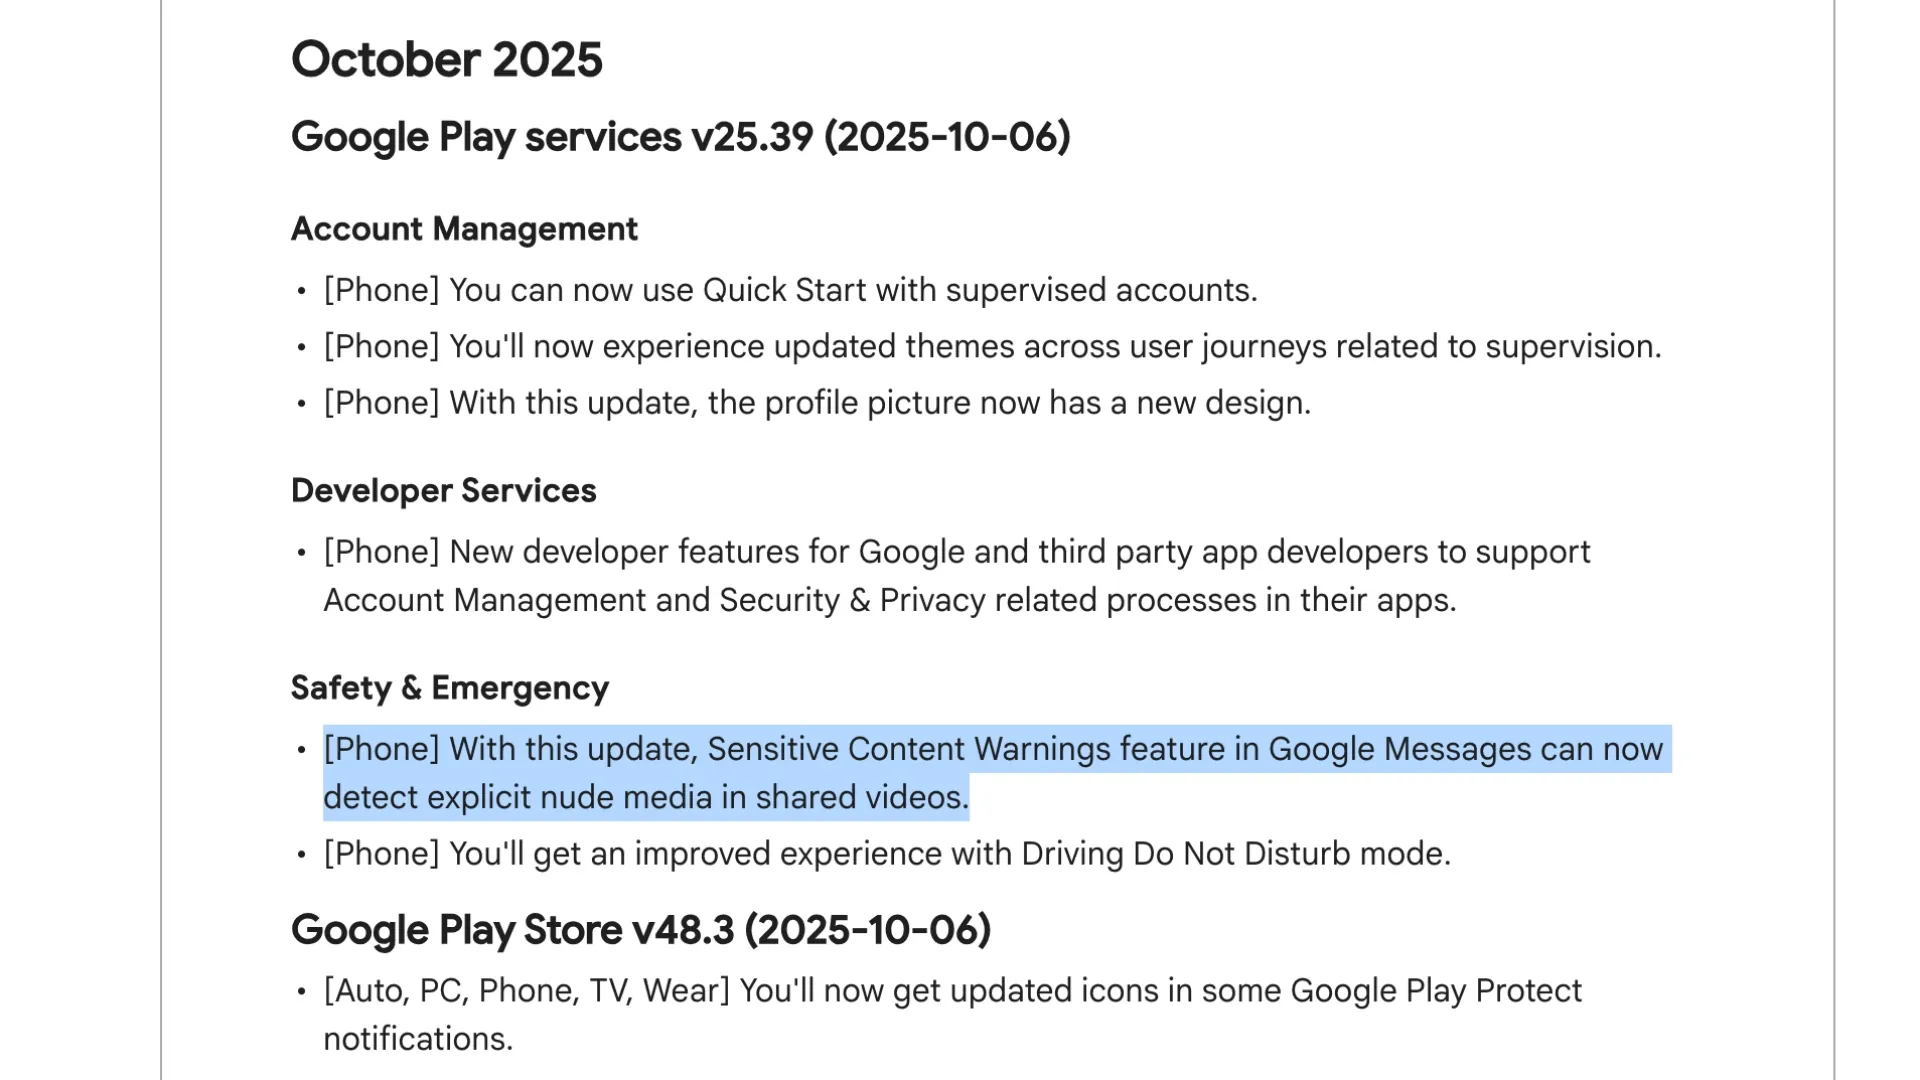
Обновление пришло с октябрьским пакетом Google Play Services v25.39, который начали распространять вчера. Однако, как обычно, обновление дойдёт не сразу — многие устройства пока останутся на сентябрьской версии.


После активации функция будет автоматически сканировать отправленные и полученные видео и определять, есть ли в них обнажёнка. Анализ выполняется на самом устройстве, без отправки файлов в облако — всё обрабатывается через системный модуль SafetyCore, который уже умеет распознавать нюд-контент на изображениях.

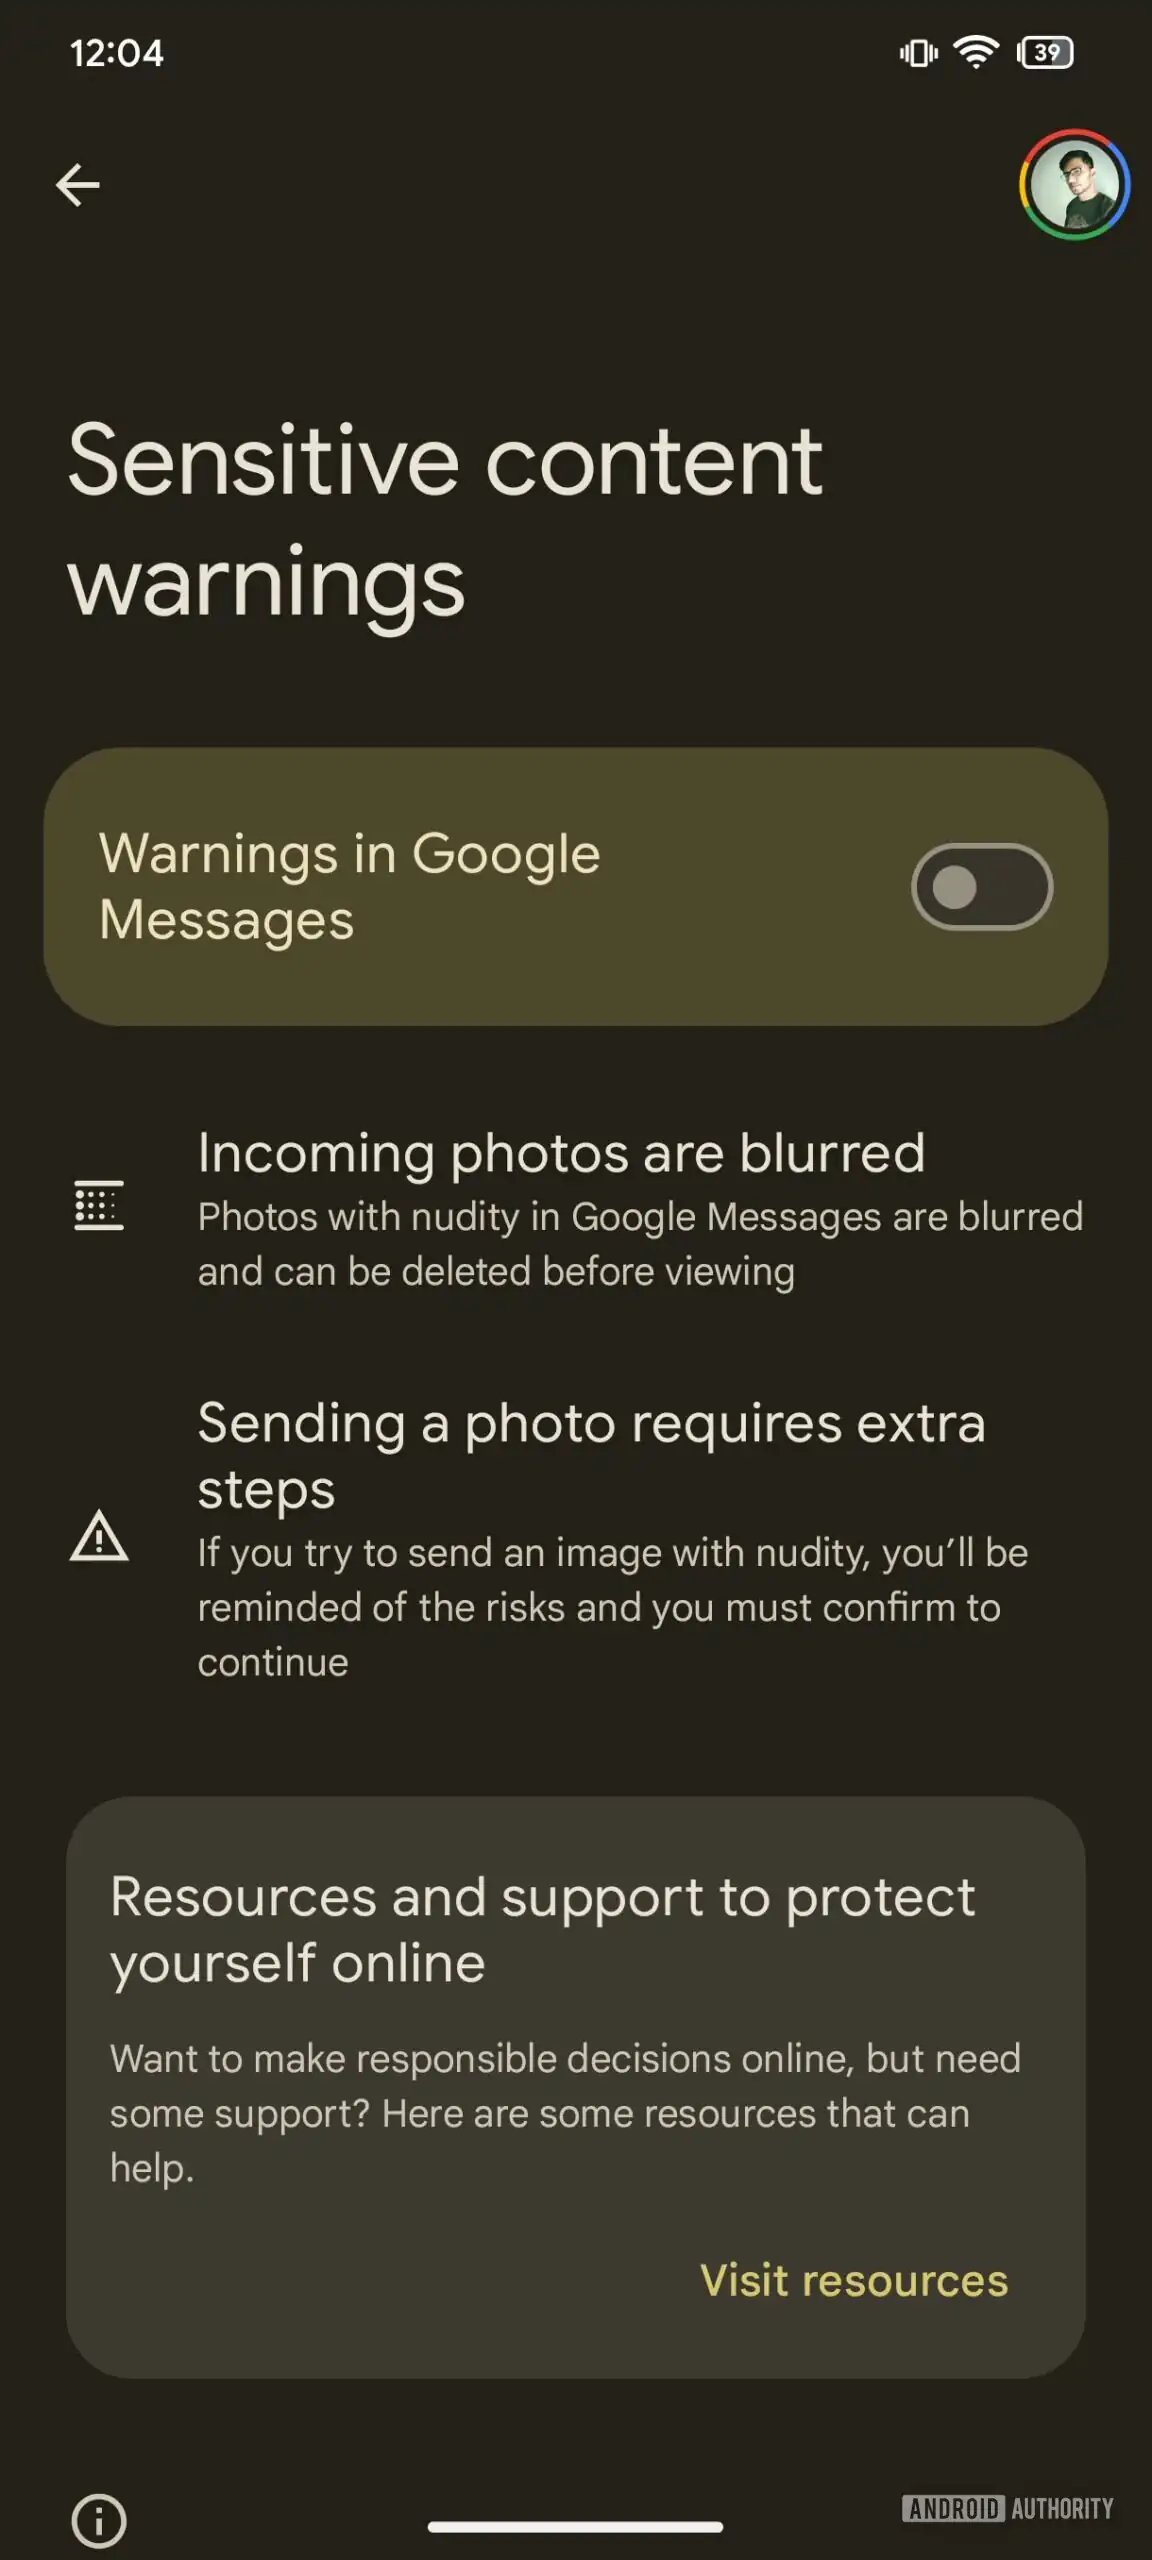
Если видео признано «чувствительным», Google Messages размоет превью и предложит пользователю удалить ролик, прежде чем тот его откроет. Однако по умолчанию эта функция отключена — чтобы включить защиту, нужно вручную зайти в:

Профиль → Настройки сообщений → Защита и безопасность → Управление предупреждениями о чувствительном контенте.

Источник: Android Authority


Важно: GIF-анимации пока под действие этой системы не попадают — защита работает только для изображений и видео. В итоге Google делает Messages чуть безопаснее и удобнее, особенно для тех, кто не хочет внезапно открыть «то самое» видео в чате.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru