


Зловред SORVEPOTEL распространяется через веб-версию WhatsApp на Windows

Зловред SORVEPOTEL распространяется через веб-версию WhatsApp на Windows

Зловред SORVEPOTEL распространяется через веб-версию WhatsApp на Windows

Специалисты зафиксировали новую вредоносную кампанию, нацеленную на пользователей популярного мессенджера WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России). В Trend Micro дали ей название SORVEPOTEL и отмечают, что это необычный зловред — он не ворует данные и не шифрует файлы, а сосредоточен на максимально быстром распространении.

Главная особенность атаки — использование доверия к самому WhatsApp. Рассылка начинается с фишинговых сообщений, отправленных с уже скомпрометированных аккаунтов, что делает их особенно убедительными.

В письмах или сообщениях жертве приходит ZIP-файл, замаскированный под чек или документ, связанный со здоровьем.

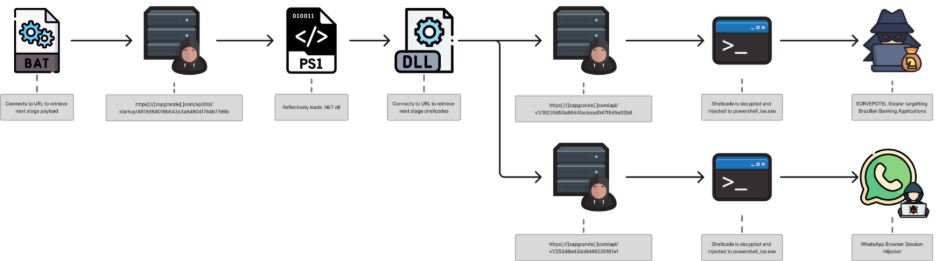
Как только пользователь открывает архив на компьютере, запускается LNK-файл (ярлык Windows), который в фоне активирует PowerShell-скрипт. Этот скрипт загружает основной вредоносный компонент с внешнего сервера (например, sorvetenopoate[.]com) и прописывает его в автозагрузку Windows. После перезагрузки система снова запускает зловред, который связывается с управляющим сервером для получения новых команд.

Но главное — способ распространения. Если на заражённом компьютере активна веб-версия WhatsApp, зловред начинает рассылать заражённый ZIP-файл всем контактам и группам жертвы. В результате аккаунт быстро превращается в источник спама, что нередко заканчивается его блокировкой за нарушение правил сервиса.

По данным Trend Micro, 477 случаев заражения зафиксированы почти исключительно в Бразилии. Среди пострадавших — представители госсектора, промышленности, ИТ, образования и строительства.


Интересно, что атака рассчитана именно на десктопные версии WhatsApp, а не на мобильные устройства. Это может указывать на попытку злоумышленников поражать корпоративные сети, где сотрудники пользуются веб-версией WhatsApp для общения с коллегами или клиентами.

Эксперты предупреждают: кампания SORVEPOTEL показывает, насколько быстро злоумышленники адаптируются к привычным каналам коммуникации. Популярные платформы вроде WhatsApp всё чаще становятся инструментами для массового распространения зловредов — без необходимости сложных взломов и с минимальным участием пользователя.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru