


Сотни бесплатных VPN для Android и iOS раскрывают данные пользователей

Сотни бесплатных VPN для Android и iOS раскрывают данные пользователей

Сотни бесплатных VPN для Android и iOS раскрывают данные пользователей

Эксперты Zimperium zLabs провели масштабное исследование — проанализировали 800 бесплатных VPN-приложений для Android и iOS. Как выяснилось, многие из тех, кто обещает «приватность в интернете», сами могут стать источником утечки данных.

Результаты оказались тревожными: значительная часть таких сервисов демонстрирует поведение, которое напрямую подрывает безопасность и конфиденциальность пользователей.

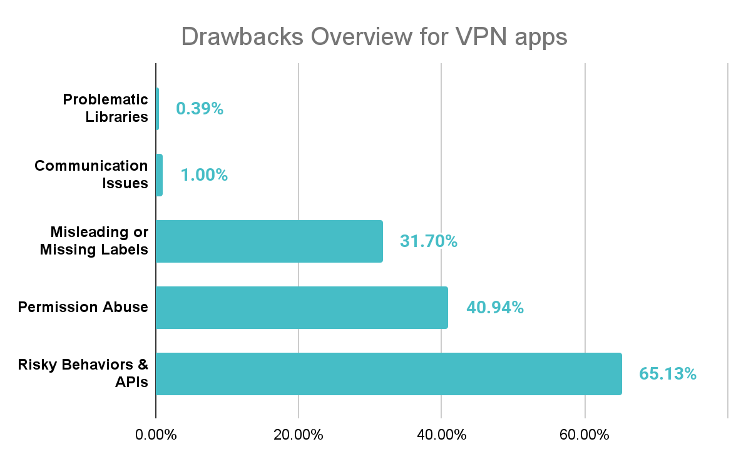
Главные проблемы — избыточные разрешения, устаревшие библиотеки, уязвимые протоколы связи и несоответствие требованиям Apple по прозрачности обработки данных.

Уязвимости, которым уже десять лет

Одно из самых поразительных открытий — наличие в некоторых VPN старых версий библиотеки OpenSSL с уязвимостью Heartbleed (CVE-2014-0160). Напомним, она позволяет злоумышленникам считывать данные прямо из памяти сервера.

То есть даже спустя десятилетие после публикации бага, отдельные приложения всё ещё используют небезопасный код, ставя под угрозу ключи шифрования и пользовательские данные.

VPN, уязвимые к перехвату трафика

Около 1% исследованных приложений оказались подвержены атакам типа «Человек посередине» — из-за ошибок при проверке сертификатов. Такие VPN могут принимать поддельные или самоподписанные сертификаты, создавая иллюзию защищённого соединения, хотя на деле злоумышленник получает доступ ко всему трафику.


Проблемы с приватностью в iOS

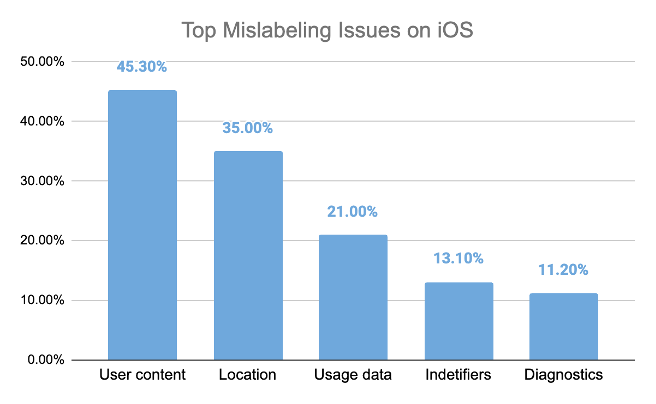
На стороне Apple дела не лучше. Четверть проверенных iOS-приложений не содержат корректных манифестов приватности, а часть — сознательно вводит пользователей в заблуждение.

Zimperium отмечает, что многие VPN запрашивают доступ к чувствительным функциям устройства (например, к геолокации или сетевым интерфейсам), не объясняя зачем. Это открывает возможность для скрытого сбора телеметрии и другой пользовательской информации.


Избыточные разрешения и скрытые риски

На Android ситуация похожая. Некоторые приложения просят доступ к системным функциям вроде AUTHENTICATE_ACCOUNTS или READ_LOGS, что даёт им почти полный контроль над устройством. В совокупности такие разрешения могут использоваться для слежки, кражи данных или выполнения произвольных действий от имени пользователя.

Угроза для корпоративных сетей

Для компаний, разрешающих BYOD (использование личных устройств сотрудников), эти риски особенно опасны. Уязвимый VPN-клиент может стать точкой входа в корпоративную сеть, открыть злоумышленникам путь к внутренним системам и данным.

Zimperium призывает организации проверять мобильные приложения перед их внедрением — с помощью автоматизированных инструментов анализа безопасности и приватности.

Главный вывод исследования прост: бесплатный VPN далеко не всегда безопасен. Вместо защиты такие приложения нередко открывают новые лазейки для утечек и атак, создавая ложное ощущение безопасности там, где его быть не должно.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru