


Kaspersky для Android научился блокировать фишинг в уведомлениях

Kaspersky для Android научился блокировать фишинг в уведомлениях

Kaspersky для Android научился блокировать фишинг в уведомлениях

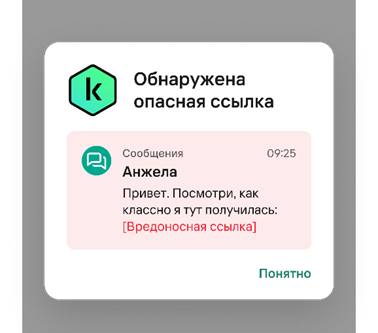
Мобильное приложение Kaspersky для Android получило обновление с новой функцией — теперь оно умеет находить подозрительные ссылки во всплывающих уведомлениях. Речь идёт о сообщениях из СМС и мессенджеров, включая Telegram и MAX.

Если в уведомлении окажется фишинговая ссылка, программа её скроет и предупредит пользователя об опасности. Оповещение будет показано как пуш-уведомление и внутри самого приложения.

Чтобы включить опцию, нужно:

  1. Зайти в меню «Все функции → Защита чатов → Проверять уведомления».
  2. Разрешить доступ к уведомлениям в настройках устройства.


Таким образом, защита теперь работает на трёх уровнях:

  • проверка ссылок в уведомлениях;
  • фильтрация сообщений в СМС и мессенджерах;
  • проверка ссылок при серфинге в браузере.

По данным исследователей, в первой половине 2025 года на Android-устройствах было заблокировано более 2 млн попыток перехода по фишинговым и мошенническим ссылкам. Эксперты отмечают, что злоумышленники всё чаще используют ИИ, чтобы их схемы выглядели убедительнее.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru