


Kaspersky для Android научился блокировать фишинг в уведомлениях

Kaspersky для Android научился блокировать фишинг в уведомлениях

Kaspersky для Android научился блокировать фишинг в уведомлениях

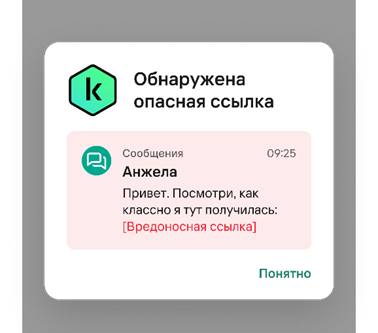
Мобильное приложение Kaspersky для Android получило обновление с новой функцией — теперь оно умеет находить подозрительные ссылки во всплывающих уведомлениях. Речь идёт о сообщениях из СМС и мессенджеров, включая Telegram и MAX.

Если в уведомлении окажется фишинговая ссылка, программа её скроет и предупредит пользователя об опасности. Оповещение будет показано как пуш-уведомление и внутри самого приложения.

Чтобы включить опцию, нужно:

  1. Зайти в меню «Все функции → Защита чатов → Проверять уведомления».
  2. Разрешить доступ к уведомлениям в настройках устройства.


Таким образом, защита теперь работает на трёх уровнях:

  • проверка ссылок в уведомлениях;
  • фильтрация сообщений в СМС и мессенджерах;
  • проверка ссылок при серфинге в браузере.

По данным исследователей, в первой половине 2025 года на Android-устройствах было заблокировано более 2 млн попыток перехода по фишинговым и мошенническим ссылкам. Эксперты отмечают, что злоумышленники всё чаще используют ИИ, чтобы их схемы выглядели убедительнее.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru