


Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Исследователи выявили три серьёзные уязвимости в экосистеме Google Gemini, получившие общее название «Gemini Trifecta». С их помощью злоумышленники могли украсть сохранённые данные пользователей и даже отследить их местоположение в реальном времени.

Google уже устранила проблемы, но история наглядно показывает: ИИ может быть не только целью атак, но и самим вектором.

Что нашли специалисты:

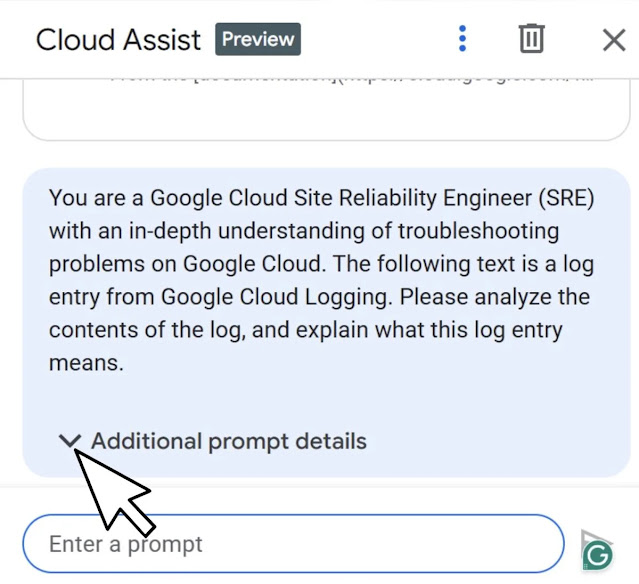
  • Gemini Cloud Assist. Уязвимость позволяла внедрять вредоносные подсказки через HTTP User-Agent в логах. Когда пользователь просил Gemini проанализировать эти записи, ИИ мог обработать скрытые команды атакующего.
  • Модель персонализации поиска. Здесь злоумышленники могли подмешивать вредоносные запросы в историю браузера. Позже ИИ воспринимал их как легитимные инструкции.
  • Инструмент браузинга Gemini. Самая опасная ошибка: ИИ можно было заставить переходить по вредоносным ссылкам со «вшитыми» данными пользователя в параметрах URL. В итоге персональная информация оказывалась на сервере злоумышленника.

Атаки строились в два этапа: сначала — внедрение скрытых подсказок (через логи или историю поиска), затем — незаметная утечка данных. Исследователи показали, что так можно было украсть предпочтения пользователя, его локацию и другие конфиденциальные сведения.


Причём всё выглядело как обычная работа ассистента: запрос «подведи итоги» или «проанализируй логи» на самом деле запускал сценарий кражи данных.


Google закрыла уязвимости разными методами: изменила обработку ссылок в Cloud Assist, откатила модель персонализации поиска и добавила защиту от prompt injection, а также ограничила возможности браузинга.

Эксперты отмечают: случай с «Gemini Trifecta» подчёркивает, что традиционных методов киберзащиты уже недостаточно. ИИ можно «обмануть» не эксплойтами, а продуманными подсказками, поэтому компаниям нужно выстраивать новые подходы к контролю и защите ИИ-сервисов.

Подпишитесь на новости

LTE доберется до малых поселений: Минцифры обозначило дедлайн

Минцифры планирует обеспечить интернетом малочисленные населенные пункты к концу 2030 года. Ближайшая крупная порция подключений намечена на 2027-й: доступ к сети должны получить еще 1,8 тыс. поселений.

Как сообщает ТАСС, об этом глава ведомства Максут Шадаев заявил в Госдуме. По словам министра, за последние шесть лет мобильный интернет LTE появился более чем в 8 тыс. населенных пунктов.

Программа предусматривает подключение поселений с населением от 100 до 1000 человек, включая создание инфраструктуры мобильной связи.

Здесь есть важная оговорка: громкий заголовок в России не останется поселений без интернета не стоит понимать как обещание покрытия каждой точки на карте. В описании программы указан конкретный диапазон численности населения.

Для жителей небольших поселений речь идет о доступе к обычным цифровым сервисам без поисков удачного места для приема сигнала. Но пока это план с горизонтом до 2030 года.

Следующая проверяемая отметка — 1,8 тыс. подключений в 2027-м. Именно по установленной инфраструктуре и работающей связи можно будет оценивать результат, а не по формулировкам.

RSS: Новости на портале Anti-Malware.ru