


Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Исследователи рассказали о новой фазе кампании Detour Dog, которая с 2023 года использует тысячи взломанных сайтов для скрытых атак. Раньше злоумышленники просто перенаправляли пользователей на страницы с фейковой техподдержкой или партнёрские сети, но теперь схема стала куда сложнее — и опаснее.

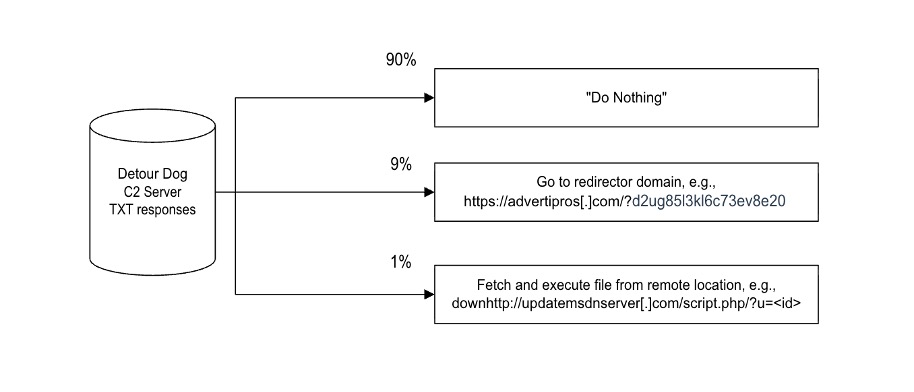
Весной 2025-го Detour Dog впервые начал использовать DNS TXT-записи как канал управления.

Взломанные сайты делают серверные DNS-запросы, а в ответ получают команды вроде «down» с зашифрованными ссылками. Эти ссылки указывают на удалённые PHP-скрипты, которые подгружают вредоносные программы прямо на компьютеры жертв. Такой метод позволяет обойти привычные средства защиты: запросы уходят с сервера, а не из браузера пользователя.

Летом через эту схему стали распространять Strela Stealer — воришку данных, который попадает на устройство в несколько этапов: сначала загружается бэкдор StarFish, а затем через него уже вытягивается ZIP-архив с основным зловредом. По данным анализа, почти 70% серверов для подготовки атак находились под контролем Detour Dog.


Масштабы внушительные. Только за три дня в августе 2025 года зафиксировали свыше 4 млн DNS-запросов, а после блокировки одного из доменов атакующие буквально через часы запустили новый. В сумме за двое суток на подменные сервера ушло 39 млн TXT-запросов от 30 тысяч заражённых хостов в 89 странах. Любопытная деталь: среди закодированных IP-адресов попадались и подсети Минобороны США.

Detour Dog действует уже больше пяти лет и тесно связан с партнёрскими сетями Los Pollos, Help TDS и Monetizer TDS. Сейчас кампания объединяет классический фишинговый трафик и современную систему скрытой доставки зловредов через DNS, превращаясь в устойчивую инфраструктуру для атак.

Эксперты отмечают: отслеживание DNS TXT-запросов становится критически важным инструментом для обнаружения таких кампаний. Без этого заметить действия Detour Dog практически невозможно.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru