


Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Исследователи рассказали о новой фазе кампании Detour Dog, которая с 2023 года использует тысячи взломанных сайтов для скрытых атак. Раньше злоумышленники просто перенаправляли пользователей на страницы с фейковой техподдержкой или партнёрские сети, но теперь схема стала куда сложнее — и опаснее.

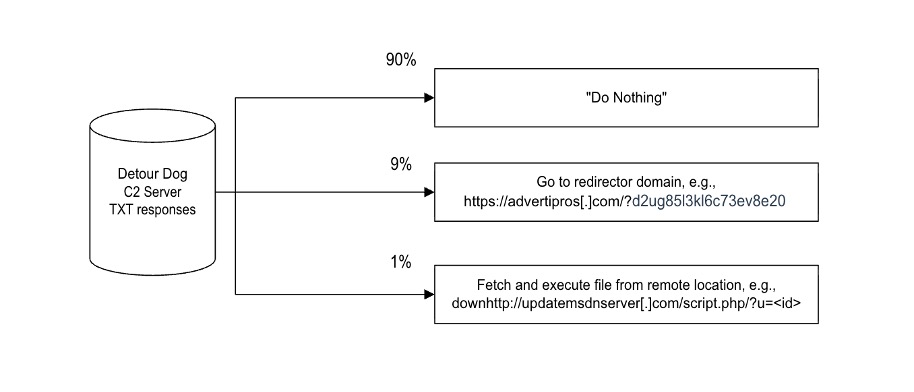
Весной 2025-го Detour Dog впервые начал использовать DNS TXT-записи как канал управления.

Взломанные сайты делают серверные DNS-запросы, а в ответ получают команды вроде «down» с зашифрованными ссылками. Эти ссылки указывают на удалённые PHP-скрипты, которые подгружают вредоносные программы прямо на компьютеры жертв. Такой метод позволяет обойти привычные средства защиты: запросы уходят с сервера, а не из браузера пользователя.

Летом через эту схему стали распространять Strela Stealer — воришку данных, который попадает на устройство в несколько этапов: сначала загружается бэкдор StarFish, а затем через него уже вытягивается ZIP-архив с основным зловредом. По данным анализа, почти 70% серверов для подготовки атак находились под контролем Detour Dog.


Масштабы внушительные. Только за три дня в августе 2025 года зафиксировали свыше 4 млн DNS-запросов, а после блокировки одного из доменов атакующие буквально через часы запустили новый. В сумме за двое суток на подменные сервера ушло 39 млн TXT-запросов от 30 тысяч заражённых хостов в 89 странах. Любопытная деталь: среди закодированных IP-адресов попадались и подсети Минобороны США.

Detour Dog действует уже больше пяти лет и тесно связан с партнёрскими сетями Los Pollos, Help TDS и Monetizer TDS. Сейчас кампания объединяет классический фишинговый трафик и современную систему скрытой доставки зловредов через DNS, превращаясь в устойчивую инфраструктуру для атак.

Эксперты отмечают: отслеживание DNS TXT-запросов становится критически важным инструментом для обнаружения таких кампаний. Без этого заметить действия Detour Dog практически невозможно.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru