


Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Специалисты из ThreatFabric сообщили о ранее неизвестном банковском трояне для Android под названием Datzbro. Он умеет полностью брать устройство под контроль, красть данные и проводить финансовые операции.

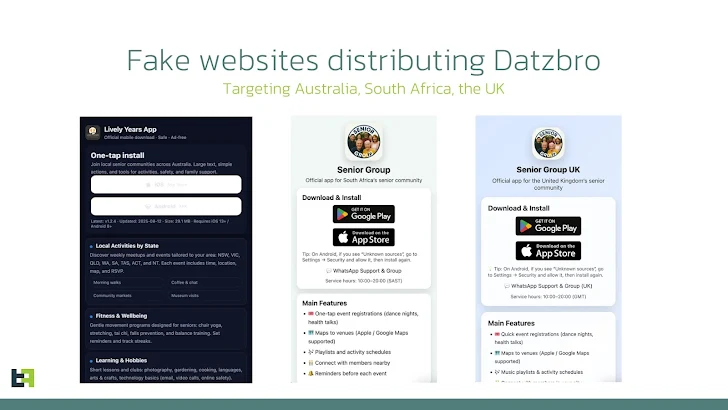
Кампания была обнаружена в августе 2025 года. Злоумышленники создавали в Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) группы для пожилых людей — с «приглашениями» на встречи, поездки и занятия.

Контент для таких сообществ часто генерировался с помощью ИИ. Если потенциальная жертва проявляла интерес, ей писали в Messenger (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) или WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и предлагали установить «приложение для регистрации» по ссылке. Вместо него скачивался троян.

После установки Datzbro получает огромные возможности: может читать и отправлять сообщения, делать фото, записывать звук, перехватывать коды и пароли, а главное — управлять устройством удалённо. Отдельная функция позволяет трояну «видеть» все элементы экрана и передавать их операторам, фактически отдавая полный контроль над смартфоном.


Интересно, что в коде нашли китайские строки отладки, а сервер управления трояном представляет собой десктопное приложение на китайском языке. Это выделяет Datzbro на фоне других похожих программ, которые обычно используют веб-панели.

Основная цель трояна — финансовое мошенничество. Он перехватывает данные интернет-банков и криптокошельков, может подменять интерфейс, чтобы скрыть активность, и даже красть ПИН-коды для разблокировки устройства.

Исследователи предупреждают: кампания показывает, как мошенники всё активнее используют социальную инженерию, в том числе против уязвимых групп — например пожилых людей, которых проще заманить под предлогом «общения и досуга».

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru