


Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Специалисты из ThreatFabric сообщили о ранее неизвестном банковском трояне для Android под названием Datzbro. Он умеет полностью брать устройство под контроль, красть данные и проводить финансовые операции.

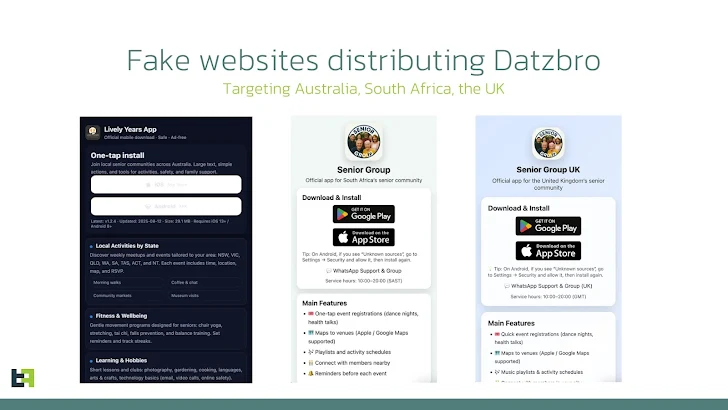
Кампания была обнаружена в августе 2025 года. Злоумышленники создавали в Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) группы для пожилых людей — с «приглашениями» на встречи, поездки и занятия.

Контент для таких сообществ часто генерировался с помощью ИИ. Если потенциальная жертва проявляла интерес, ей писали в Messenger (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) или WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и предлагали установить «приложение для регистрации» по ссылке. Вместо него скачивался троян.

После установки Datzbro получает огромные возможности: может читать и отправлять сообщения, делать фото, записывать звук, перехватывать коды и пароли, а главное — управлять устройством удалённо. Отдельная функция позволяет трояну «видеть» все элементы экрана и передавать их операторам, фактически отдавая полный контроль над смартфоном.


Интересно, что в коде нашли китайские строки отладки, а сервер управления трояном представляет собой десктопное приложение на китайском языке. Это выделяет Datzbro на фоне других похожих программ, которые обычно используют веб-панели.

Основная цель трояна — финансовое мошенничество. Он перехватывает данные интернет-банков и криптокошельков, может подменять интерфейс, чтобы скрыть активность, и даже красть ПИН-коды для разблокировки устройства.

Исследователи предупреждают: кампания показывает, как мошенники всё активнее используют социальную инженерию, в том числе против уязвимых групп — например пожилых людей, которых проще заманить под предлогом «общения и досуга».

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru