


Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Специалисты из ThreatFabric сообщили о ранее неизвестном банковском трояне для Android под названием Datzbro. Он умеет полностью брать устройство под контроль, красть данные и проводить финансовые операции.

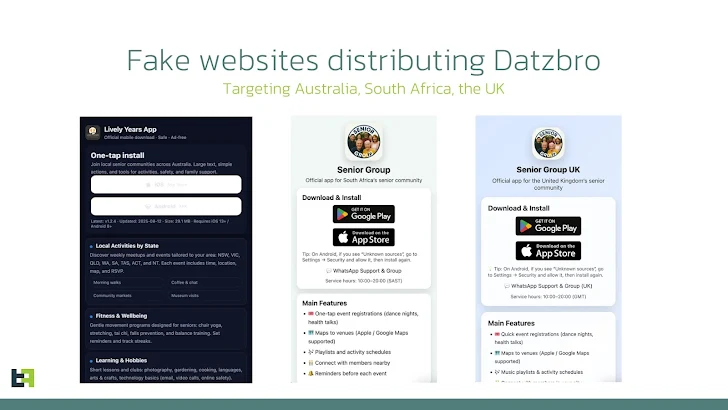
Кампания была обнаружена в августе 2025 года. Злоумышленники создавали в Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) группы для пожилых людей — с «приглашениями» на встречи, поездки и занятия.

Контент для таких сообществ часто генерировался с помощью ИИ. Если потенциальная жертва проявляла интерес, ей писали в Messenger (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) или WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и предлагали установить «приложение для регистрации» по ссылке. Вместо него скачивался троян.

После установки Datzbro получает огромные возможности: может читать и отправлять сообщения, делать фото, записывать звук, перехватывать коды и пароли, а главное — управлять устройством удалённо. Отдельная функция позволяет трояну «видеть» все элементы экрана и передавать их операторам, фактически отдавая полный контроль над смартфоном.


Интересно, что в коде нашли китайские строки отладки, а сервер управления трояном представляет собой десктопное приложение на китайском языке. Это выделяет Datzbro на фоне других похожих программ, которые обычно используют веб-панели.

Основная цель трояна — финансовое мошенничество. Он перехватывает данные интернет-банков и криптокошельков, может подменять интерфейс, чтобы скрыть активность, и даже красть ПИН-коды для разблокировки устройства.

Исследователи предупреждают: кампания показывает, как мошенники всё активнее используют социальную инженерию, в том числе против уязвимых групп — например пожилых людей, которых проще заманить под предлогом «общения и досуга».

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru