


Мошенники получают доступ к iCloud под видом работодателей

Мошенники получают доступ к iCloud под видом работодателей

Мошенники получают доступ к iCloud под видом работодателей

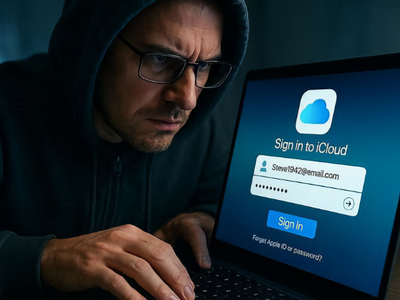
Злоумышленники начали использовать новую схему «угона» учетных записей iCloud. Для этого они проводят фиктивные собеседования на работу и требуют от соискателя авторизоваться в аккаунте. После входа мошенники меняют пароль и вымогают деньги у настоящего владельца.

О новой схеме рассказал РИА Новости директор продукта «Защитник» МТС Андрей Бийчук.

По его словам, аферисты представляются работодателями и во время «собеседования» просят кандидата войти в корпоративный iCloud — якобы для тестирования приложения или доступа к внутренним сервисам, предоставив заранее логин и пароль.

Жертву убеждают выйти из личного аккаунта и войти в присланный. В этот момент злоумышленники меняют пароль на личной учетной записи, блокируют доступ и начинают шантажировать владельца, угрожая «окирпичить» устройство, если не будут выполнены их требования.

Как правило, мошенники требуют перевести деньги, причём неоднократно.

«Отправлять деньги в такой ситуации бессмысленно — это лишь поощряет дальнейший шантаж», — отметил Андрей Бийчук.

Эксперт рекомендует восстанавливать доступ через официальные функции Apple или обращаться в техническую поддержку. При необходимости следует заблокировать банковские карты, привязанные к аккаунту, и подать заявление в правоохранительные органы. Переписку с мошенниками важно сохранить — она может послужить доказательством.

Напомним, что в 2024 году активизировались организаторы фишинговых атак, целью которых были учетные данные iCloud. Полученные пароли использовались для разблокировки украденных или утерянных iPhone и iPad.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru