


Мошенники применяют новую схему с обратным переводом

Мошенники применяют новую схему с обратным переводом

Мошенники применяют новую схему с обратным переводом

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупредило о новой схеме мошенников, которые используют поддельные СМС-сообщения от имени антифрод-систем банков. Цель злоумышленников — похитить деньги со счетов жертв с помощью фиктивных требований о «встречном переводе».

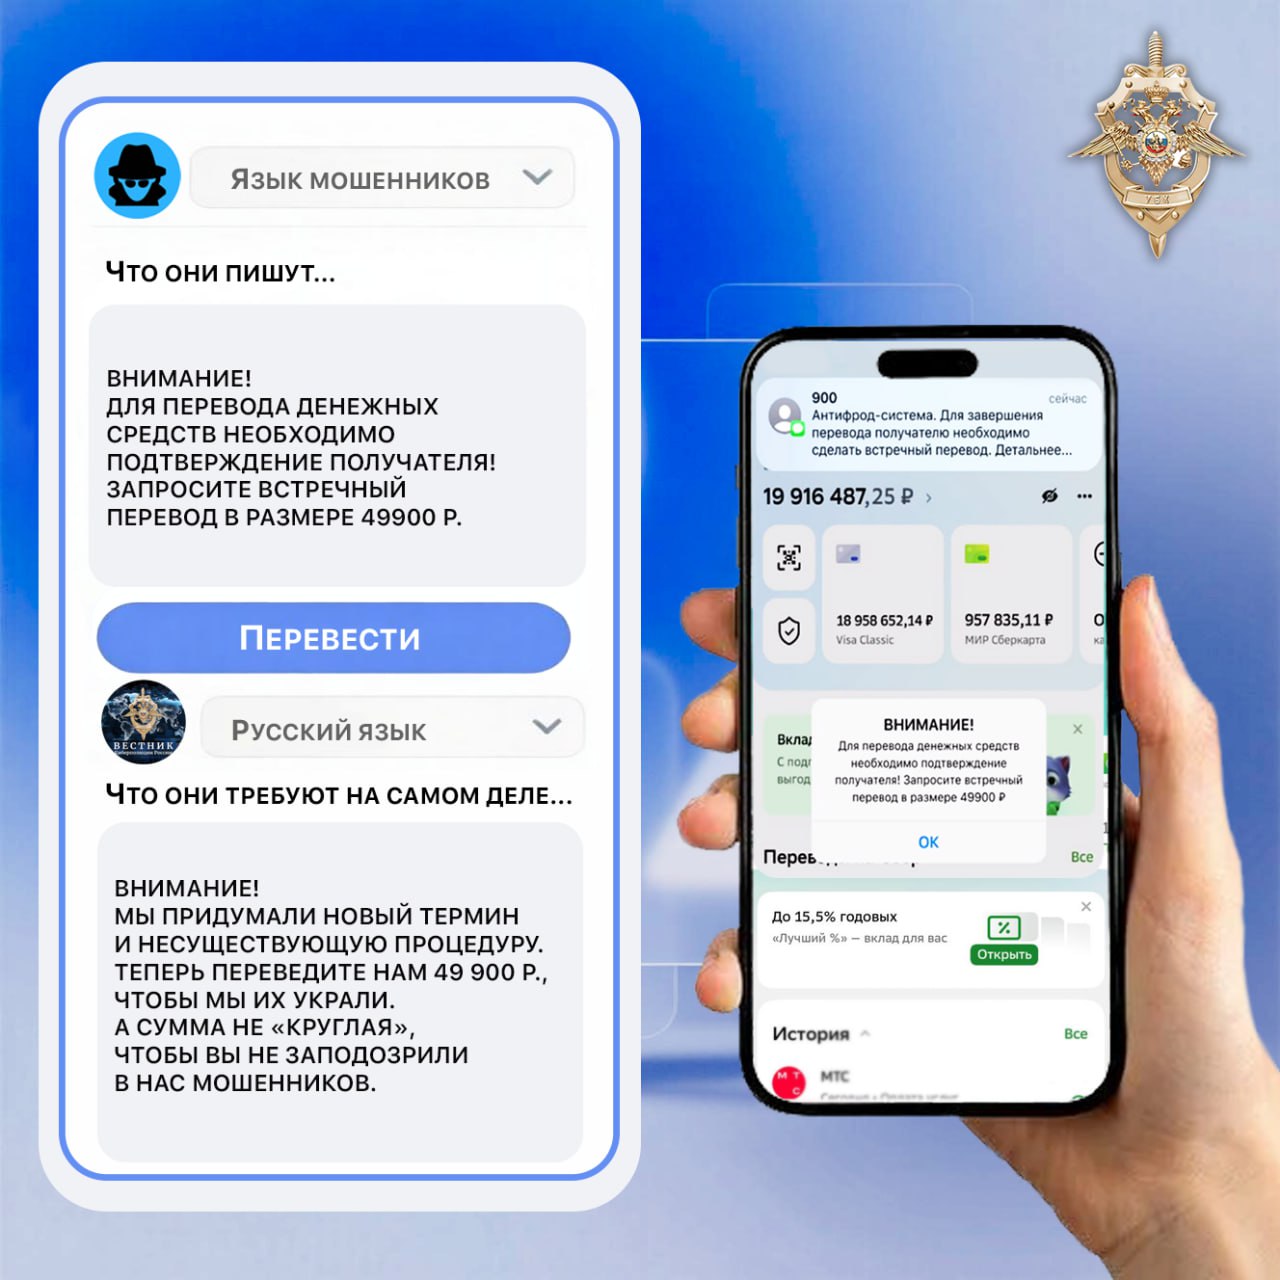
Пример подобного сообщения УБК МВД опубликовало в официальном телеграм-канале «Вестник киберполиции России». В нем аферисты, представляясь антифрод-системой банка, якобы для подтверждения операции требуют перевести определенную сумму.

Характерная особенность таких сообщений — некруглая сумма перевода. По оценке специалистов УБК МВД, это делается для обхода реальных антифрод-систем, которые рассматривают переводы на круглые суммы как один из признаков мошеннической операции.

«Мы придумали новый термин и несуществующую процедуру. Теперь переведите нам 49 990 рублей, чтобы мы их украли», — так в УБК МВД прокомментировали требование злоумышленников.

Кроме того, в последние месяцы мошенники активно используют обратные звонки. Еще в июне на это обратила внимание прокуратура Москвы, зафиксировав кампанию с массовой рассылкой сообщений о якобы взломе Госуслуг. Получателей таких СМС просили перезвонить по указанному номеру, за которым скрывался мошеннический колл-центр.

В сентябре о новой волне подобных атак предупредило и УБК МВД. Эти атаки стали массовыми и разнообразными, но у них выделяются три общие черты: нестандартный отправитель, акцент на срочность и большое количество ошибок в тексте. Схема с обратными звонками позволяет обходить антифрод-системы и повышает доверие жертв, так как инициатором разговора становится сам пользователь.

Пример мошеннического сообщения

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru