


Мошенники применяют новую схему с обратным переводом

Мошенники применяют новую схему с обратным переводом

Мошенники применяют новую схему с обратным переводом

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупредило о новой схеме мошенников, которые используют поддельные СМС-сообщения от имени антифрод-систем банков. Цель злоумышленников — похитить деньги со счетов жертв с помощью фиктивных требований о «встречном переводе».

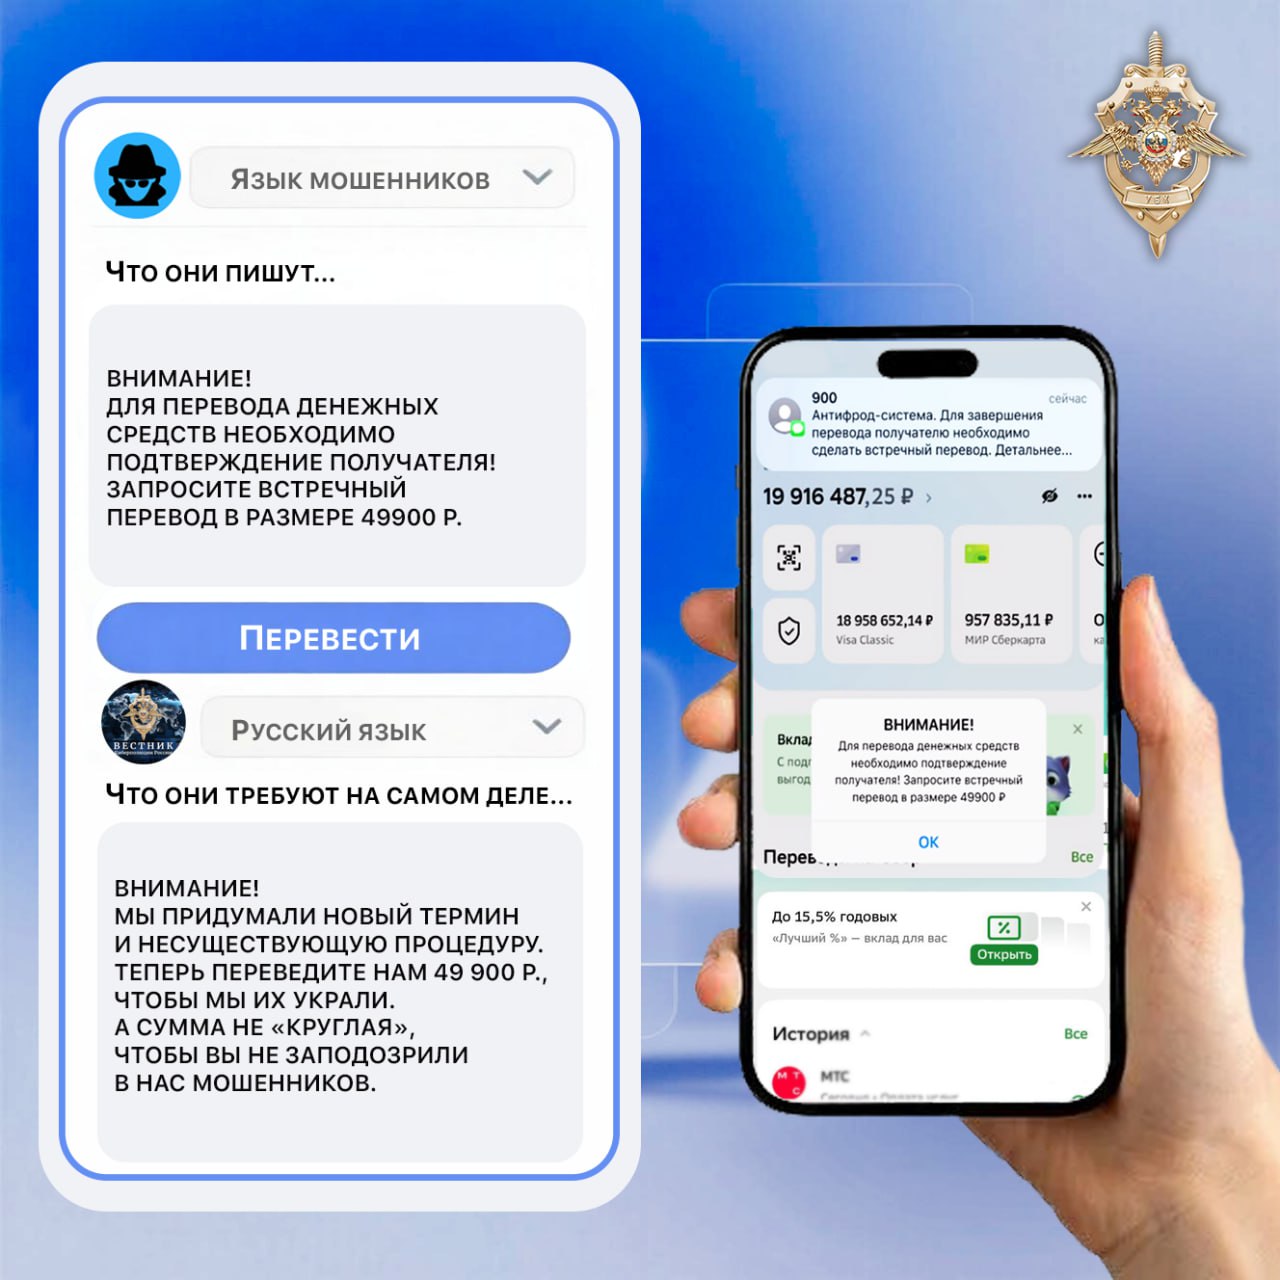
Пример подобного сообщения УБК МВД опубликовало в официальном телеграм-канале «Вестник киберполиции России». В нем аферисты, представляясь антифрод-системой банка, якобы для подтверждения операции требуют перевести определенную сумму.

Характерная особенность таких сообщений — некруглая сумма перевода. По оценке специалистов УБК МВД, это делается для обхода реальных антифрод-систем, которые рассматривают переводы на круглые суммы как один из признаков мошеннической операции.

«Мы придумали новый термин и несуществующую процедуру. Теперь переведите нам 49 990 рублей, чтобы мы их украли», — так в УБК МВД прокомментировали требование злоумышленников.

Кроме того, в последние месяцы мошенники активно используют обратные звонки. Еще в июне на это обратила внимание прокуратура Москвы, зафиксировав кампанию с массовой рассылкой сообщений о якобы взломе Госуслуг. Получателей таких СМС просили перезвонить по указанному номеру, за которым скрывался мошеннический колл-центр.

В сентябре о новой волне подобных атак предупредило и УБК МВД. Эти атаки стали массовыми и разнообразными, но у них выделяются три общие черты: нестандартный отправитель, акцент на срочность и большое количество ошибок в тексте. Схема с обратными звонками позволяет обходить антифрод-системы и повышает доверие жертв, так как инициатором разговора становится сам пользователь.

Пример мошеннического сообщения

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru