


0-day в Cisco IOS SNMP: под угрозой тысячи устройств в рунете

0-day в Cisco IOS SNMP: под угрозой тысячи устройств в рунете

0-day в Cisco IOS SNMP: под угрозой тысячи устройств в рунете

Исследователи из CyberOK обнаружили в рунете более 30 тыс. устройств, отвечающих по SNMP v1/v2c. Около 1,7 тыс. из них, судя по всему, содержат CVE-2025-20352 — уязвимость нулевого дня, недавно пропатченную в Cisco IOS/IOS XE.

В помощь владельцам сетевых устройств вендора российские эксперты опубликовали признаки попыток эксплойта, скрипт для быстрой проверки на уязвимость, а также рекомендации по защите.

Проблема CVE-2025-20352 в ОС Cisco (7,7 балла CVSS) возникла из-за возможности переполнения стека в подсистеме SNMP. Эксплойт требует аутентификации и осуществляется через подачу специально сформированного SNMP-пакета.

В случае успеха атакующий сможет спровоцировать отказ в обслуживании (DoS, при скромном объеме прав доступа) либо удаленно выполнить произвольный код (на IOS XE с высокими привилегиями).

Злоумышленники нашли и начали использовать новую лазейку в атаках еще до выхода патча. Пользователям настоятельно рекомендуется обновить IOS/IOS XE до исправленных сборок.

Полезные советы от CyberOK:

  1. Ограничить SNMP по ACL/CoPP (только менеджмент-хосты).
  2. По возможности отключить v1/v2c, перейти на SNMPv3 (в бюллетене Cisco сказано, что уязвимы все версии SNMP).
  3. Мониторить sysDescr/sysUpTime и аномалии по UDP/161.

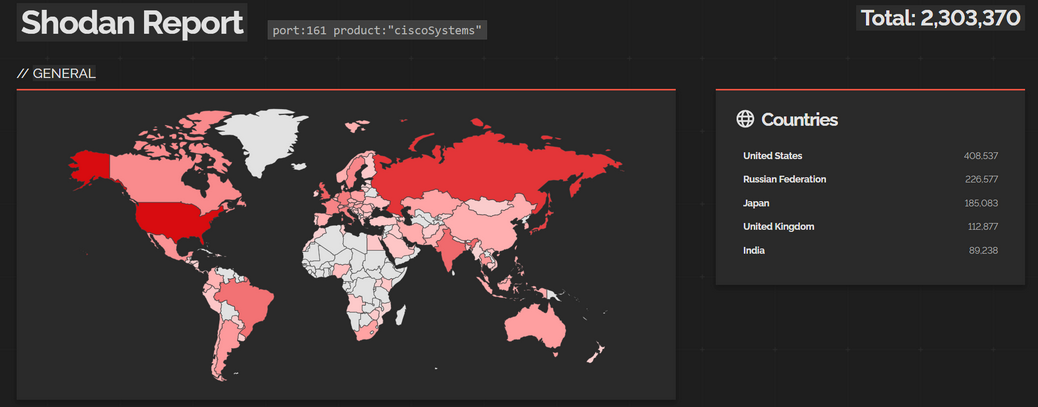
Поиск по Shodan выявил в глобальном интернете более 2 млн потенциально уязвимых устройств.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru